


MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

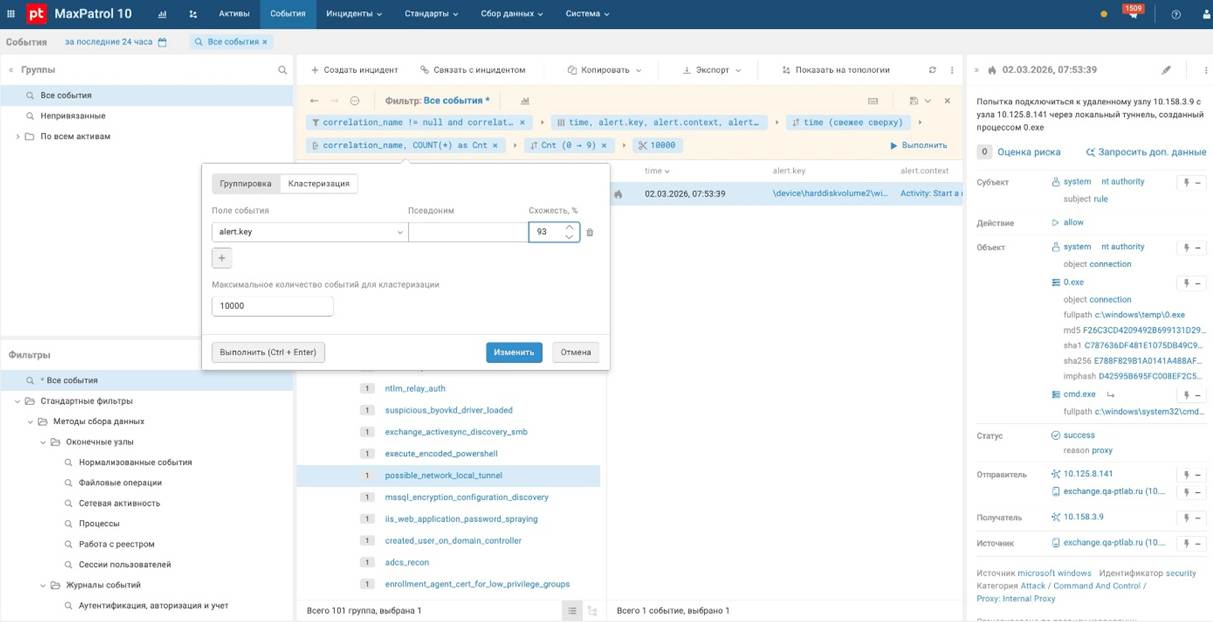
Positive Technologies выпустила новую версию MaxPatrol SIEM 27.6. Обновление в основном про две вещи: более удобную работу с данными внутри самой системы и расширение AI/ML-возможностей модуля MaxPatrol BAD. Одно из заметных изменений — возможность группировать события сразу по нескольким параметрам прямо в интерфейсе SIEM.

Например, по времени, адресу и типу события. Данные при этом показываются в виде древовидной структуры, а сама иерархия сохраняется даже при экспорте.

Проще говоря, аналитикам SOC теперь должно быть проще разбирать большие массивы событий без постоянных прыжков между разными инструментами.

Ещё одна новая функция — кластеризация однотипных событий с помощью ML. Система может объединять в кластеры записи, которые не полностью совпадают, но выглядят похожими.

Для таких кластеров автоматически строятся регулярные выражения. Это может пригодиться там, где нужно быстро разгрести длинные табличные списки и выделить повторяющиеся паттерны.


Серьёзно доработали и MaxPatrol BAD, который отвечает за поведенческую аналитику. По данным компании, производительность модуля выросла почти вдвое, и теперь он способен обрабатывать до 25 тысяч событий в секунду.

Кроме того, в BAD добавили 15 новых ML-моделей. В частности, модуль теперь умеет выявлять попытки несанкционированного доступа к базам данных, включая ClickHouse и PostgreSQL, а также признаки атак AS-REP Roasting и Kerberoasting. Это те сценарии, которые нередко сложно ловить обычными статическими правилами.

Есть и более прикладные доработки. Например, появилась возможность отправлять данные на syslog-сервер, а при переполнении SSD система теперь может автоматически удалять старые данные.

Ещё одно изменение — подозрительная активность процессов, которую обнаруживает MaxPatrol BAD, теперь регистрируется в MaxPatrol SIEM как исходные события. Это значит, что их можно дальше нормализовать и использовать в правилах корреляции.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru