


MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

MaxPatrol SIEM получил многопараметрическую группировку и новые ML-модели

Positive Technologies выпустила новую версию MaxPatrol SIEM 27.6. Обновление в основном про две вещи: более удобную работу с данными внутри самой системы и расширение AI/ML-возможностей модуля MaxPatrol BAD. Одно из заметных изменений — возможность группировать события сразу по нескольким параметрам прямо в интерфейсе SIEM.

Например, по времени, адресу и типу события. Данные при этом показываются в виде древовидной структуры, а сама иерархия сохраняется даже при экспорте.

Проще говоря, аналитикам SOC теперь должно быть проще разбирать большие массивы событий без постоянных прыжков между разными инструментами.

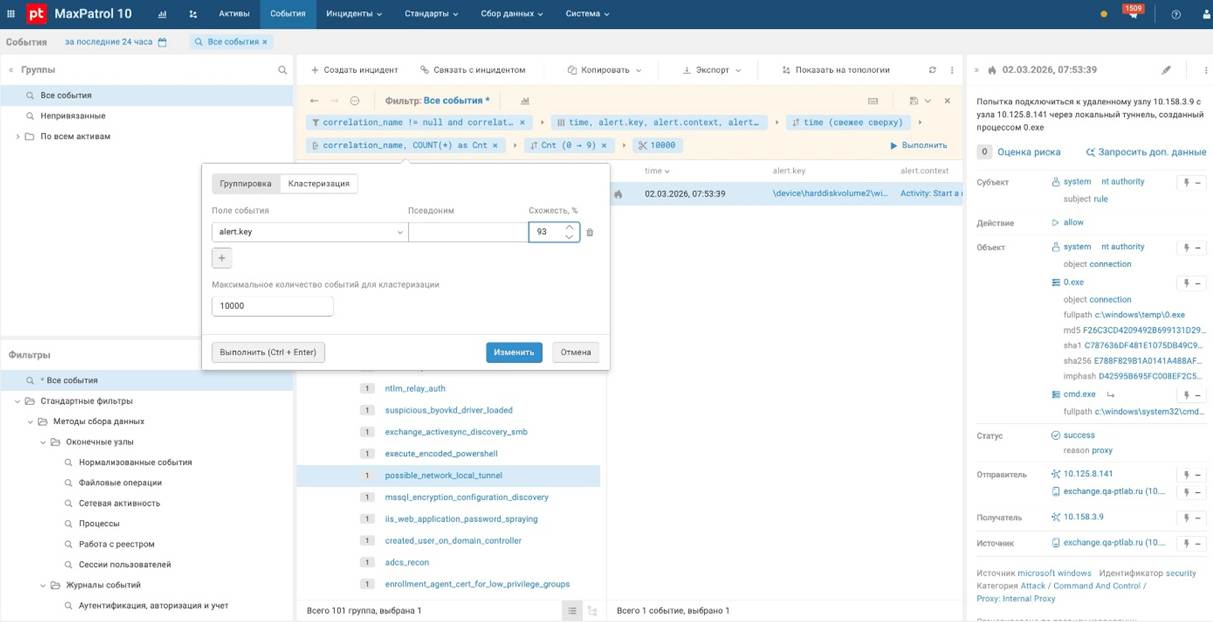
Ещё одна новая функция — кластеризация однотипных событий с помощью ML. Система может объединять в кластеры записи, которые не полностью совпадают, но выглядят похожими.

Для таких кластеров автоматически строятся регулярные выражения. Это может пригодиться там, где нужно быстро разгрести длинные табличные списки и выделить повторяющиеся паттерны.


Серьёзно доработали и MaxPatrol BAD, который отвечает за поведенческую аналитику. По данным компании, производительность модуля выросла почти вдвое, и теперь он способен обрабатывать до 25 тысяч событий в секунду.

Кроме того, в BAD добавили 15 новых ML-моделей. В частности, модуль теперь умеет выявлять попытки несанкционированного доступа к базам данных, включая ClickHouse и PostgreSQL, а также признаки атак AS-REP Roasting и Kerberoasting. Это те сценарии, которые нередко сложно ловить обычными статическими правилами.

Есть и более прикладные доработки. Например, появилась возможность отправлять данные на syslog-сервер, а при переполнении SSD система теперь может автоматически удалять старые данные.

Ещё одно изменение — подозрительная активность процессов, которую обнаруживает MaxPatrol BAD, теперь регистрируется в MaxPatrol SIEM как исходные события. Это значит, что их можно дальше нормализовать и использовать в правилах корреляции.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru