


Вымогатели предложили репортеру BBC до 25% выкупа за инсайд

Вымогатели предложили репортеру BBC до 25% выкупа за инсайд

Вымогатели предложили репортеру BBC до 25% выкупа за инсайд

В минувшем июле автор ИТ-новостей BBC получил неожиданное сообщение в Signal. Журналиста попросили предоставить доступ к компьютеру в обмен на часть выкупа, который будет стребован с его работодателя.

Неизвестный представился как Syndicate и вначале предложил Джо Тайди (Joe Tidy) 15% комиссионных за помощь во взломе систем BBC через его лэптоп.

Репортер уже был наслышан о вербовке инсайдеров с целью проникновения в корпоративные сети, но сам с таким случаем столкнулся впервые и решил вникнуть в схему, получив «добро» от старшего редактора.

Продолжив общение с незнакомцем, Тайди выказал заинтересованность и попросил рассказать, в чем именно будет заключаться помощь. Как оказалось, ему надо было всего лишь раскрыть учетные данные и код доступа к сети новостного издания.

В ходе беседы давление усилилось; ставка повысилась до 25% выкупа, якобы измеряемого десятками млн долларов. Сменивший имя Syndicate убеждал потенциального инсайдера в том, что награды тому хватит на всю оставшуюся жизнь, а об его участии во взломе никто не узнает — даже чат будет удален.

Тайди также удалось узнать, что его собеседник представляет интересы операторов шифровальщика Medusa (известен тем, что обходит стороной страны СНГ) и является единственным англоязычным участником кибергруппы.

Когда Тайди выразил сомнение в том, что рекрутеры выполнят свои обещания, ему дали даркнет-адрес кибергруппы и пригласили в закрытый чат Tox. Ему также прислали ссылку на страницу рекрутинга Medusa на хакерском форуме, где гарантировался депозит в 0,5 биткоина минимум (на тот момент около з$55 тыс.) за инсайд.

Настойчивые собеседники Тайди, видимо, решили, что он — технарь, обладающий привилегированным доступом к ИТ-системам намеченной жертвы. В доказательство того, что его не обманут с оплатой, журналисту пообещали депонировать 1 BTC.

Попутно ему задавали множество вопросов об ИТ-инфраструктуре BBC, на которые репортер даже при всем желании не смог бы ответить. Кроме того, ему прислали замысловатый код, который нужно было запустить на лэптопе как команду и сообщить результат.

Как оказалось, это проверка на уровень доступа к внутренней сети BBC. В итоге репортер понял, что без совета ИБ-службы работодателя ему не обойтись. Однако впереди были выходные, а собеседник в Signal терял терпение.

Он торопил, напоминал о перспективе беззаботного отдыха на Багамах и в итоге потребовал передать заветные ключи к аккаунту к полудню понедельника.

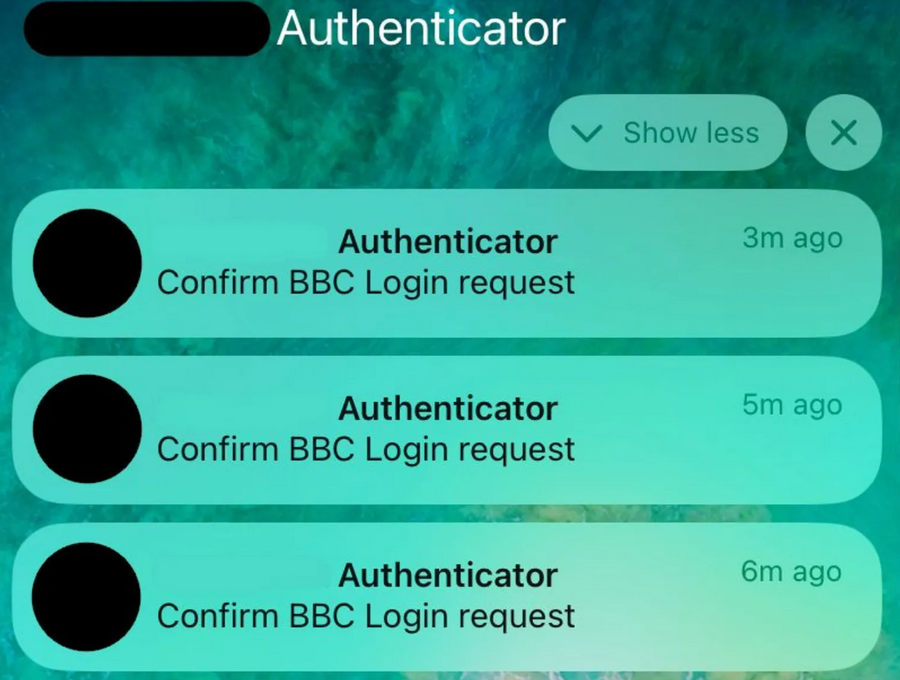
Не дожидаясь дедлайна, рекрутеры начали наводнять телефон Тайди запросами на подтверждение сброса пароля. Подобная тактика известна как MFA bombing и рассчитана на то, что мишень кликнет согласие и позволит авторам атаки захватить контроль над своим аккаунтом — подобным образом была взломана Uber в 2022 году.


Чтобы лишить злоумышленников точки вода в корпоративную сеть, безопасники BBC заблокировали доступ Тайди к сети работодателя. В результате злоумышленники извинились перед ним и заявили, что попросту провели тестирование и не хотели причинить неудобства.

После нескольких дней молчания они удалили свой аккаунт в Signal и испарились. После этого доступ Тайди к системам BBC был восстановлен.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru