


Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Эксперты F6 Threat Intelligence и Лаборатории цифровой криминалистики F6 изучили работу группировки Bearlyfy, которая появилась в начале 2025 года и уже успела заявить о себе. Сначала киберпреступники атаковали небольшие компании и требовали сравнительно скромные суммы.

Но со временем они перешли на более крупные цели — в том числе промышленные предприятия, и суммы выкупа выросли.

В последней зафиксированной атаке требование составило 80 тысяч евро в криптовалюте. По оценкам F6, примерно каждая пятая жертва соглашается платить.

В арсенале Bearlyfy нет уникального зловреда — группа использует известные семейства вымогателей, такие как LockBit 3 (Black) и Babuk, но при этом добавляет свои приёмы. Например, злоумышленники быстро разворачивают атаку, почти не тратят время на подготовку и сразу шифруют или уничтожают данные.

Доступ получают через уязвимые сервисы и приложения, а для продвижения по сети применяют стандартные средства латерального продвижения по сети и инструменты удалённого администрирования.

Любопытная деталь: часть инструментов — это модифицированные версии открытых утилит. А «письма счастья» с требованиями выкупа пишут сами хакеры, а не программа.

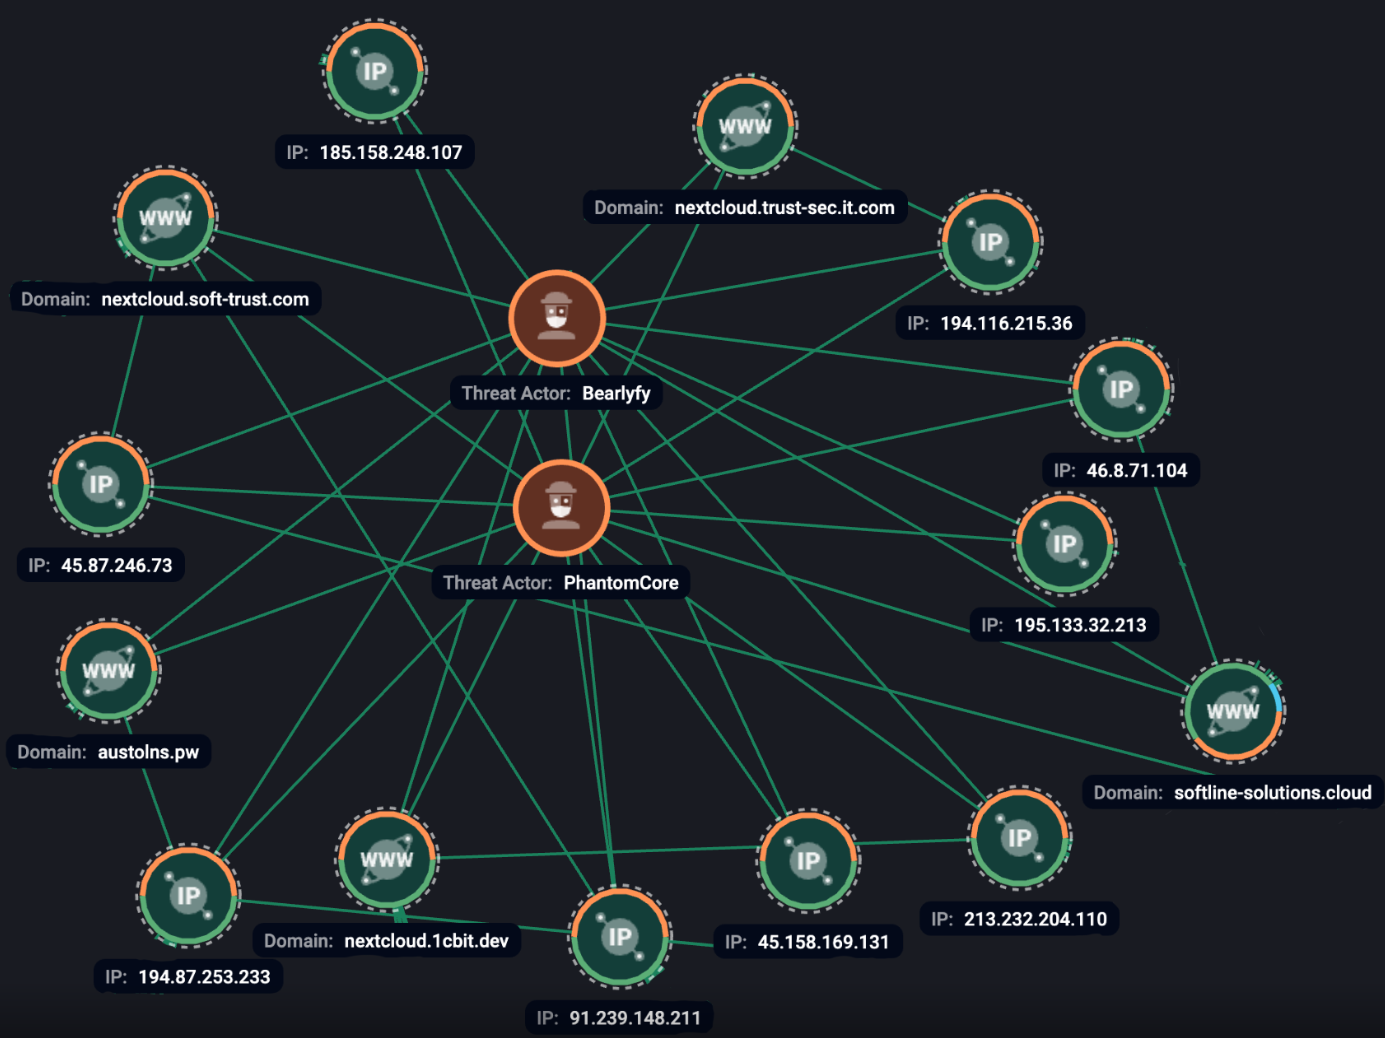
Исследователи также нашли связи между Bearlyfy и другой известной группировкой — PhantomCore, которая действует с 2022 года. Так, инфраструктура, использованная Bearlyfy в одной из атак, ранее засветилась в атаках PhantomCore против российских компаний.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru