


Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

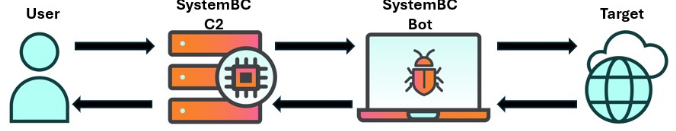
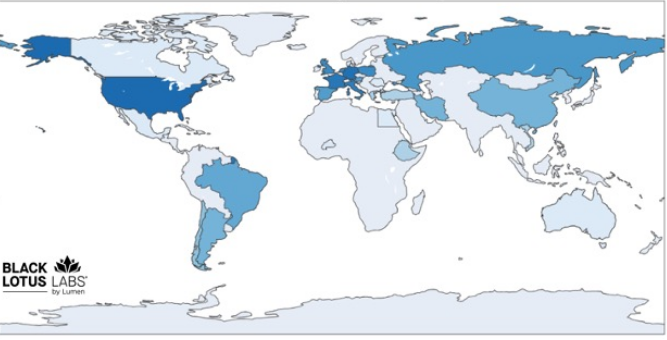
Команда Black Lotus Labs из Lumen Technologies обнаружила, что используемый киберкриминалом прокси-ботнет SystemBC обновил инфраструктуру. Он теперь состоит в основном из серверов в сетях VPS-провайдеров, а число C2 перевалило за 80.

Включение в состав SystemBC хостов VPS позволило существенно повысить пропускную способность и жизнестойкость ботнета в сравнении с сетями на частных устройствах и IoT. Лежащий в его основе вредонос также обрел двойника, заточенного под Linux.

Внедрение ботов по-прежнему происходит с помощью эксплойтов. Зараженные системы содержат множество незакрытых, хорошо известных уязвимостей — в среднем по 20 на сервер; в ряде случаев число CVE перевалило за 160.

Для получения первичного доступа ботоводы проводят сканирование портов 443. Загрузка шелл-скриптов для развертывания зловреда осуществляется через обратный вызов на порту 80.

В целевую систему могут одновременно установить более 180 вредоносных семплов. В результате жертва становится частью бот-сети и начинает проксировать трафик, помогая злоумышленникам скрыть источник атаки.


За несколько месяцев наблюдений исследователи определили, что число активных узлов SystemBC составляет в среднем 1500 в сутки; 300 из них используют ботоводы GoBrut для проведения брутфорс-атак.

Около 80% вредоносного трафика на ботнете ассоциируется с сетями пяти крупных провайдеров VPS. В 40% случаев VPS-прокси живет больше месяца, но в итоге все равно попадает в блок-лист.


Ботнет SystemBC сдается в аренду, его среди прочих использовали операторы Trickbot и IcedID. В настоящее время среди арендаторов числятся несколько сторонних прокси-сервисов, в том числе REM Proxy, в распоряжении которого также имеются 20 тыс. зараженных роутеров MikroTik.

Услугами REM Proxy, по данным экспертов, пользуются вымогатели, в частности, операторы шифровальщиков Morpheus и AvosLocker. Владельцы SystemBC и сами не прочь пустить его в ход — к примеру, чтобы скрыть попытки взлома WordPress-сайтов через брутфорс.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru