


ИИ тайком зовут на свидания: личные разговоры уходят на расшифровку

ИИ тайком зовут на свидания: личные разговоры уходят на расшифровку

ИИ тайком зовут на свидания: личные разговоры уходят на расшифровку

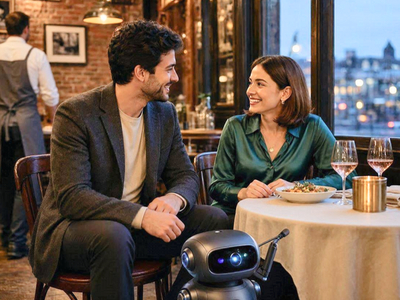
ИИ-диктофоны тихо выползли из переговорок в обычную жизнь. Пользователи записывают с их помощью свидания, приёмы у врачей, сеансы психотерапии и ужины с друзьями. Собеседников при этом нередко забывают предупредить; в конце концов, зачем портить сюрприз?

Одним из символов новой моды стало приложение Granola. Оно записывает звук через микрофон устройства: никакой иконки, никаких уведомлений, остальные участники могут даже не подозревать, что их слова уже превращаются в расшифровку.

Сервис быстро набирает популярность: ранее в этом году Granola привлекла $125 млн при оценке в $1,5 млрд. Причём используют его уже не только для рабочих встреч. Основательница стартапа Yuzu Labs Эмми Чанг рассказала The Wall Street Journal, что записывает первые свидания, а затем отправляет расшифровки Claude — пусть нейросеть решит, была ли искра.

Другие пользователи сохраняют разговоры с врачами, терапевтами и друзьями. Только вот в ряде американских штатов для записи требуется согласие всех участников. Тайный цифровой стенографист там может обернуться не неловким объяснением, а уголовным делом.

Бизнесу тоже пора насторожиться. ИИ-ассистенты уже оставались на видеозвонках после ухода сотрудников и продолжали фиксировать неформальные разговоры и сплетни. Глава Human Resource Certification Institute Эми Дюфрейн считает такие инструменты серьёзным риском для организаций и советует вовсе от них отказаться.

Есть и менее очевидная проблема. Исследования когнитивной разгрузки связывают активное использование ИИ со снижением критического мышления. Когда машина слушает, запоминает и анализирует за человека, сам он постепенно отвыкает делать всё это самостоятельно.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru