


Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

По оценкам Сбера, за восемь месяцев 2025 года количество кибератак в России увеличилось в три раза. Совокупный ущерб экономике от действий злоумышленников в этот период тоже возрос и может составить около 1,5 трлн рублей.

Эти неутешительные цифры озвучил на проходящем во Владивостоке Восточном экономическом форуме (ВЭФ) зампредседателя правления банка Станислав Кузнецов.

Рост числа киберинцидентов в российских организациях зафиксировали и другие специалисты. При этом непрошеные гости все чаще вторгаются в сети избирательно; в первом полугодии две трети целевых атак имели целью шпионаж, в остальных случаях мотивом служила финансовая выгода либо хактивизм.

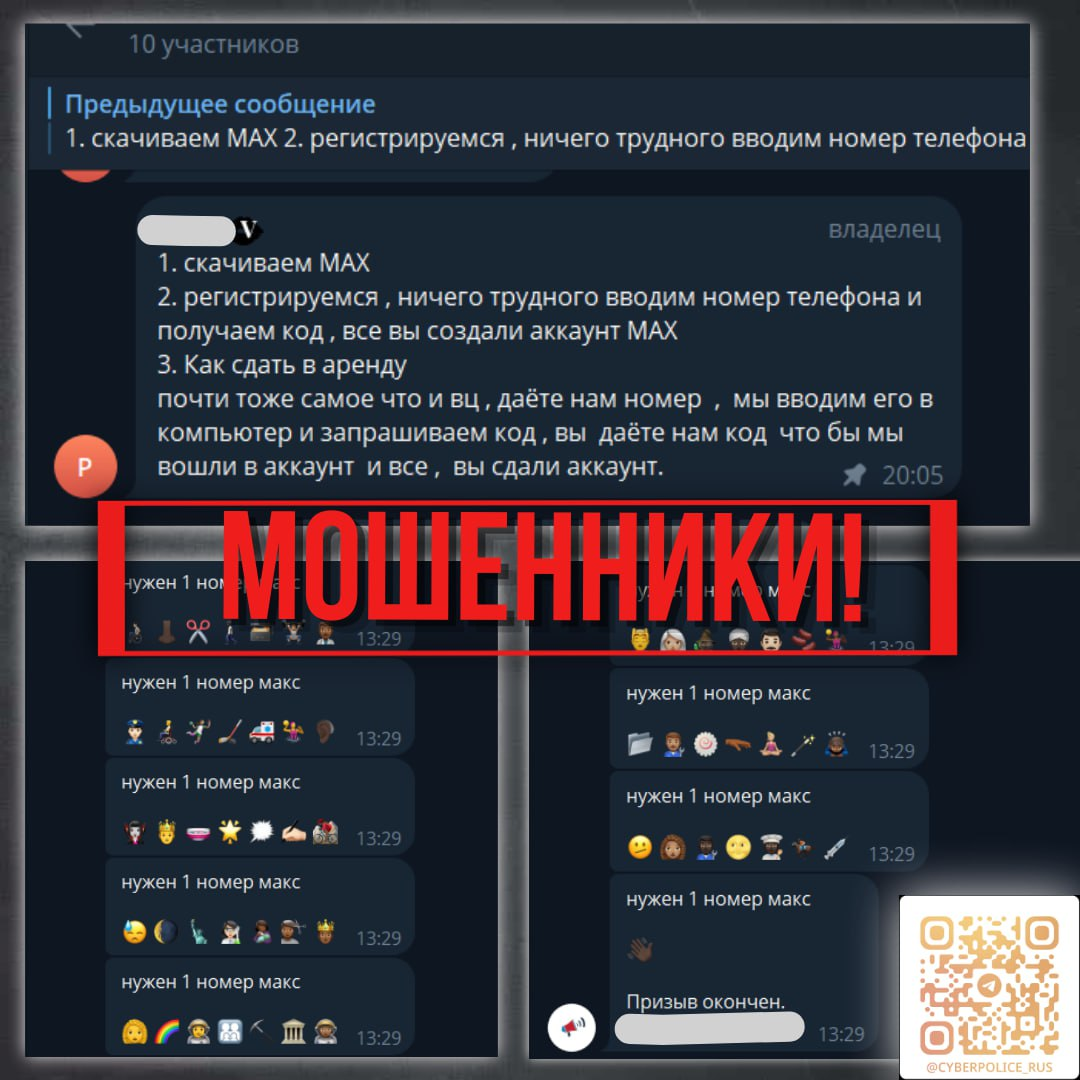
Выступая на ВЭФ, представитель Сбера также отметил повышенное внимание киберпреступников к российскому MAX. Онлайн-мошенники активно осваивают новый мессенджер, пытаясь реализовать схемы обмана, уже обкатанные в Telegram и WhatsApp (принадлежит компании Meta, деятельность которой признана в России экстремистской и запрещена).

В июле в MAX было удалено свыше 32 тыс. вредоносных файлов и заблокировано более 10 тыс. номеров телефона онлайн-мошенников. Зафиксированы первые случаи компрометации аккаунтов, доступ к которым злоумышленники пытаются получить через фишинг либо арендуют у зарегистрированных пользователей — в основном школьников и студентов, хотя такие случаи пока редки.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru