


Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

По оценкам Сбера, за восемь месяцев 2025 года количество кибератак в России увеличилось в три раза. Совокупный ущерб экономике от действий злоумышленников в этот период тоже возрос и может составить около 1,5 трлн рублей.

Эти неутешительные цифры озвучил на проходящем во Владивостоке Восточном экономическом форуме (ВЭФ) зампредседателя правления банка Станислав Кузнецов.

Рост числа киберинцидентов в российских организациях зафиксировали и другие специалисты. При этом непрошеные гости все чаще вторгаются в сети избирательно; в первом полугодии две трети целевых атак имели целью шпионаж, в остальных случаях мотивом служила финансовая выгода либо хактивизм.

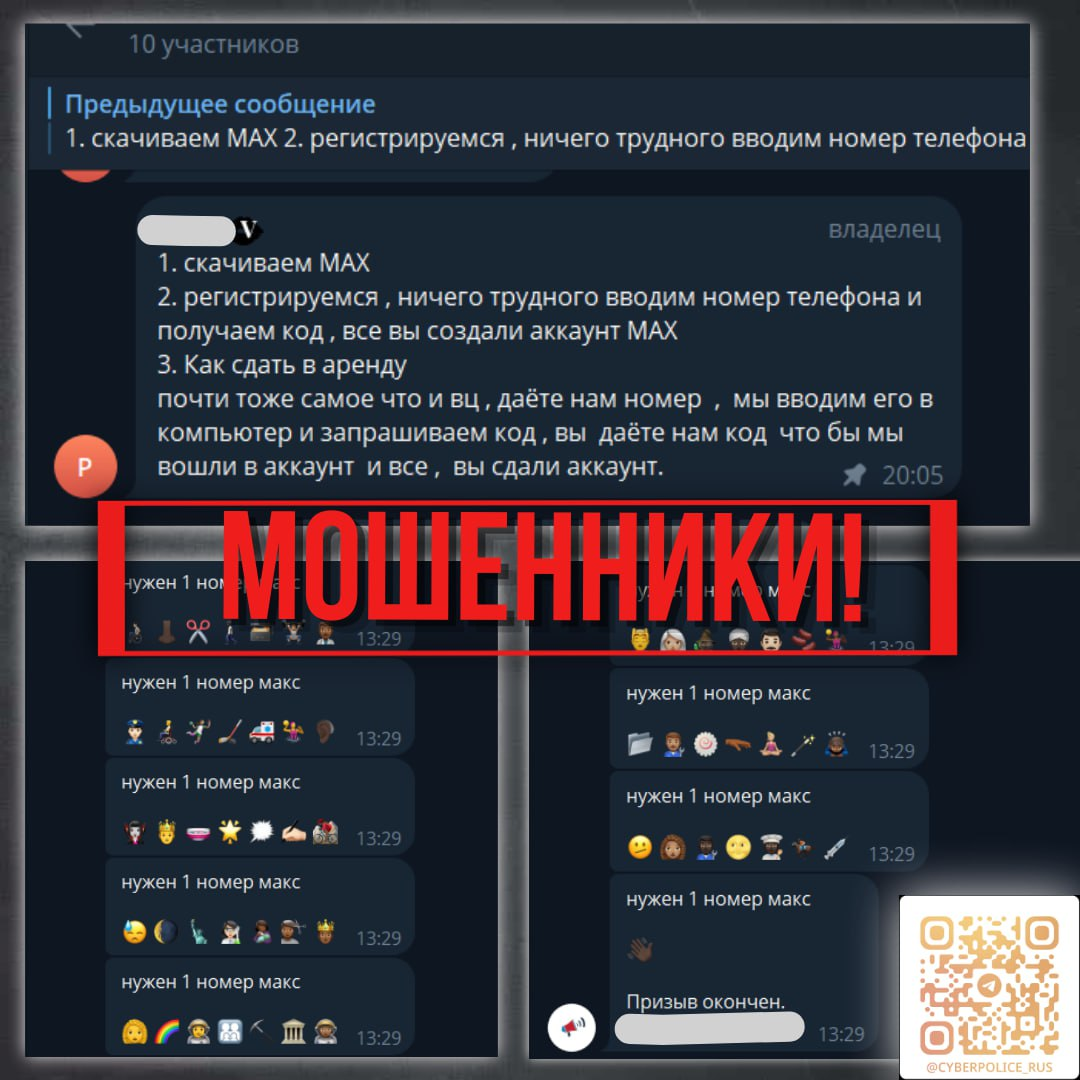
Выступая на ВЭФ, представитель Сбера также отметил повышенное внимание киберпреступников к российскому MAX. Онлайн-мошенники активно осваивают новый мессенджер, пытаясь реализовать схемы обмана, уже обкатанные в Telegram и WhatsApp (принадлежит компании Meta, деятельность которой признана в России экстремистской и запрещена).

В июле в MAX было удалено свыше 32 тыс. вредоносных файлов и заблокировано более 10 тыс. номеров телефона онлайн-мошенников. Зафиксированы первые случаи компрометации аккаунтов, доступ к которым злоумышленники пытаются получить через фишинг либо арендуют у зарегистрированных пользователей — в основном школьников и студентов, хотя такие случаи пока редки.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru