


Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Киберисследователи зафиксировали новую кампанию с использованием HijackLoader — модульного загрузчика, который распространяется через сайты с пиратскими играми. На форумах такие ресурсы вроде Dodi Repacks часто называют «безопасными», особенно если использовать uBlock Origin, но на деле они становятся источником заражений, а блокировщики рекламы и SmartScreen от Microsoft тут не спасают.

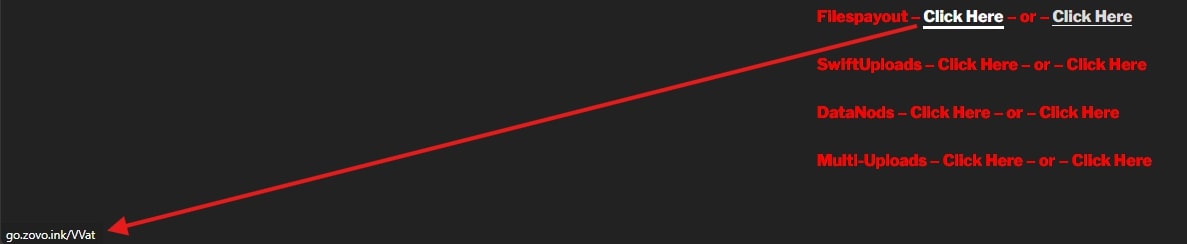
Схема, по данным Trellix, выглядит так: пользователь кликает по ссылке на пиратскую игру, попадает на промежуточные домены вроде zovo[.]ink или downf[.]lol и скачивает архив с MEGA.

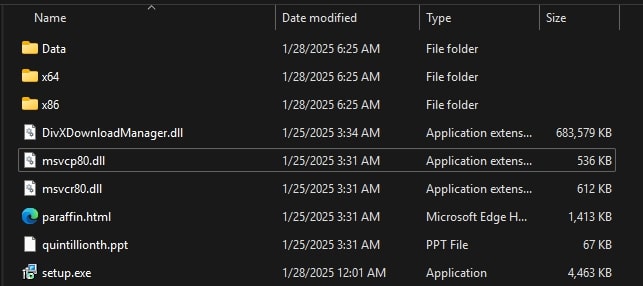
Внутри — цепочка из ZIP и 7z, где в итоге прячется вредоносный DLL, маскирующийся под легитимный компонент. Размер таких файлов специально делают большим, чтобы песочницы не могли загрузить их на проверку.


Дальше идёт многоуровневая техника обхода защиты: HijackLoader подменяет системные DLL, шифрует конфиги, проверяет, не запущен ли код в виртуалке или отладчике, и запускается только на «живых» машинах. Архитектура у него модульная — до 40 компонентов. Среди них, например, модуль для скрытой работы с API, обхода EDR и подмены системных вызовов.

Для закрепления на системе зловред создаёт ярлыки в автозагрузке, планировщики задач или BITS-трансферы, а иногда поднимает права через известные трюки с UAC. Дальше — внедрение в легитимные процессы вроде choice.exe или даже подписанные бинарники от Qihoo 360. При этом активно используются техники hollowing, отключение WOW64-редиректа, антиотладочные проверки по таймерам и «чистка» системных библиотек от хуков.


Цель у всего этого — развернуть полезную нагрузку, чаще всего воришки вроде LummaC2. В финале зловред расшифровывает полезный код и запускает его в процессе жертвы.

Важно, что кампания не ограничивается только игровыми торрентами. Исследователи нашли такие же вредоносные архивы даже по ссылкам из TIDAL-плейлистов и сторонних файловых хостингов. Это говорит о том, что злоумышленники активно эксплуатируют поисковые запросы вроде «crack» и «free download», заманивая пользователей на подменённые ресурсы.

HijackLoader продолжает развиваться: новые версии модулей усложняют анализ и улучшают обход защит. Ранее его уже связывали с семействами Remcos, Vidar и Redline Stealer.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru