


В Android 17 Beta 3 появилась выдача доступа к геолокации на один сеанс

В Android 17 Beta 3 появилась выдача доступа к геолокации на один сеанс

В Android 17 Beta 3 появилась выдача доступа к геолокации на один сеанс

Google добавила в Android 17 Beta 3 новую функцию, которая должна сделать работу с геолокацией заметно понятнее и безопаснее. Речь о специальной кнопке, через которую приложение может запросить доступ к точной геопозиции пользователя только на один сеанс.

Далеко не каждому приложению нужен постоянный или фоновый доступ к точной локации. Иногда ему достаточно узнать, где находится пользователь, прямо сейчас — например, чтобы показать ближайшие точки на карте, подсказать погоду или помочь с навигацией.

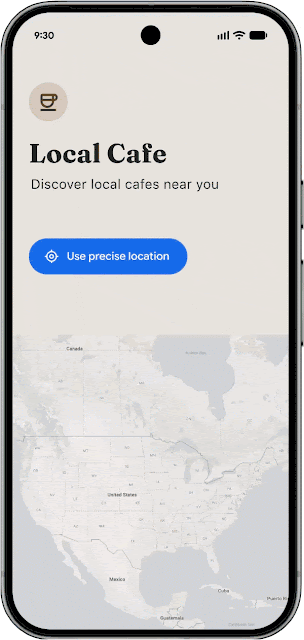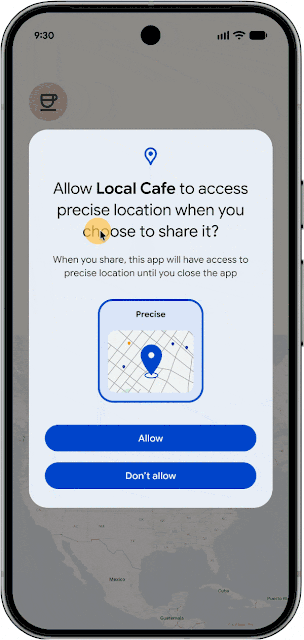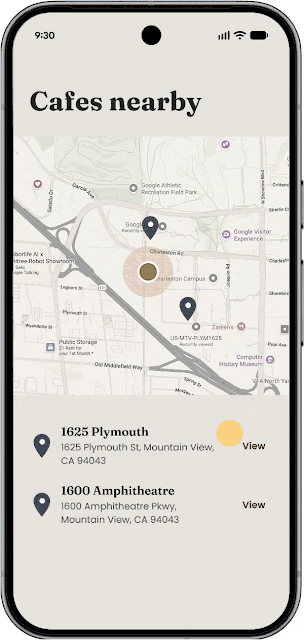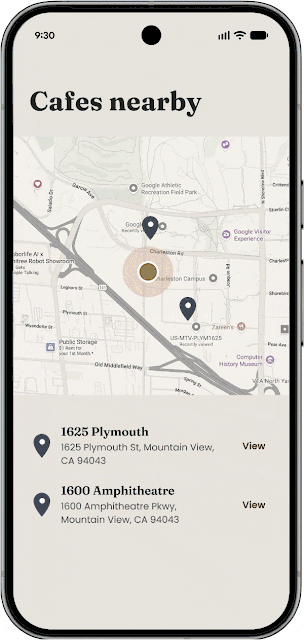
Именно под такие сценарии и придумали новый элемент интерфейса: пользователь нажимает на кнопку, после чего появляется всплывающее окно с запросом доступа к точной геолокации.

Если согласиться, приложение получит эти данные только до конца текущего сеанса. Как только приложение будет закрыто, доступ прекращается.


По сути, Google предлагает более аккуратный и приватный вариант взаимодействия: вместо того чтобы раз за разом показывать навязчивые запросы или сразу просить слишком много прав, система даёт приложению понятный и ограниченный по времени механизм доступа к данным о местоположении.


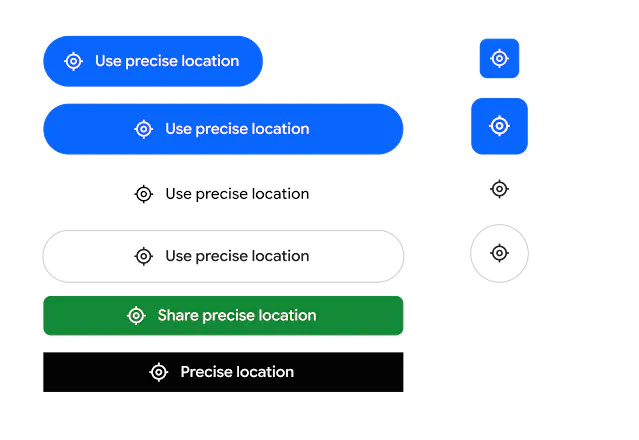
Для разработчиков предусмотрели и возможность настройки внешнего вида кнопки. Можно менять фон, цвет иконки, стиль обводки, размер и форму. При этом сам значок геолокации останется неизменным. Размер шрифта, в свою очередь, будет подстраиваться под системные настройки устройства.

На фоне множества изменений в Android 17 Beta 3 именно эта функция вполне может оказаться одной из самых полезных.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru