


Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

В «Доктор Веб» рассказали о новой целевой атаке на российскую компанию из машиностроительного сектора, которая уже попадала в поле зрения киберпреступников два года назад. Судя по всему, злоумышленники не оставили попыток заполучить корпоративные секреты предприятия и вернулись с обновленным набором инструментов.

В конце июня 2025 года специалисты компании начали расследование после того, как на одном из компьютеров предприятия антивирус стал регулярно детектировать угрозу.

Выяснилось, что это не ложные тревоги, а признаки активной атаки. Первый взлом произошёл ещё 12 мая — на компьютере, где не был установлен Dr.Web. Оттуда вредонос распространился на другие машины.

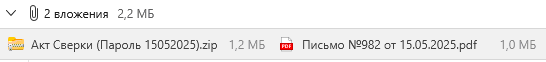
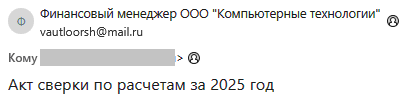
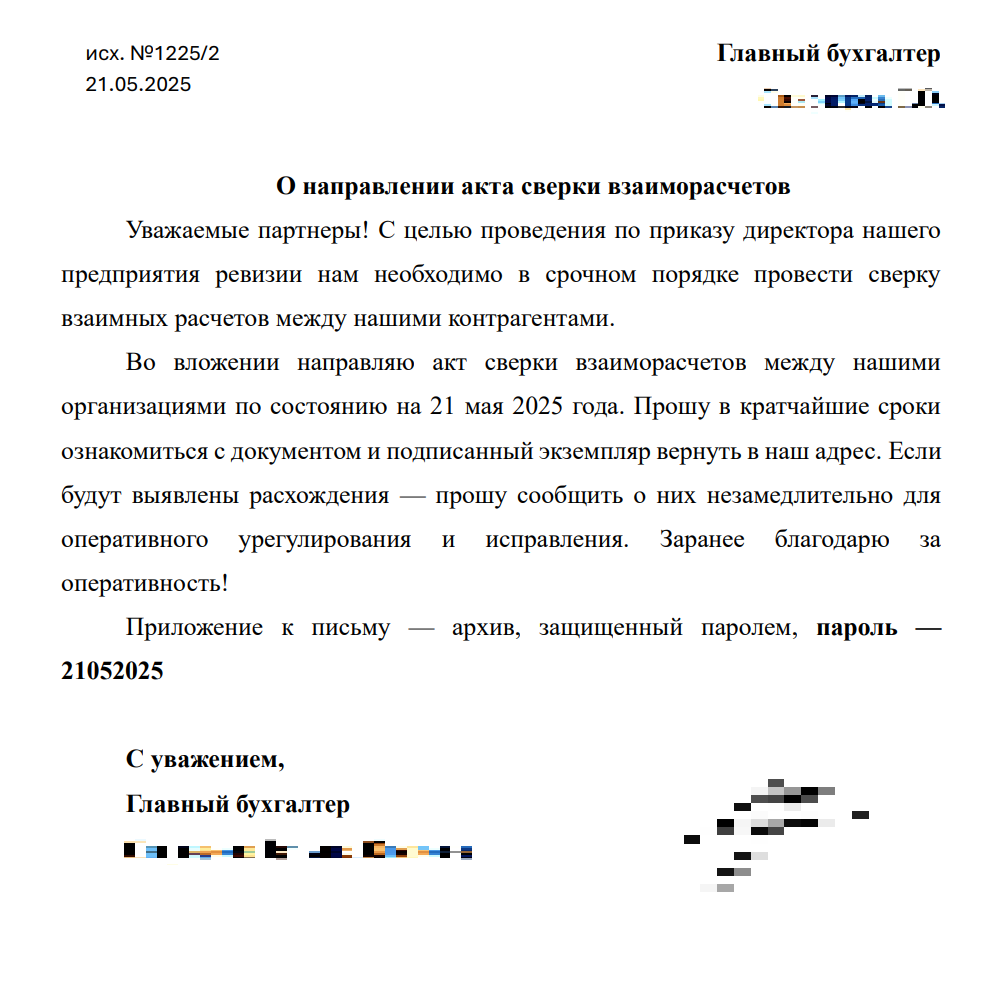
Киберпреступники использовали фишинговые письма с PDF-приманками и архивами, в которых исполняемые файлы были замаскированы под документы.


Ключевым элементом атаки стал загрузчик Trojan.Updatar.1, который подтягивал другие модули бэкдора. В ходе расследования специалисты обнаружили, что злоумышленники применяли обфускацию на основе списка популярных паролей RockYou.txt, чтобы усложнить анализ кода.

Дальше в ход пошли утилиты Meterpreter из Metasploit, инструменты для кражи учётных данных и туннелирования трафика, а также стандартные программы для удалённого администрирования, которые часто не блокируются антивирусом по умолчанию.

На некоторых компьютерах Dr.Web успешно блокировал попытки загрузки вредоносных компонентов, но атакующие продолжали пробовать новые варианты — вплоть до применения RemCom для отключения встроенной защиты Windows и поиска признаков наличия Dr.Web.

По данным «Доктор Веб», за атакой стоит группировка Scaly Wolf, уже знакомая по прошлой кампании против этого же предприятия. На этот раз она отказалась от троянов по модели MaaS, но активно использовала собственный модульный бэкдор, утилиты с открытым исходным кодом и поддельные системные уведомления для введения пользователей в заблуждение.

Эксперты напоминают: даже установленный антивирус — не панацея. Настройки защиты нужно адаптировать под корпоративную среду, регулярно обновлять системы и приложения, а также уделять внимание выявлению и блокировке нестандартных инструментов администрирования, которые могут использоваться в атаках.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru