


Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

В «Доктор Веб» рассказали о новой целевой атаке на российскую компанию из машиностроительного сектора, которая уже попадала в поле зрения киберпреступников два года назад. Судя по всему, злоумышленники не оставили попыток заполучить корпоративные секреты предприятия и вернулись с обновленным набором инструментов.

В конце июня 2025 года специалисты компании начали расследование после того, как на одном из компьютеров предприятия антивирус стал регулярно детектировать угрозу.

Выяснилось, что это не ложные тревоги, а признаки активной атаки. Первый взлом произошёл ещё 12 мая — на компьютере, где не был установлен Dr.Web. Оттуда вредонос распространился на другие машины.

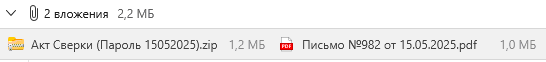
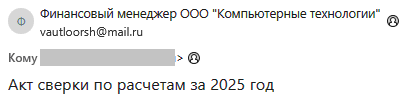
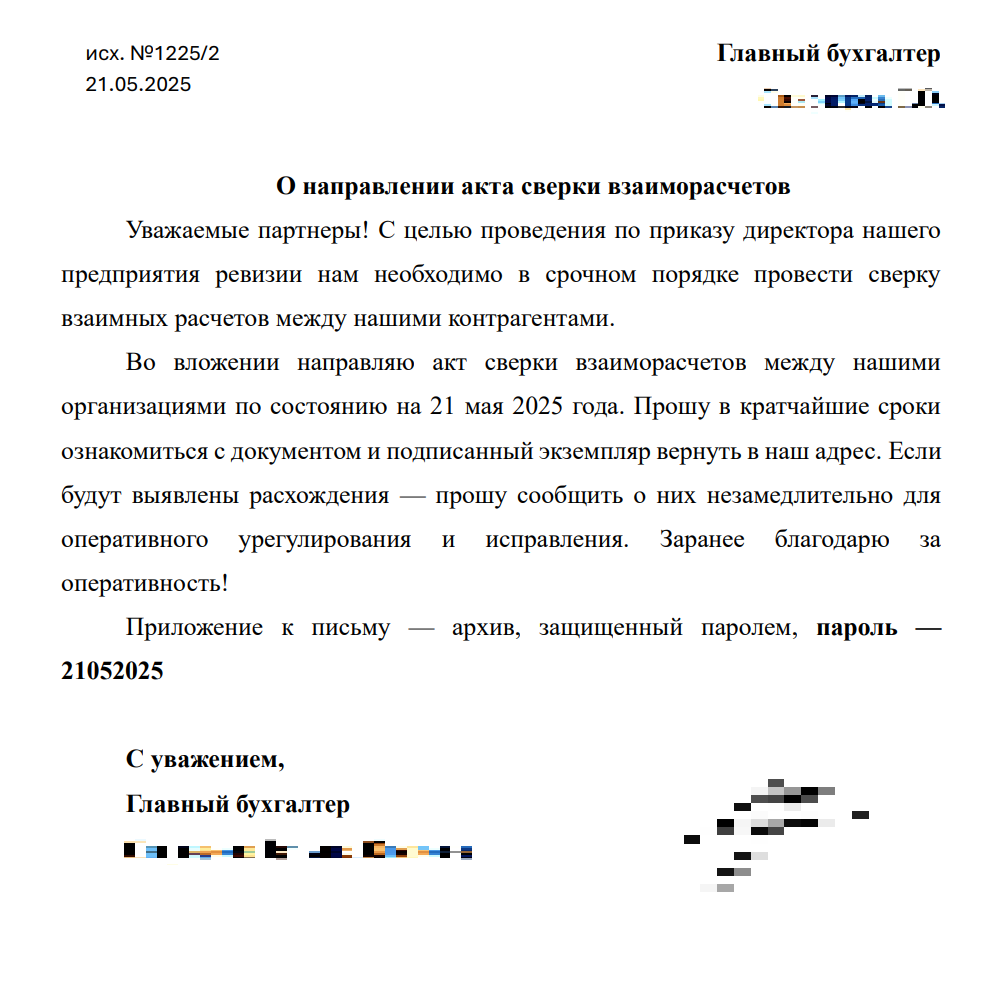
Киберпреступники использовали фишинговые письма с PDF-приманками и архивами, в которых исполняемые файлы были замаскированы под документы.


Ключевым элементом атаки стал загрузчик Trojan.Updatar.1, который подтягивал другие модули бэкдора. В ходе расследования специалисты обнаружили, что злоумышленники применяли обфускацию на основе списка популярных паролей RockYou.txt, чтобы усложнить анализ кода.

Дальше в ход пошли утилиты Meterpreter из Metasploit, инструменты для кражи учётных данных и туннелирования трафика, а также стандартные программы для удалённого администрирования, которые часто не блокируются антивирусом по умолчанию.

На некоторых компьютерах Dr.Web успешно блокировал попытки загрузки вредоносных компонентов, но атакующие продолжали пробовать новые варианты — вплоть до применения RemCom для отключения встроенной защиты Windows и поиска признаков наличия Dr.Web.

По данным «Доктор Веб», за атакой стоит группировка Scaly Wolf, уже знакомая по прошлой кампании против этого же предприятия. На этот раз она отказалась от троянов по модели MaaS, но активно использовала собственный модульный бэкдор, утилиты с открытым исходным кодом и поддельные системные уведомления для введения пользователей в заблуждение.

Эксперты напоминают: даже установленный антивирус — не панацея. Настройки защиты нужно адаптировать под корпоративную среду, регулярно обновлять системы и приложения, а также уделять внимание выявлению и блокировке нестандартных инструментов администрирования, которые могут использоваться в атаках.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru