


Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

С середины 2024 года в России фиксируются кибератаки на госсектор и бизнес со стороны группы хактивистов под названием BO Team. Они действуют довольно изощрённо — используют целевой фишинг и приёмы социальной инженерии, чтобы получить доступ к внутренним системам.

Кто такие BO Team

Группу ещё называют Black Owl, Lifting Zmiy или Hoody Hyena. О ней впервые стало известно в начале 2024 года — хактивисты публиковали заявления через Telegram.


Судя по их действиям, основной интерес — разрушение ИТ-инфраструктуры жертвы, иногда с добавлением вымогательства и шифрования данных. Бьют по крупным целям — государственным учреждениям и большим компаниям из сферы ИТ, связи и производства.

Как начинается атака

Как отмечается в отчёте «Лаборатории Касперского», атакующие рассылают письма с вредоносными вложениями. Если кто-то из сотрудников открывает файл — запускается цепочка заражения. В результате в систему попадает бэкдор, то есть программа для скрытого удалённого управления компьютером. Чаще всего — DarkGate, BrockenDoor или Remcos.

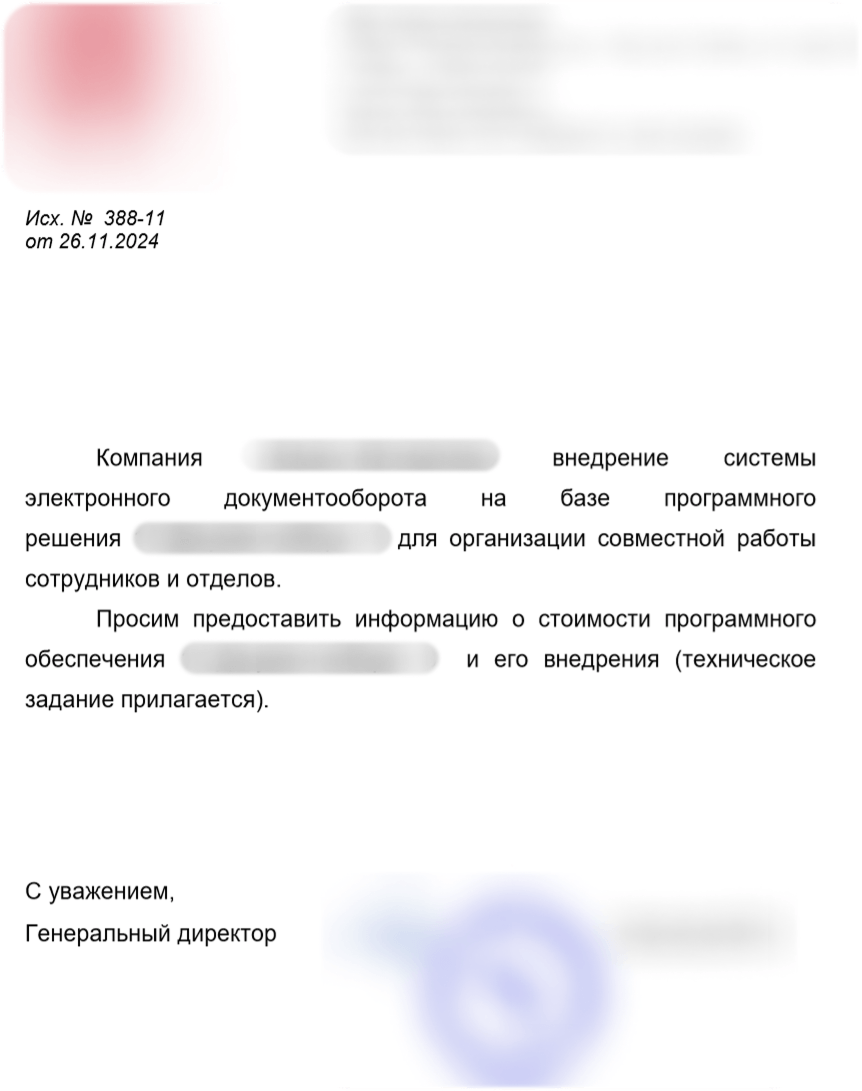
Фишинг подаётся очень правдоподобно. Например, хакеры могут прикинуться настоящей компанией, которая занимается автоматизацией техпроцессов — логично, ведь такие фирмы часто взаимодействуют с потенциальными жертвами. Кроме того, используют и другие подставные «отправители», чтобы сделать письмо ещё более убедительным.


Чем прикрываются

Чтобы не вызвать подозрений, вредоносный файл может сопровождаться документом-приманкой. Например, PDF с якобы коммерческим предложением от вымышленной организации. Бывает, что вместе с этим открывается веб-страница настоящего онлайн-сервиса проверки контрагентов — и на ней действительно есть информация о «псевдокомпании», от имени которой пришло письмо. Всё это делается, чтобы снизить настороженность у получателя.

Что происходит после заражения

Когда хакеры получают доступ, они стараются не светиться. Используют стандартные средства Windows, маскируют вредоносные файлы под обычные системные, закрепляются в системе через задачи, запускающиеся по расписанию, и используют взломанные учётки сотрудников для повышения прав доступа.

Какой вред наносят

На следующем этапе злоумышленники удаляют резервные копии, уничтожают виртуальные машины, затирают данные с помощью утилит вроде SDelete. Иногда поверх этого ещё и запускают шифровальщик, чтобы потребовать выкуп.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru