


Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

С середины 2024 года в России фиксируются кибератаки на госсектор и бизнес со стороны группы хактивистов под названием BO Team. Они действуют довольно изощрённо — используют целевой фишинг и приёмы социальной инженерии, чтобы получить доступ к внутренним системам.

Кто такие BO Team

Группу ещё называют Black Owl, Lifting Zmiy или Hoody Hyena. О ней впервые стало известно в начале 2024 года — хактивисты публиковали заявления через Telegram.


Судя по их действиям, основной интерес — разрушение ИТ-инфраструктуры жертвы, иногда с добавлением вымогательства и шифрования данных. Бьют по крупным целям — государственным учреждениям и большим компаниям из сферы ИТ, связи и производства.

Как начинается атака

Как отмечается в отчёте «Лаборатории Касперского», атакующие рассылают письма с вредоносными вложениями. Если кто-то из сотрудников открывает файл — запускается цепочка заражения. В результате в систему попадает бэкдор, то есть программа для скрытого удалённого управления компьютером. Чаще всего — DarkGate, BrockenDoor или Remcos.

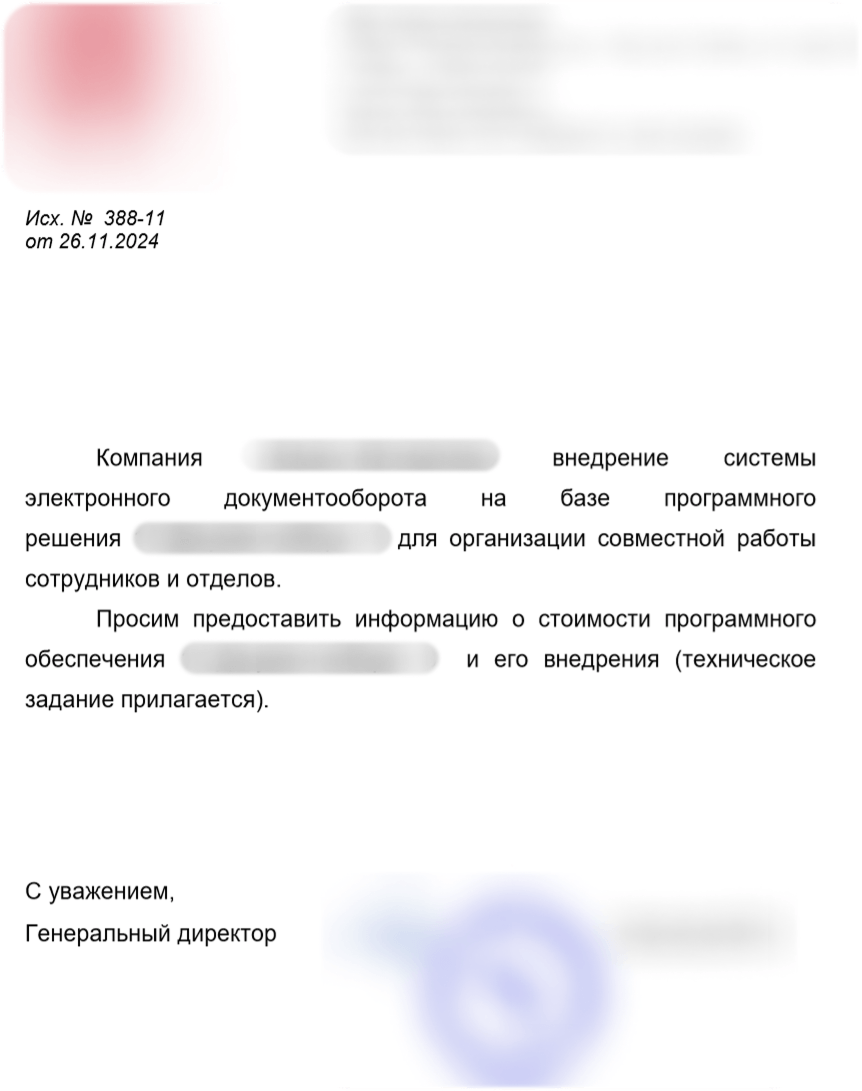
Фишинг подаётся очень правдоподобно. Например, хакеры могут прикинуться настоящей компанией, которая занимается автоматизацией техпроцессов — логично, ведь такие фирмы часто взаимодействуют с потенциальными жертвами. Кроме того, используют и другие подставные «отправители», чтобы сделать письмо ещё более убедительным.


Чем прикрываются

Чтобы не вызвать подозрений, вредоносный файл может сопровождаться документом-приманкой. Например, PDF с якобы коммерческим предложением от вымышленной организации. Бывает, что вместе с этим открывается веб-страница настоящего онлайн-сервиса проверки контрагентов — и на ней действительно есть информация о «псевдокомпании», от имени которой пришло письмо. Всё это делается, чтобы снизить настороженность у получателя.

Что происходит после заражения

Когда хакеры получают доступ, они стараются не светиться. Используют стандартные средства Windows, маскируют вредоносные файлы под обычные системные, закрепляются в системе через задачи, запускающиеся по расписанию, и используют взломанные учётки сотрудников для повышения прав доступа.

Какой вред наносят

На следующем этапе злоумышленники удаляют резервные копии, уничтожают виртуальные машины, затирают данные с помощью утилит вроде SDelete. Иногда поверх этого ещё и запускают шифровальщик, чтобы потребовать выкуп.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru