


Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

С 8 января в Trustwave SpiderLabs фиксируют активизацию сканов, попыток брутфорса и эксплойта, исходящих с IP-адресов российского хостера Proton66. Расследование выявило в AS-сети также командные серверы ряда вредоносов.

Эксперты полагают, что Proton66, как и другой российский сервис-провайдер, Prospero, вовлечен в схемы предоставления услуг bulletproof-хостинга, продвигаемые в даркнете как Securehost и BEARHOST.

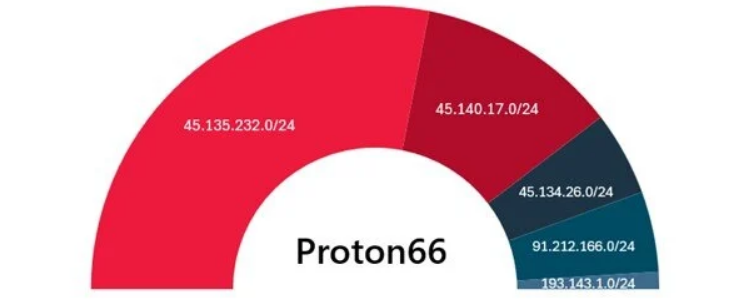
Закрепленная за Proton66 сеть AS198953 состоит из пяти блоков IP-адресов, которые в настоящее время числятся в черных списках Spamhaus и других борцов за чистоту интернета. В период с января по март вредоносную активность в основном проявляли два из них; мишенями чаще всего становились финансовые и ИТ-организации.


Из уязвимостей, которые пытались эксплуатировать злоумышленники, удалось идентифицировать следующие:

Две последние, по словам экспертов, обычно используются в атаках, нацеленных на внедрение в сеть шифровальщика SuperBlack (итерация LockBit 3.0).

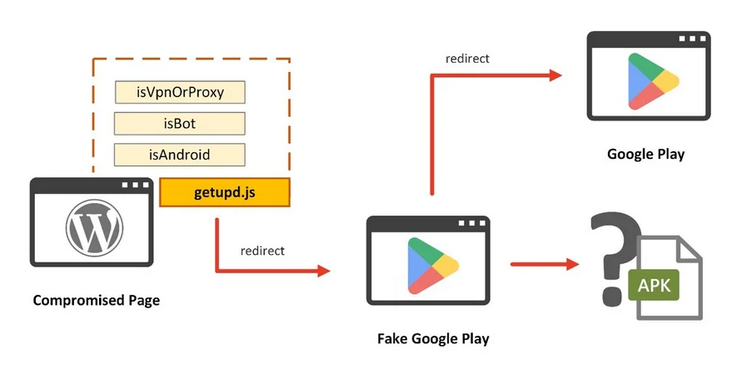
Один из IP-адресов Proton66 засветился в связи с кампанией по внедрению на WordPress-сайты редиректоров на поддельные страницы магазина Google Play.

Оба выявленных источника вредоносных JavaScript-инъекций в рамках атак на Android-устройства до недавних пор размещались на московском сервере, а теперь перенесены к гонконгскому хостеру Chang Way Technologies.


Во владениях Proton66 также были обнаружены C2-серверы и хранилища файлов XWorm, StrelaStealer, WeaXor (усовершенствованный вариант шифровальщика Mallox).

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru