


Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

С 8 января в Trustwave SpiderLabs фиксируют активизацию сканов, попыток брутфорса и эксплойта, исходящих с IP-адресов российского хостера Proton66. Расследование выявило в AS-сети также командные серверы ряда вредоносов.

Эксперты полагают, что Proton66, как и другой российский сервис-провайдер, Prospero, вовлечен в схемы предоставления услуг bulletproof-хостинга, продвигаемые в даркнете как Securehost и BEARHOST.

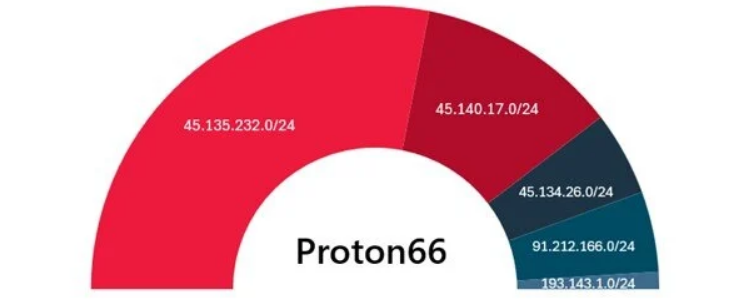
Закрепленная за Proton66 сеть AS198953 состоит из пяти блоков IP-адресов, которые в настоящее время числятся в черных списках Spamhaus и других борцов за чистоту интернета. В период с января по март вредоносную активность в основном проявляли два из них; мишенями чаще всего становились финансовые и ИТ-организации.


Из уязвимостей, которые пытались эксплуатировать злоумышленники, удалось идентифицировать следующие:

Две последние, по словам экспертов, обычно используются в атаках, нацеленных на внедрение в сеть шифровальщика SuperBlack (итерация LockBit 3.0).

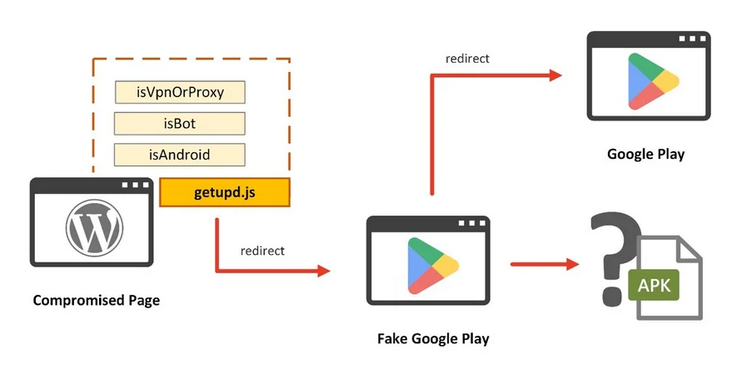
Один из IP-адресов Proton66 засветился в связи с кампанией по внедрению на WordPress-сайты редиректоров на поддельные страницы магазина Google Play.

Оба выявленных источника вредоносных JavaScript-инъекций в рамках атак на Android-устройства до недавних пор размещались на московском сервере, а теперь перенесены к гонконгскому хостеру Chang Way Technologies.


Во владениях Proton66 также были обнаружены C2-серверы и хранилища файлов XWorm, StrelaStealer, WeaXor (усовершенствованный вариант шифровальщика Mallox).

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru