


Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

В конце прошлого года эксперты «Лаборатории Касперского» обнаружили нового Windows-стилера и нарекли его Arcane — по логотипу, найденному в коде. Трояна раздавали на YouTube под видом читов для Minecraft и других популярных игр.

Описание рекламных роликов было выполнено на русском языке и содержало ссылку на вредоносный архив. Подобная схема распространения вредоносов на YouTube не нова, однако злоумышленники быстро дополнили ее загрузчиком собственной разработки — ArcanaLoader.

Анализ показал, что стилер Arcane создан на основе кодов, позаимствованных у других зловредов. Он умеет собирать системную информацию, получать списки запущенных процессов, делать скриншоты, воровать пароли к Wi-Fi и сохраненные данные из браузеров на основе Gecko и Chromium.

Регулярно обновляемого новобранца интересуют и другие приложения:

  • Outlook;
  • криптокошельки (10 имен);
  • VPN-клиенты;
  • мессенджеры (Skype, Discord, Telegram, Jabber и проч.);
  • сетевые клиенты и утилиты (ngrok, Playit, Cyberduck, FileZilla, DynDNS);
  • игровые клиенты и сервисы (Epic, Steam, Roblox, Battle.net, Minecraft и т. п.).

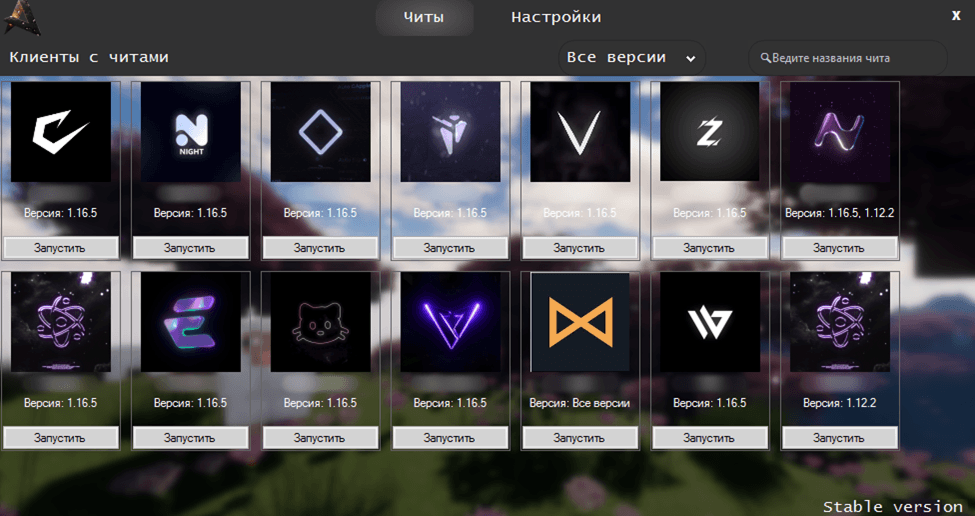
Вредонос ArcanaLoader рекламируется на YouTube как загрузчик с графическим интерфейсом, предназначенный для скачивания читов, кряков и прочего софта, популярного у геймеров. Он тоже выполнен в виде архива; для доставки обычно используется исполняемый файл, указанный ссылкой в описаниях видео.


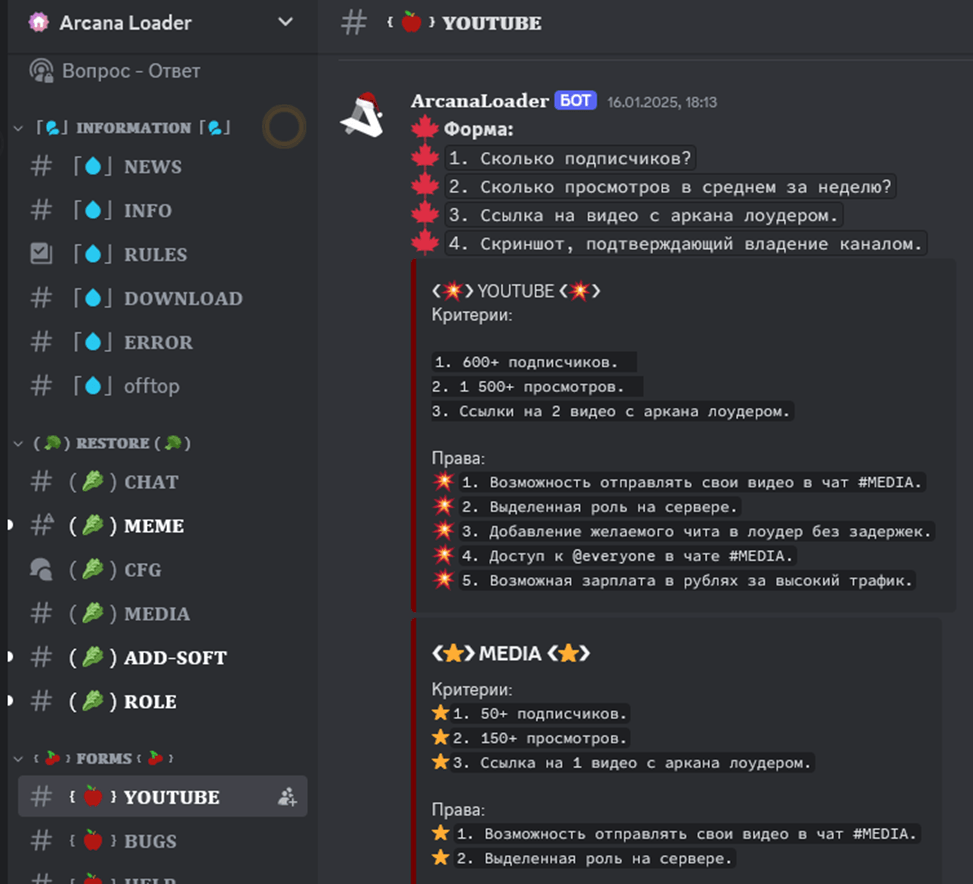
Злоумышленники также создали Discord-сервер с посвященными читам новостными каналами, поддержкой и ссылками для загрузки новых версий загрузчика. Весь обмен в сообществе происходит на русском языке.

В одном из Discord-каналов обнаружено объявление о поиске видеоблогеров для распространения рекламы ArcanaLoader:


Большинство пользователей (1000+), на устройствах которых были зафиксированы попытки заражения, проживают в России, Белоруссии или Казахстане.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru