


В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

Разработчики xml-crypto выпустили обновления, устранив две схожие критические уязвимости. Проблемы позволяют обойти верификацию подписи XML-данных и повысить привилегии в системе либо выдать себя за другого юзера.

Библиотека цифровой подписи и шифрования XML для Node.js пользуется большой популярностью. В репозитории npm на долю xml-crypto приходится свыше 1 млн загрузок в неделю, а за последние семь дней ее скачали почти 1,4 млн раз.

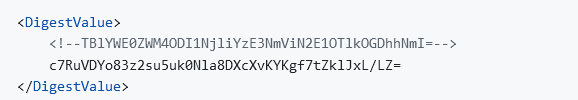
Уязвимости CVE-2025-29774 и CVE-2025-29775 (по 9,3 балла CVSS) разнятся лишь изменениями, которые требуется внести в валидное XML-сообщение для обхода механизмов аутентификации и авторизации в системах, использующих xml-crypto.

В первом случае факт эксплойта выдает присутствие множественных элементов <SignedInfo> в цифровой подписи (должен быть один):


Признак компрометации через CVE-2025-29775 — присутствие комментариев в <DigestValue> (их не должно быть):


Патчи включены в состав сборки xml-crypto 6.0.1 и бэкпортом вышли в ветках 2.x и 3.x (выпуски 2.1.6 и 3.2.1 соответственно). Пользователям рекомендуется обновить криптобиблиотеку в кратчайшие сроки.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru