


В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

Разработчики xml-crypto выпустили обновления, устранив две схожие критические уязвимости. Проблемы позволяют обойти верификацию подписи XML-данных и повысить привилегии в системе либо выдать себя за другого юзера.

Библиотека цифровой подписи и шифрования XML для Node.js пользуется большой популярностью. В репозитории npm на долю xml-crypto приходится свыше 1 млн загрузок в неделю, а за последние семь дней ее скачали почти 1,4 млн раз.

Уязвимости CVE-2025-29774 и CVE-2025-29775 (по 9,3 балла CVSS) разнятся лишь изменениями, которые требуется внести в валидное XML-сообщение для обхода механизмов аутентификации и авторизации в системах, использующих xml-crypto.

В первом случае факт эксплойта выдает присутствие множественных элементов <SignedInfo> в цифровой подписи (должен быть один):


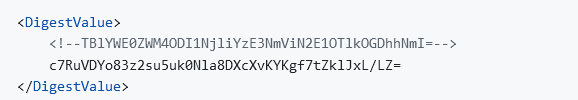
Признак компрометации через CVE-2025-29775 — присутствие комментариев в <DigestValue> (их не должно быть):


Патчи включены в состав сборки xml-crypto 6.0.1 и бэкпортом вышли в ветках 2.x и 3.x (выпуски 2.1.6 и 3.2.1 соответственно). Пользователям рекомендуется обновить криптобиблиотеку в кратчайшие сроки.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru