


Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Специалисты F6 обнаружили новую прогосударственную APT-группу, получившую имя Telemancon. Первые признаки её деятельности зафиксированы ещё в феврале 2023 года, однако детально изучить инфраструктуру и атаки группировки удалось лишь в феврале 2025 года.

Telemancon целенаправленно атакует российские промышленные предприятия, преимущественно компании из сферы машиностроения.

Для проведения атак группировка использует специально разработанный дроппер TMCDropper и бэкдор TMCShell. Название Telemancon составлено из трех уникальных признаков:

  1. «tele» обозначает использование сервиса telegra.ph для связи с командным сервером.
  2. «man» происходит от слова manufactory (производство), подчеркивая промышленную направленность атак.
  3. «con» указывает на сохранение полезной нагрузки в папке %userprofile%\Contacts.

Одна из атак была направлена на российского разработчика и производителя военной техники и транспортных средств.

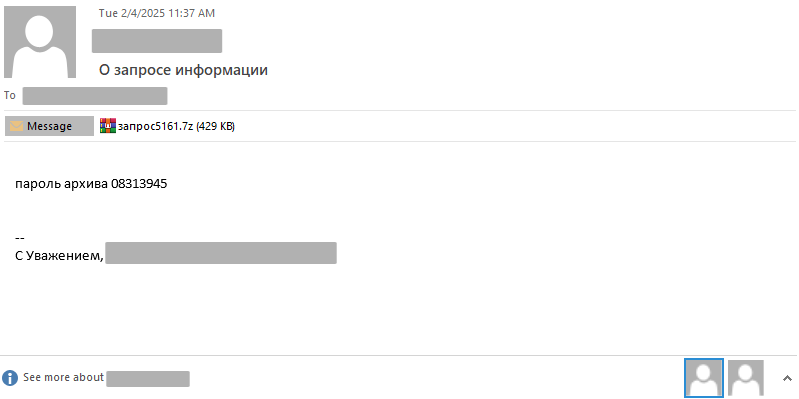
Сотруднику компании было направлено письмо с архивом «запрос5161.7z», содержащим вредоносный файл «20250203_5_161.scr». Данный файл представляет собой дроппер, написанный на языке C++, получивший название TMCDropper.


Основные функции TMCDropper включают проверку на запуск в отладочной среде или песочнице, извлечение и закрепление на устройстве бэкдора TMCShell, а также отображение документа-приманки в формате PDF для маскировки реальных намерений атаки.

В блоге F6 можно найти полный разбор кампании Telemancon.

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru