


Фейковое Android-приложение Deepseek AI крадет банковские данные

Фейковое Android-приложение Deepseek AI крадет банковские данные

Фейковое Android-приложение Deepseek AI крадет банковские данные

Специалисты K7 Labs раскрыли новую вредоносную кампанию, в рамках которой злоумышленники распространяют банковский троян для Android под видом популярного чатбота Deepseek AI. Вредонос назвали OctoV2.

Атака начинается с фишинговой ссылки, ведущей на поддельный сайт, внешне практически неотличимый от официального ресурса Deepseek AI.

Пользователям предлагается скачать приложение с названием «DeepSeek.apk». После установки вредоносная программа маскируется под оригинальное приложение, используя его иконку.

Зловред сначала просит пользователя разрешить установку приложений из неизвестных источников, после чего инсталлирует две отдельные вредоносные программы — «родительское» приложение com.hello.world и «дочернее» com.vgsupervision_kit29.

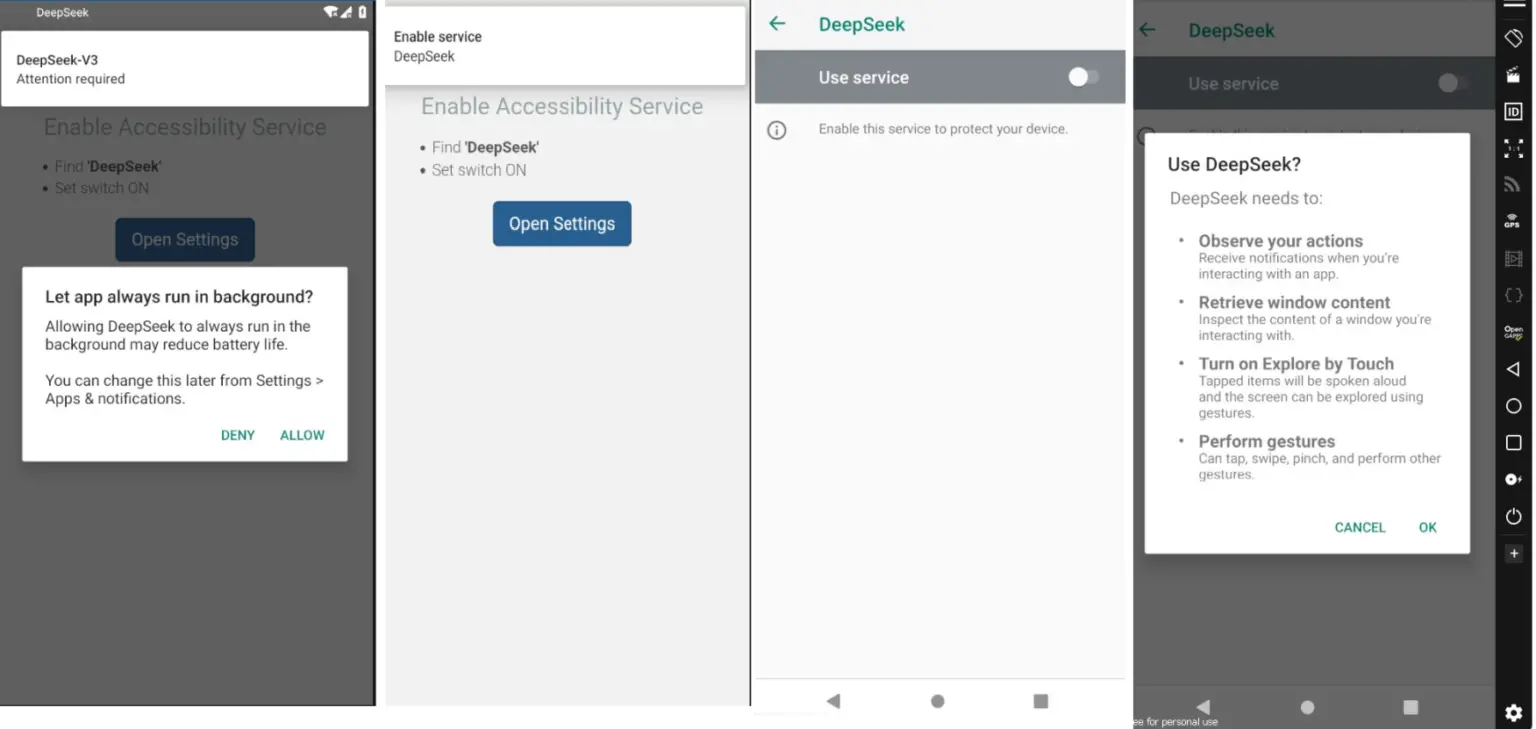
«Дочерний» софт активно запрашивает у жертвы доступ к специальным возможностям операционной системы Android (Accessibility Service).


Исследователи столкнулись со сложностями анализа «родительского» приложения из-за парольной защиты. Здесь наблюдается тенденция к росту числа подобных вредоносных APK-файлов с защитой от реверс-инжиниринга.

Тем не менее специалистам удалось определить, что «родительское» приложение проверяет наличие файла с расширением «.cat», после чего устанавливает дополнительный вредоносный пакет.

Кроме того, троян OctoV2 использует алгоритм генерации доменов (DGA), что позволяет постоянно менять имена серверов управления и обходить блокировки. Кроме того, троян передаёт на серверы злоумышленников информацию обо всех установленных на заражённом устройстве приложениях.

Напомним, ранее банковский Android-троян Octo выдавал себя за Google Chrome и NordVPN.

Специалисты рекомендуют быть особенно внимательными при скачивании приложений и избегать установки программ из неизвестных источников.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru