


Фейковое Android-приложение Deepseek AI крадет банковские данные

Фейковое Android-приложение Deepseek AI крадет банковские данные

Фейковое Android-приложение Deepseek AI крадет банковские данные

Специалисты K7 Labs раскрыли новую вредоносную кампанию, в рамках которой злоумышленники распространяют банковский троян для Android под видом популярного чатбота Deepseek AI. Вредонос назвали OctoV2.

Атака начинается с фишинговой ссылки, ведущей на поддельный сайт, внешне практически неотличимый от официального ресурса Deepseek AI.

Пользователям предлагается скачать приложение с названием «DeepSeek.apk». После установки вредоносная программа маскируется под оригинальное приложение, используя его иконку.

Зловред сначала просит пользователя разрешить установку приложений из неизвестных источников, после чего инсталлирует две отдельные вредоносные программы — «родительское» приложение com.hello.world и «дочернее» com.vgsupervision_kit29.

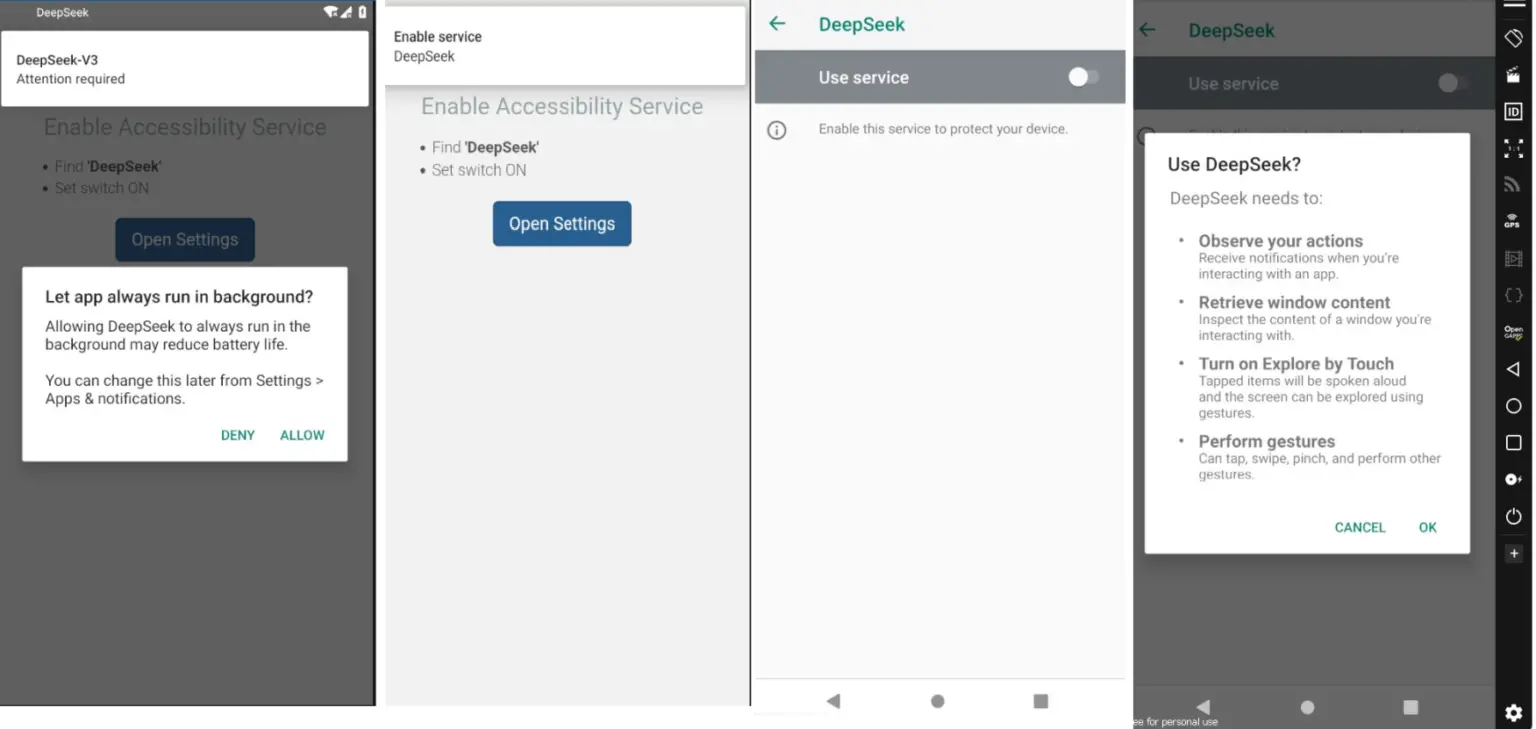
«Дочерний» софт активно запрашивает у жертвы доступ к специальным возможностям операционной системы Android (Accessibility Service).


Исследователи столкнулись со сложностями анализа «родительского» приложения из-за парольной защиты. Здесь наблюдается тенденция к росту числа подобных вредоносных APK-файлов с защитой от реверс-инжиниринга.

Тем не менее специалистам удалось определить, что «родительское» приложение проверяет наличие файла с расширением «.cat», после чего устанавливает дополнительный вредоносный пакет.

Кроме того, троян OctoV2 использует алгоритм генерации доменов (DGA), что позволяет постоянно менять имена серверов управления и обходить блокировки. Кроме того, троян передаёт на серверы злоумышленников информацию обо всех установленных на заражённом устройстве приложениях.

Напомним, ранее банковский Android-троян Octo выдавал себя за Google Chrome и NordVPN.

Специалисты рекомендуют быть особенно внимательными при скачивании приложений и избегать установки программ из неизвестных источников.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru