


Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

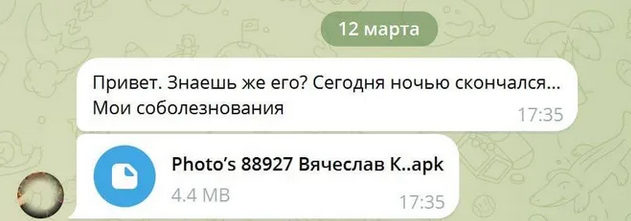
Русскоязычные мошенники, раздающие Android-троянов в Telegram, придумали новую приманку — мнимая кончина знакомого. Столь печальное известие способно заставить адресата забыть о том, что фото не могут иметь расширение .apk.

При запуске мобильный зловред начинает рассылать такие же сообщения по всем контактам жертвы, уже от ее имени.


По всей видимости, провокационная фраза «Это ты на фото?» перестала работать, и злоумышленникам пришлось искать более весомые аргументы, чтобы вынудить пользователей мессенджера открыть вредоносный файл.

Таким же образом в Telegram с начала года распространяют банковского трояна Mamont, только под видом видео. Схема, рассчитанная на широкий охват, построена по образу и подобию «писем счастья», некогда популярных у сетевых шутников и спамеров, с единственным отличием: дальнейшие рассылки проводят не получатели, а зловред.

Новые атаки — лишний повод еще раз напомнить пользователям о бдительности. Каким бы волнительным ни было сообщение незнакомца, стоит сначала убедиться в достоверности информации, а потом уже решать: завершить диалог или все-таки открыть прикрепленный файл / пройти по предложенной ссылке.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru