


Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

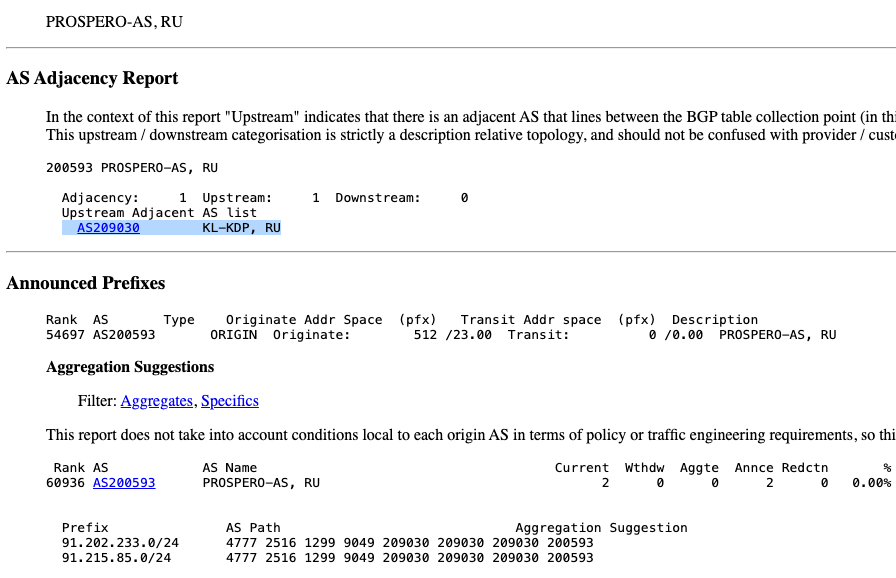
С конца прошлого года трафик российского провайдера Prospero идет транзитом через AS-сеть «Лаборатории Касперского». Поскольку IP-адреса Prospero засветились в спам- и фишинг-кампаниях, подобная ассоциация у многих вызвала недоумение.

Как выяснил блогер и исследователь Брайан Кребс, во французской ИБ-компании Intrinsec с большой долей уверенности полагают, что Prospero (AS200593) вовлечена в схемы предоставления услуг bulletproof-хостинга, известные как Securehost и BEARHOST.

Проведенное специалистами исследование выявило многочисленные злоупотребления: IP-адреса российского AS-провайдера неоднократно использовались для размещения фишинговых страниц, скриптов FakeUpdates, они же SocGholish, а также для управления троянами SpyNote, Octo и GootLoader.

А команда аналитиков Interisle Consulting Group, составляя список хостеров с наибольшей концентрацией спам-ботов по итогам 2024 года, вывела AS200593 на первое место.

Факт подключения Prospero к интернету через сети Kaspersky (AS209030) на днях подтвердила НКО Spamhaus, которая неоднократно пыталась внести BEARHOST в черные списки, которыми пользуются многие интернет-провайдеры.


В ответ на запрос KrebsOnSecurity о комментарии в Kaspersky опровергли предположение, будто они предоставляют услуги провайдеру bulletproof-хостинга.

«Эти утверждения неверны, Kaspersky не работает и никогда не работала с этим сервис-провайдером, — сказано в ответном письме. — Маршрутизация через сети, находящиеся в ведении Kaspersky, отнюдь не означает предоставление услуг: AS-система Kaspersky могла объявиться как технический префикс в сети телеком-провайдеров, с которыми сотрудничает данная компания».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru