


Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

В 2024 году финансово мотивированная группировка Bloody Wolf провела вредоносные рассылки на адреса российских и казахских компаний. Чтобы повысить успешность атак, группа вместо трояна STRRAT стала использовать легитимный инструмент удаленного доступа NetSupport.

На настоящий момент злоумышленникам, по данным BI.ZONE, удалось получить доступ к сетям более 400 бизнес-структур. Список жертв разнообразен, среди них числятся финансовые институты, ретейлеры, транспортные, логистические, ИТ-компании.

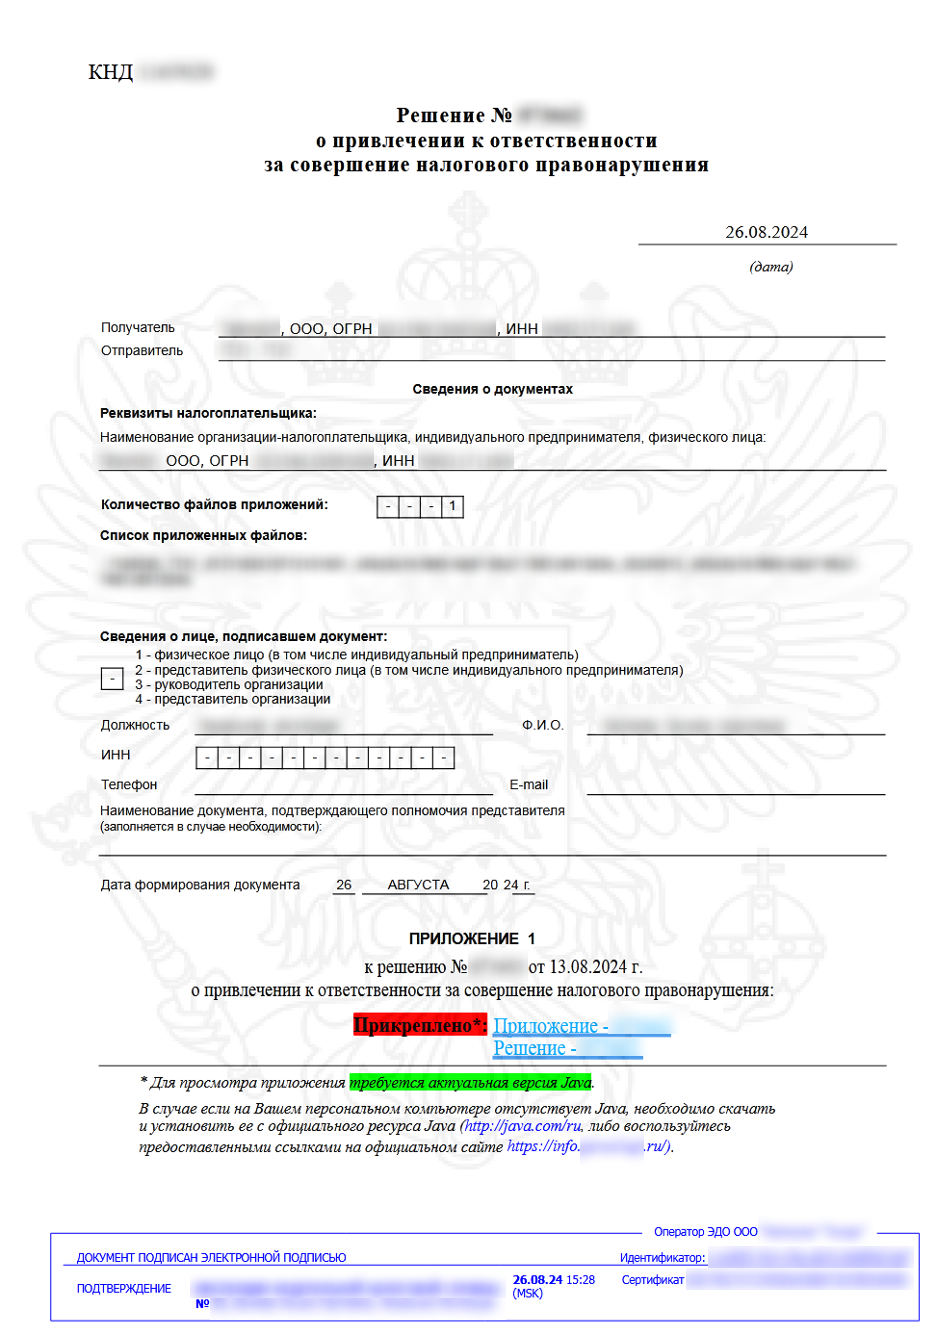
Поддельные письма Bloody Wolf оформлены как официальное уведомление о привлечении к ответственности за совершение налогового правонарушения. Прикрепленный документ PDF содержит ссылку на JAR-файл с загрузчиком клиента NetSupport и инструкцию по установке интерпретатора Java.


«Злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Подобный фишинг встречается лишь в 10% случаев, обычно киберпреступники делают ставку на массовость, а не на качество».

Атаки Bloody Wolf в Казахстане эксперты отслеживают с 2023 года. Ранее для получения удаленного доступа к целевым системам использовался троян STRRAT.

Заметим, кроме разномастных «волков» (Scaly Wolf, Fluffy Wolf, Stone Wolf и проч.), в России шпионят также «рыси». По словам индийских специалистов по ИБ, кибергруппа Silent Lynx проводит атаки в странах Восточной Европы и Средней Азии как минимум с конца прошлого года.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru