


Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

В 2024 году финансово мотивированная группировка Bloody Wolf провела вредоносные рассылки на адреса российских и казахских компаний. Чтобы повысить успешность атак, группа вместо трояна STRRAT стала использовать легитимный инструмент удаленного доступа NetSupport.

На настоящий момент злоумышленникам, по данным BI.ZONE, удалось получить доступ к сетям более 400 бизнес-структур. Список жертв разнообразен, среди них числятся финансовые институты, ретейлеры, транспортные, логистические, ИТ-компании.

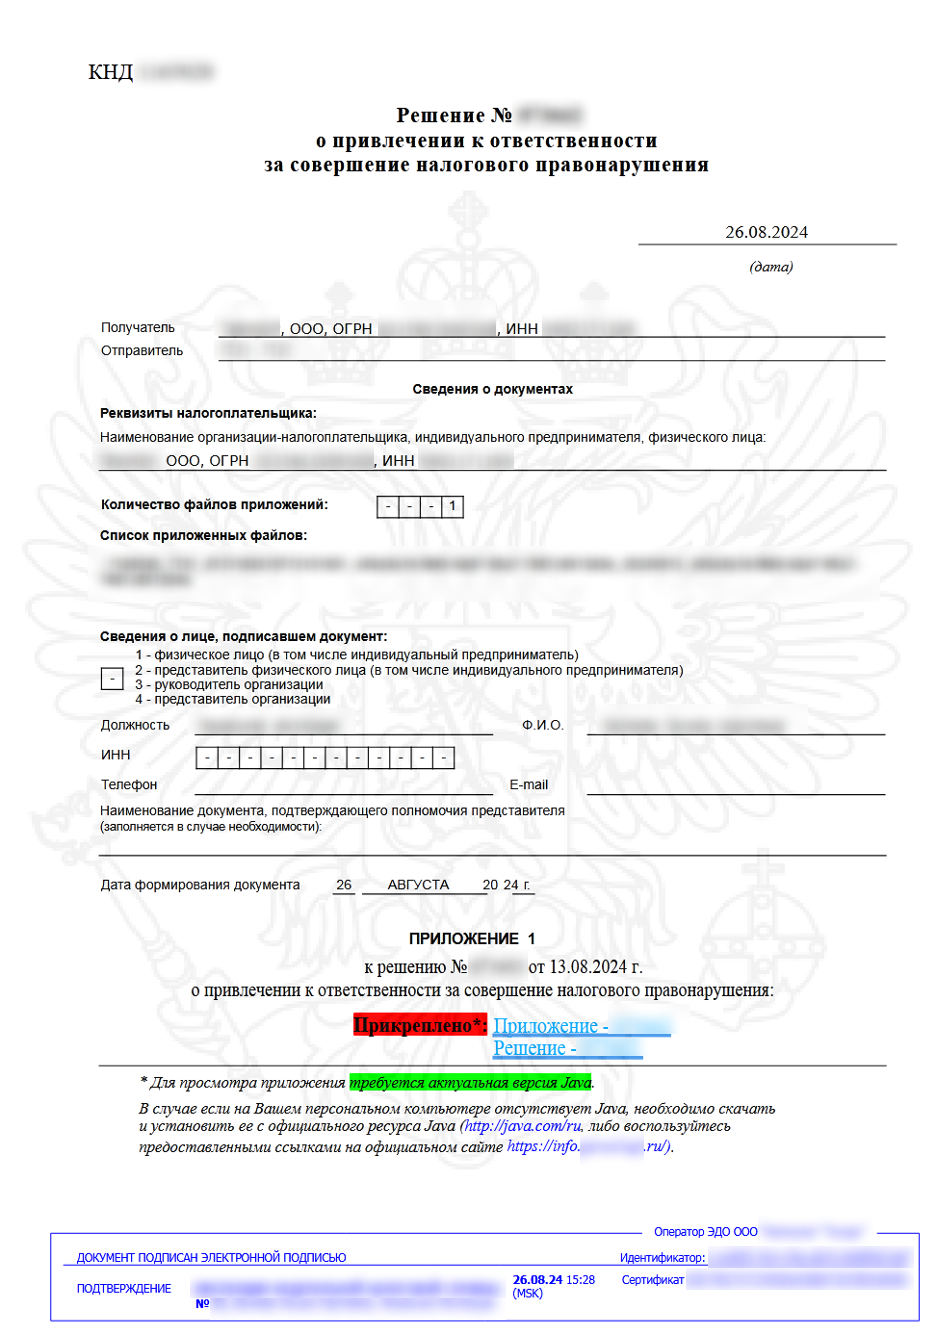
Поддельные письма Bloody Wolf оформлены как официальное уведомление о привлечении к ответственности за совершение налогового правонарушения. Прикрепленный документ PDF содержит ссылку на JAR-файл с загрузчиком клиента NetSupport и инструкцию по установке интерпретатора Java.


«Злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Подобный фишинг встречается лишь в 10% случаев, обычно киберпреступники делают ставку на массовость, а не на качество».

Атаки Bloody Wolf в Казахстане эксперты отслеживают с 2023 года. Ранее для получения удаленного доступа к целевым системам использовался троян STRRAT.

Заметим, кроме разномастных «волков» (Scaly Wolf, Fluffy Wolf, Stone Wolf и проч.), в России шпионят также «рыси». По словам индийских специалистов по ИБ, кибергруппа Silent Lynx проводит атаки в странах Восточной Европы и Средней Азии как минимум с конца прошлого года.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru