


Защитные ИИ-фичи в Google Chrome стали доступны всем пользователям

Защитные ИИ-фичи в Google Chrome стали доступны всем пользователям

Защитные ИИ-фичи в Google Chrome стали доступны всем пользователям

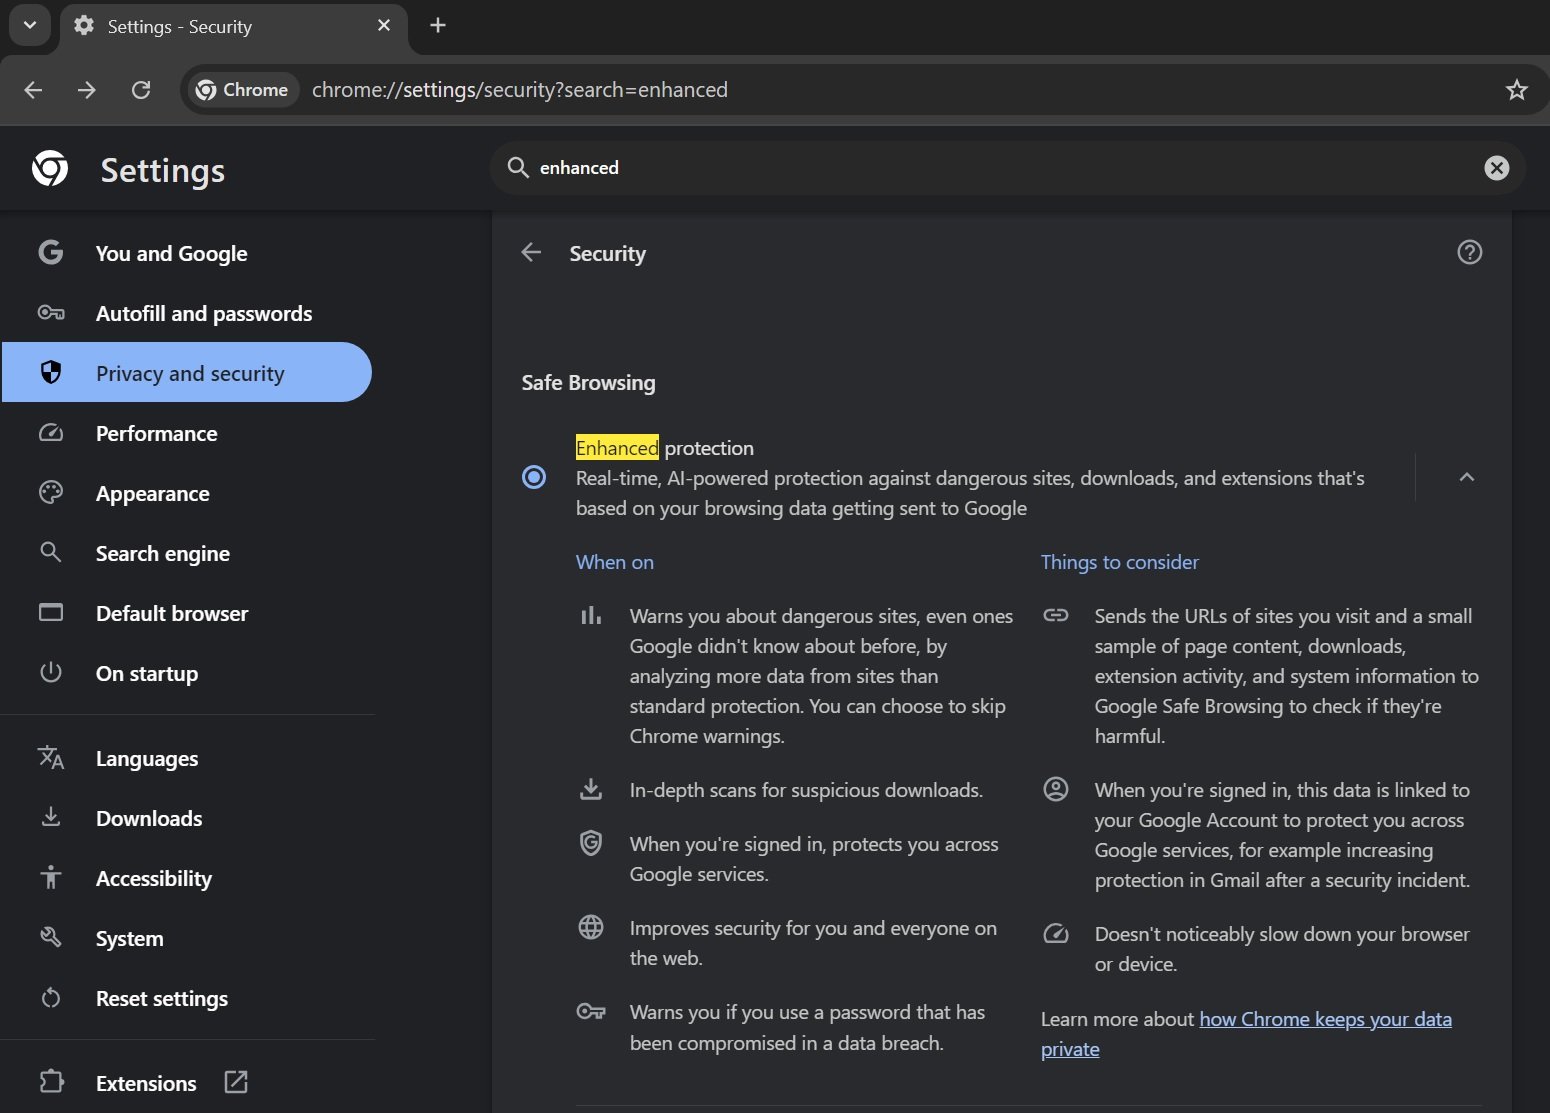
Защитная функциональность Enhanced Protection в Google Chrome теперь получила дополнительные ИИ-фичи, защищающие пользователей от опасных сайтов, расширений и загрузок в режиме реального времени.

О доработке Enhanced Protection по традиции сообщила Leo на платформе X. После трёх месяцев тестирования нововведение доступно в стабильном канале Chrome.

Enhanced Protection является частью защитного механизма Safe Browsing. Функциональность Safe Browsing — довольно древняя, её запустили аж в 2005 году. Изначально задача заключалась в защите пользователей от фишинга, однако позже возможности расширились до блокировки вредоносных доменов.


Пока не до конца ясно, чем именно будет отличатся ИИ-версия Enhanced Protection от предыдущей, однако известно, что Google будет использовать искусственный интеллект для отслеживания паттернов вредоносных сайтов.

Кроме того, новая фича будет проводить углублённый анализ скачиваемых файлов, что поможет защитить пользователей от загрузки вредоносных программ.

Само собой, надо учитывать, что при активном использовании Enhanced Protection данные веб-сёрфинга будут отправляться в Google.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru