


4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

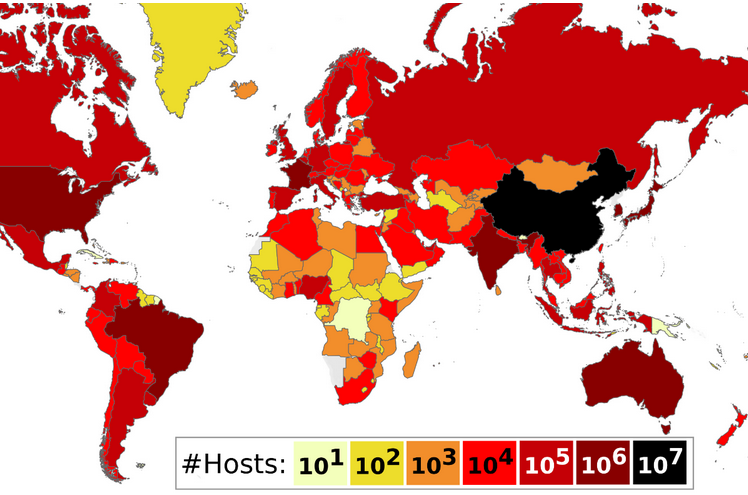
Протоколы туннелирования IP in IP и GRE не предусматривают аутентификации и шифрования трафика и потому уязвимы к злоупотреблениям. Сканирование Сети выявило более 4,26 млн хостов, не использующих дополнительной защиты вроде IPSec.

Как выяснила команда Top10VPN, эти роутеры и серверы принимают сетевые пакеты без проверки отправителя. Это открывает возможность для спуфинга (подмены IP-адреса) с целью вброса вредоносного трафика в туннель.

Выявленные схожие уязвимости получили следующие идентификаторы:


Эксплойт осуществляется отправкой инкапсулированного пакета с двумя IP-заголовками. По получении уязвимый хост автоматом перенаправит его указанному получателю; поскольку источник (IP-адрес) изменился и более не вызывает подозрений, вредоносное послание имеет все шансы обойти сетевые фильтры.

В интернете обнаружено свыше 4,26 млн уязвимых хостов, поддерживающих туннелирование. Это серверы VPN и CDN, домашние и магистральные роутеры, шлюзы мобильных сетей, которые в случае взлома можно использовать для проксирования вредоносного трафика, проведения DDoS-атак или получения доступа к приватным сетям.


Исследователи сообщили о своих находках в координационный центр CERT при университете Карнеги – Меллона (CERT/CC) с тем, чтобы запустить оповещение затронутых провайдеров и укрепление защиты хостов.

По словам Top10VPN, на уровне хоста ситуацию можно исправить, добавив IPSec либо WireGuard и запретив прием инкапсулированных пакетов из недоверенных источников. Защититься от эксплойта на сетевом уровне помогут фильтрация трафика (роутеры и промежуточные устройства), системы DPI, а также блокировка нешифрованных пакетов в туннелях.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru