


Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

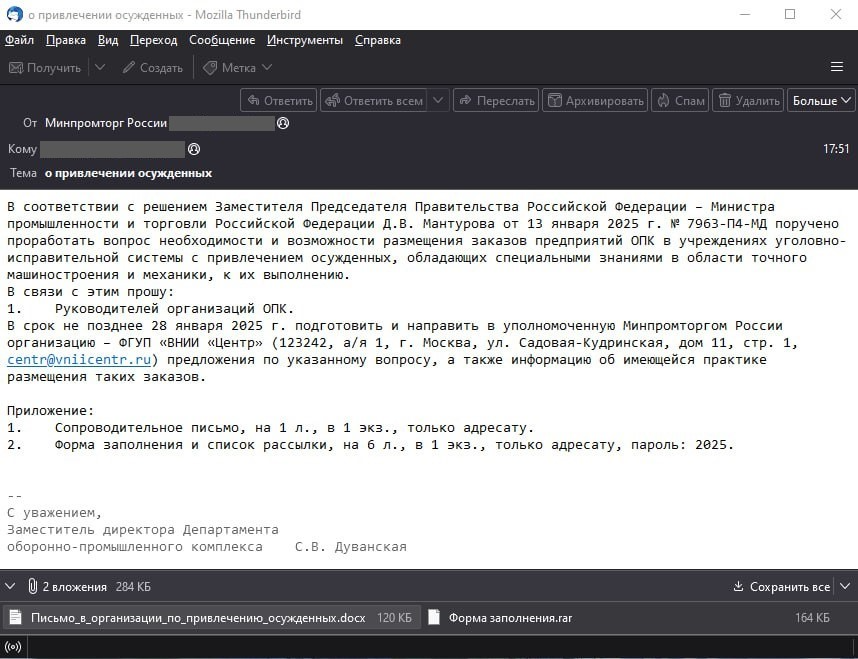
Отпраздновав Новый год, шпионская кибергруппа Sticky Werewolf возобновила рассылку вредоносных писем на адреса российских научно-производственных предприятий. Поддельные сообщения, по словам F.A.C.C.T., написаны от имени Минпромторга.

Фальшивка, обнаруженная 13 января, предлагает рассмотреть возможность выполнения заказов ОПК с привлечением осужденных. К письму прикреплены два файла: документ-приманка на бланке Минпромторга, почти полностью дублирующий текст сообщения, и запароленный архив.


Последний содержит два файла, один из них безобидный (список рассылки.docx), другой вредоносный (Форма заполнения.pdf.exe). При запуске экзешника в систему устанавливается Ozone RAT, открывающий удаленный доступ злоумышленникам.

В ходе расследования эксперты обнаружили аналогичное письмо от 23 декабря. Оба вложения, уже знакомые документы Word, никакой опасности не представляют — по всей видимости, это была проба пера.

Примечательно, что при составлении текста писем имитаторы допустили ошибки. Так, упомянутый ими Денис Мантуров давно уже не глава Минпромторга, он покинул этот пост в мае прошлого года.

Подлог выдают также разные даты принятия решения об использовании пенитенциарной системы в оборонке, проставленные в январском и декабрьском письмах (в последнем случае злоумышленники указали тот же номер документа, но датировали его декабрем).

APT-группа Sticky Werewolf уже который год интересуется секретами российских госучреждений, промпредприятий ВПК и связанных с ним НИИ. Нацеленные на шпионаж атаки были замечены также на территории Белоруссии и Польши.

Их обычно предваряет рассылка поддельных писем на адреса намеченной жертвы. Вредоносные вложения могут содержать Darktrack RAT, Ozone RAT либо ворующего информацию трояна — Glory Stealer, MetaStealer (мод RedLine).

В прежних атаках на российские организации Sticky Werewolf прикрывалась именами МЧС, Минстроя, а также ФСБ России.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru