


В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

Всплеск активности C.A.S (Cyber Anarchy Squad) позволил экспертам «Лаборатории Касперского» освежить свои знания о техниках, тактиках и инструментах кибергруппы, а также выявить ее связи с другими хактивистами.

По данным ИБ-компании, группировка C.A.S проводит атаки на территории России и Белоруссии с 2022 года. От нападений, нацеленных на причинение максимального ущерба, страдают организации разных вертикалей.

Проникновение в сети мишеней обычно происходит через эксплойт уязвимостей в публично доступных сервисах — Jira, Confluence, Microsoft SQL Server. Иногда с этой целью используются услуги брокеров готового доступа.

Развить атаку помогают добытые из открытых источников трояны удаленного доступа (в настоящее время Revenge RAT и Spark RAT). Используются также CMD, PowerShell, Meterpreter, а для сбора учеток — XenAllPasswordPro, BrowserThief и Mimikatz.

Чтобы уберечь зловредов от обнаружения, их папки вносят в список исключений Microsoft Defender. В качестве дополнительной меры защиты троянские экзешники маскируют под легитимные процессы Windows: svxhost.exe, svrhost.exe, rpchost.exe, ssbyt.exe.

Взломщики также могут получить полный контроль над СЗИ — из-за неправильных настроек, и такие случаи нередки. В ходе одной из атак C.A.S удалось отключить агент EPP, который забыли запаролить, с использованием rm.ps1.

Для закрепления в системах создаются новые учетные записи (с помощью net.exe), а также новые ключи реестра.

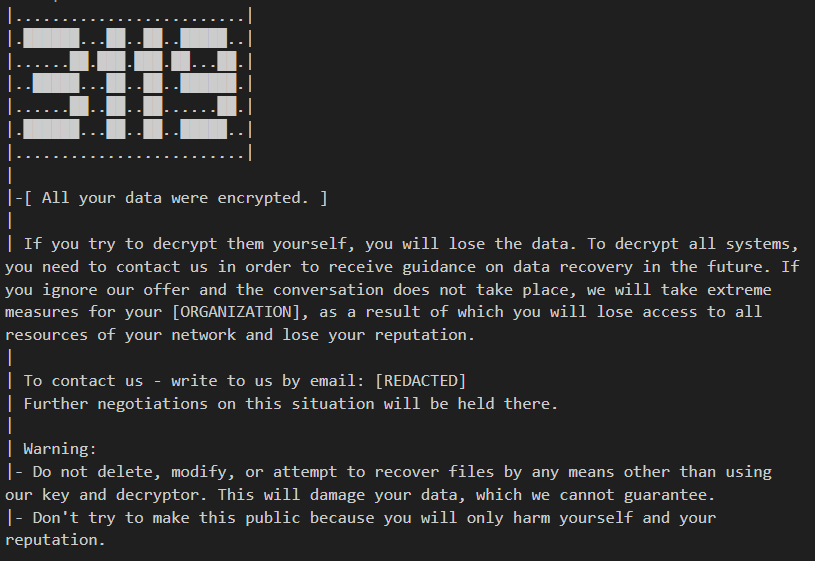
Во взломанную сеть запускаются шифровальщики, созданные с помощью утекших в Сеть билдеров LockBit и Babuk. Расширения, добавляемые к именам обработанных файлов, обычно генерируются случайным образом.

Иногда в этом качестве используется число 3119, сдублированное в имени троянского файла. Как оказалось, это порядковые номера букв латиницы — C, A и S.


Для нанесения еще большего вреда злоумышленники могут стереть данные в некоторых сегментах сети или на определенных серверах. С этой целью вначале с помощью утилиты df проводится сбор информации о подключенных дисках, а потом уже в ход идет dd.

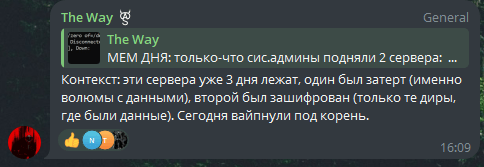
Участники C.A.S, как и многие другие хакитивисты, любят похвастаться своими успехами в Telegram.


Кроме телеграм-канала, у C.A.S есть открытый чат для ведения дискуссий с подписчиками. Примечательно, что среди его администраторов числятся также представители других хактивистских групп, в том числе Ukrainian Cyber Alliance.

В инфраструктуре одной из недавних жертв целевой атаки были обнаружены артефакты, указывающие на связь C.A.S с группировкой DARKSTAR, она же Shadow и Comet.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru