


Android-троян Glitch SPY превращает смартфоны в шпионский пульт

Android-троян Glitch SPY превращает смартфоны в шпионский пульт

Android-троян Glitch SPY превращает смартфоны в шпионский пульт

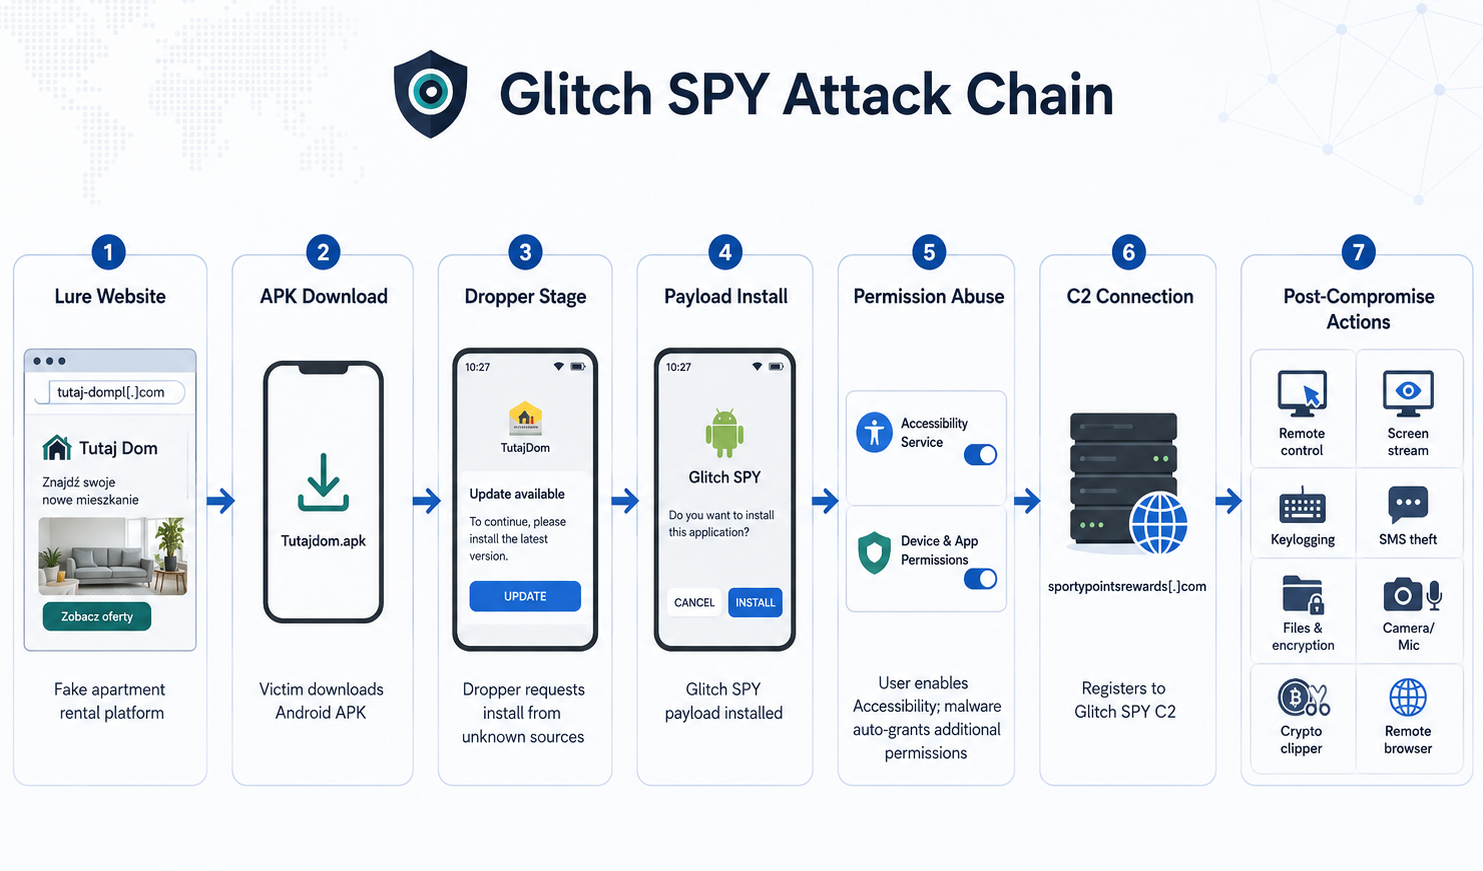
Исследователи обнаружили новую Android-платформу для удалённого доступа под названием Glitch SPY, которая распространяется через фейковый сайт аренды квартир и домов. Пользователю предлагают скачать приложение для бронирования и связи с владельцами жилья, а на деле подсовывают вредоносный APK.

Схема начинается с загрузчика Brokewell Android Loader. Он показывает вполне правдоподобный интерфейс сервиса аренды, просит разрешить установку из неизвестных источников, а затем незаметно разворачивает на устройстве Glitch SPY.

Главный рычаг управления — злоупотребление специальными возможностями Android (Accessibility Service). После выдачи этих прав троян получает почти полный контроль над смартфоном: может читать содержимое экрана, нажимать кнопки, выполнять жесты, подтверждать разрешения, взаимодействовать с экраном блокировки и помогать операторам проводить мошеннические операции прямо с устройства жертвы.

По данным Cyble, Glitch SPY поддерживает более 70 команд. Среди них есть, например, трансляция экрана, скриншоты, кейлоггинг, кража СМС и контактов, отслеживание геолокации, запись с камеры и микрофона, управление файлами, выполнение шелл-команд и изменение настроек администрирования устройства.


Отдельная неприятность — встроенный клиппер. Если пользователь копирует адрес криптокошелька, вредонос распознает популярные форматы Bitcoin, Ethereum, TRON и других сетей, после чего подменяет адрес на кошелек злоумышленников. Перевод вроде бы отправлен куда надо, но деньги уезжают совсем не туда.

Еще одна опасная функция — скрытый браузер на базе WebView. Атакующие могут открывать сайты, заполнять формы, нажимать элементы и выполнять JavaScript с IP-адреса жертвы и с ее активными сессиями. Для антифрода это выглядит куда убедительнее, чем вход с чужого устройства.

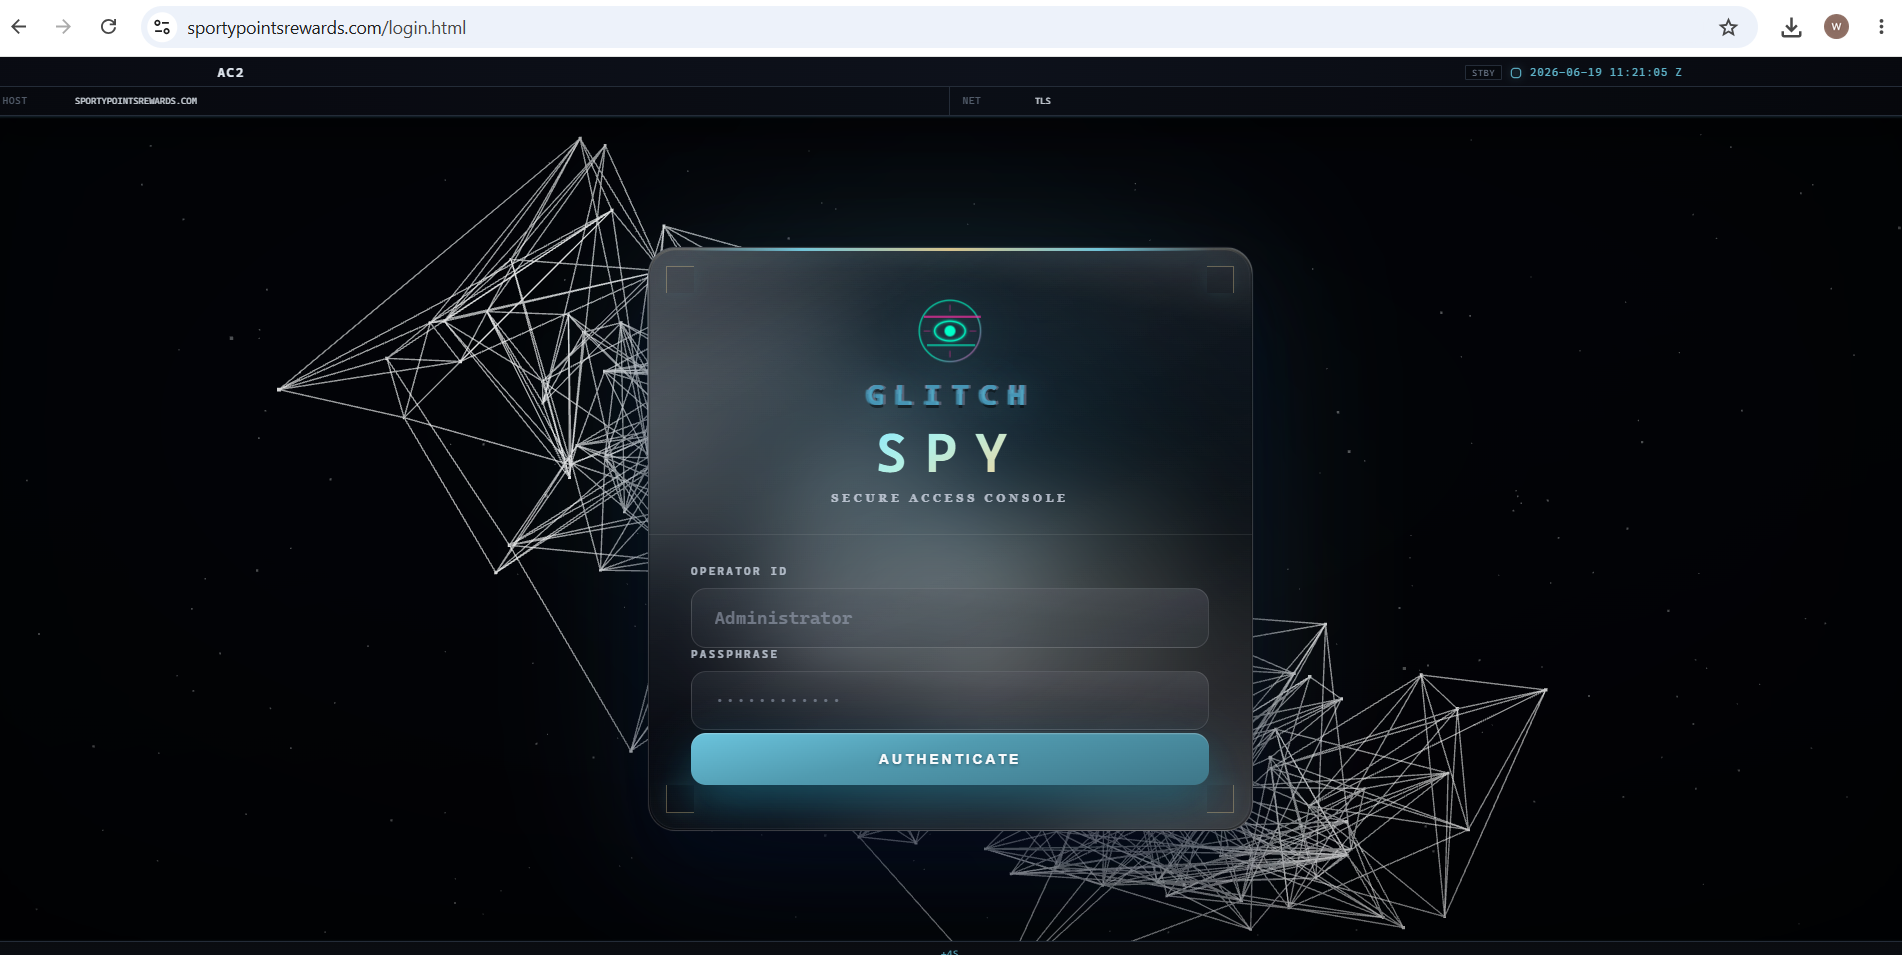
Исследователи также нашли админ-панели с брендингом Glitch SPY, что указывает на инфраструктуру билдера. Операторы могут менять название приложения, пакет, иконку, страницу, набор функций и уведомления в Telegram.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru