


Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Эксперты G DATA опубликовали результаты анализа трояна удаленного доступа, которого от собратьев отличает использование анонимной сети I2P для C2-коммуникаций. Поскольку подобная маскировка большая редкость, находке было присвоено имя I2PRAT.

Как выяснилось, заточенный под Windows вредонос активен в интернете как минимум с марта этого года. Для его доставки может использоваться загрузчик PrivateLoader.

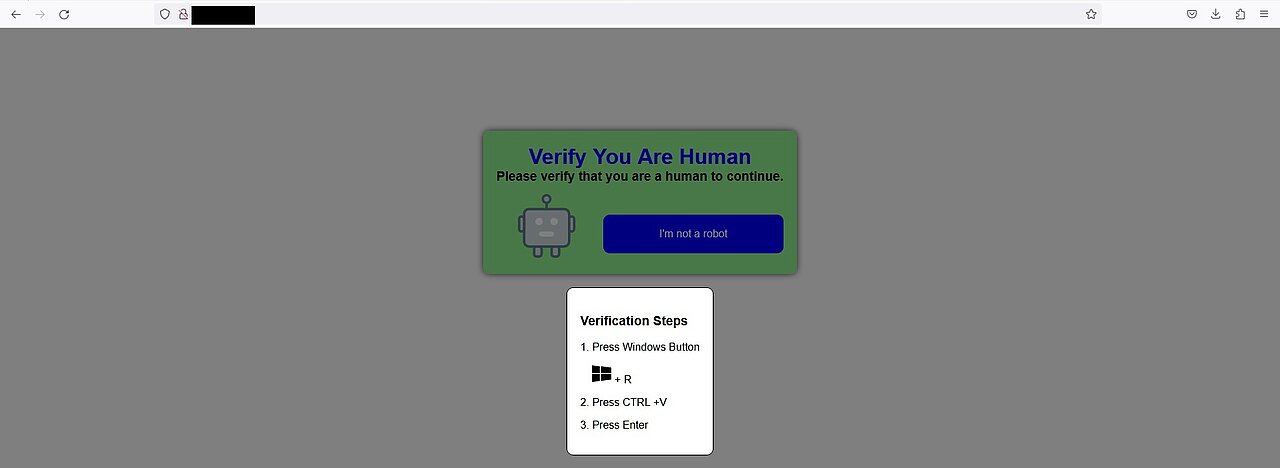
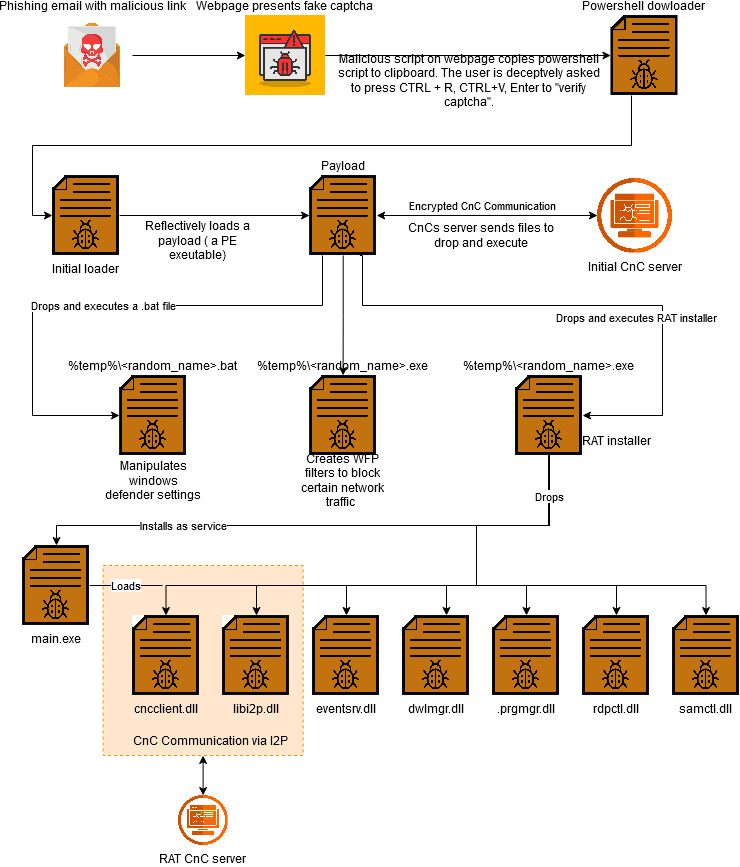
Атака начинается со спам-письма с вредоносной ссылкой. При переходе открывается фейковая страница с CAPTCHA и встроенным JavaScript — последнее время этот способ заражения набирает популярность.


В результате отработки скрипта в систему загружается лоадер. При активации он определяет, с какими привилегиями запущен процесс; если их недостаточно, уровень повышается до админа с использованием PoC-обхода UAC, разработанного в 2019 году участником Google Project Zero.

Вредонос также пытается нейтрализовать Microsoft Defender — отключить основные функции, заблокировать телеметрию и апдейты.

Инсталлятор RAT грузится в папку временных файлов и запускается на исполнение. Под компоненты трояна создается скрытая директория.

Основной модуль, main.exe, прописывается в системе как сервис. При активации он проверяет наличие обновлений в своей папке и приступает к загрузке плагинов (DLL) и запуску с помощью unit_init.

Два таких компонента отвечают за C2-связь. Один из них представляет собой I2PD, опенсорсный вариант клиента I2P, написанный на C++.

Остальные плагины используются для загрузки и эксфильтрации файлов, обеспечения поддержки RDP (в Windows Home, например, она отсутствует), добавления и удаления пользовательских аккаунтов и групп, диспетчеризации событий, создания запланированных задач.

Из последних обнаружены две: coomgr.exe ворует учетки из Google Chrome, sesctl.exe завершает сеансы указанных пользователей.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru