


Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Эксперты Guardio Labs и Infoblox проанализировали масштабную кампанию по распространению инфостилера Lumma через фейковые CAPTCHA. Как оказалось, для сокрытия вредоносной активности ее авторы использовали легитимную рекламную сеть.

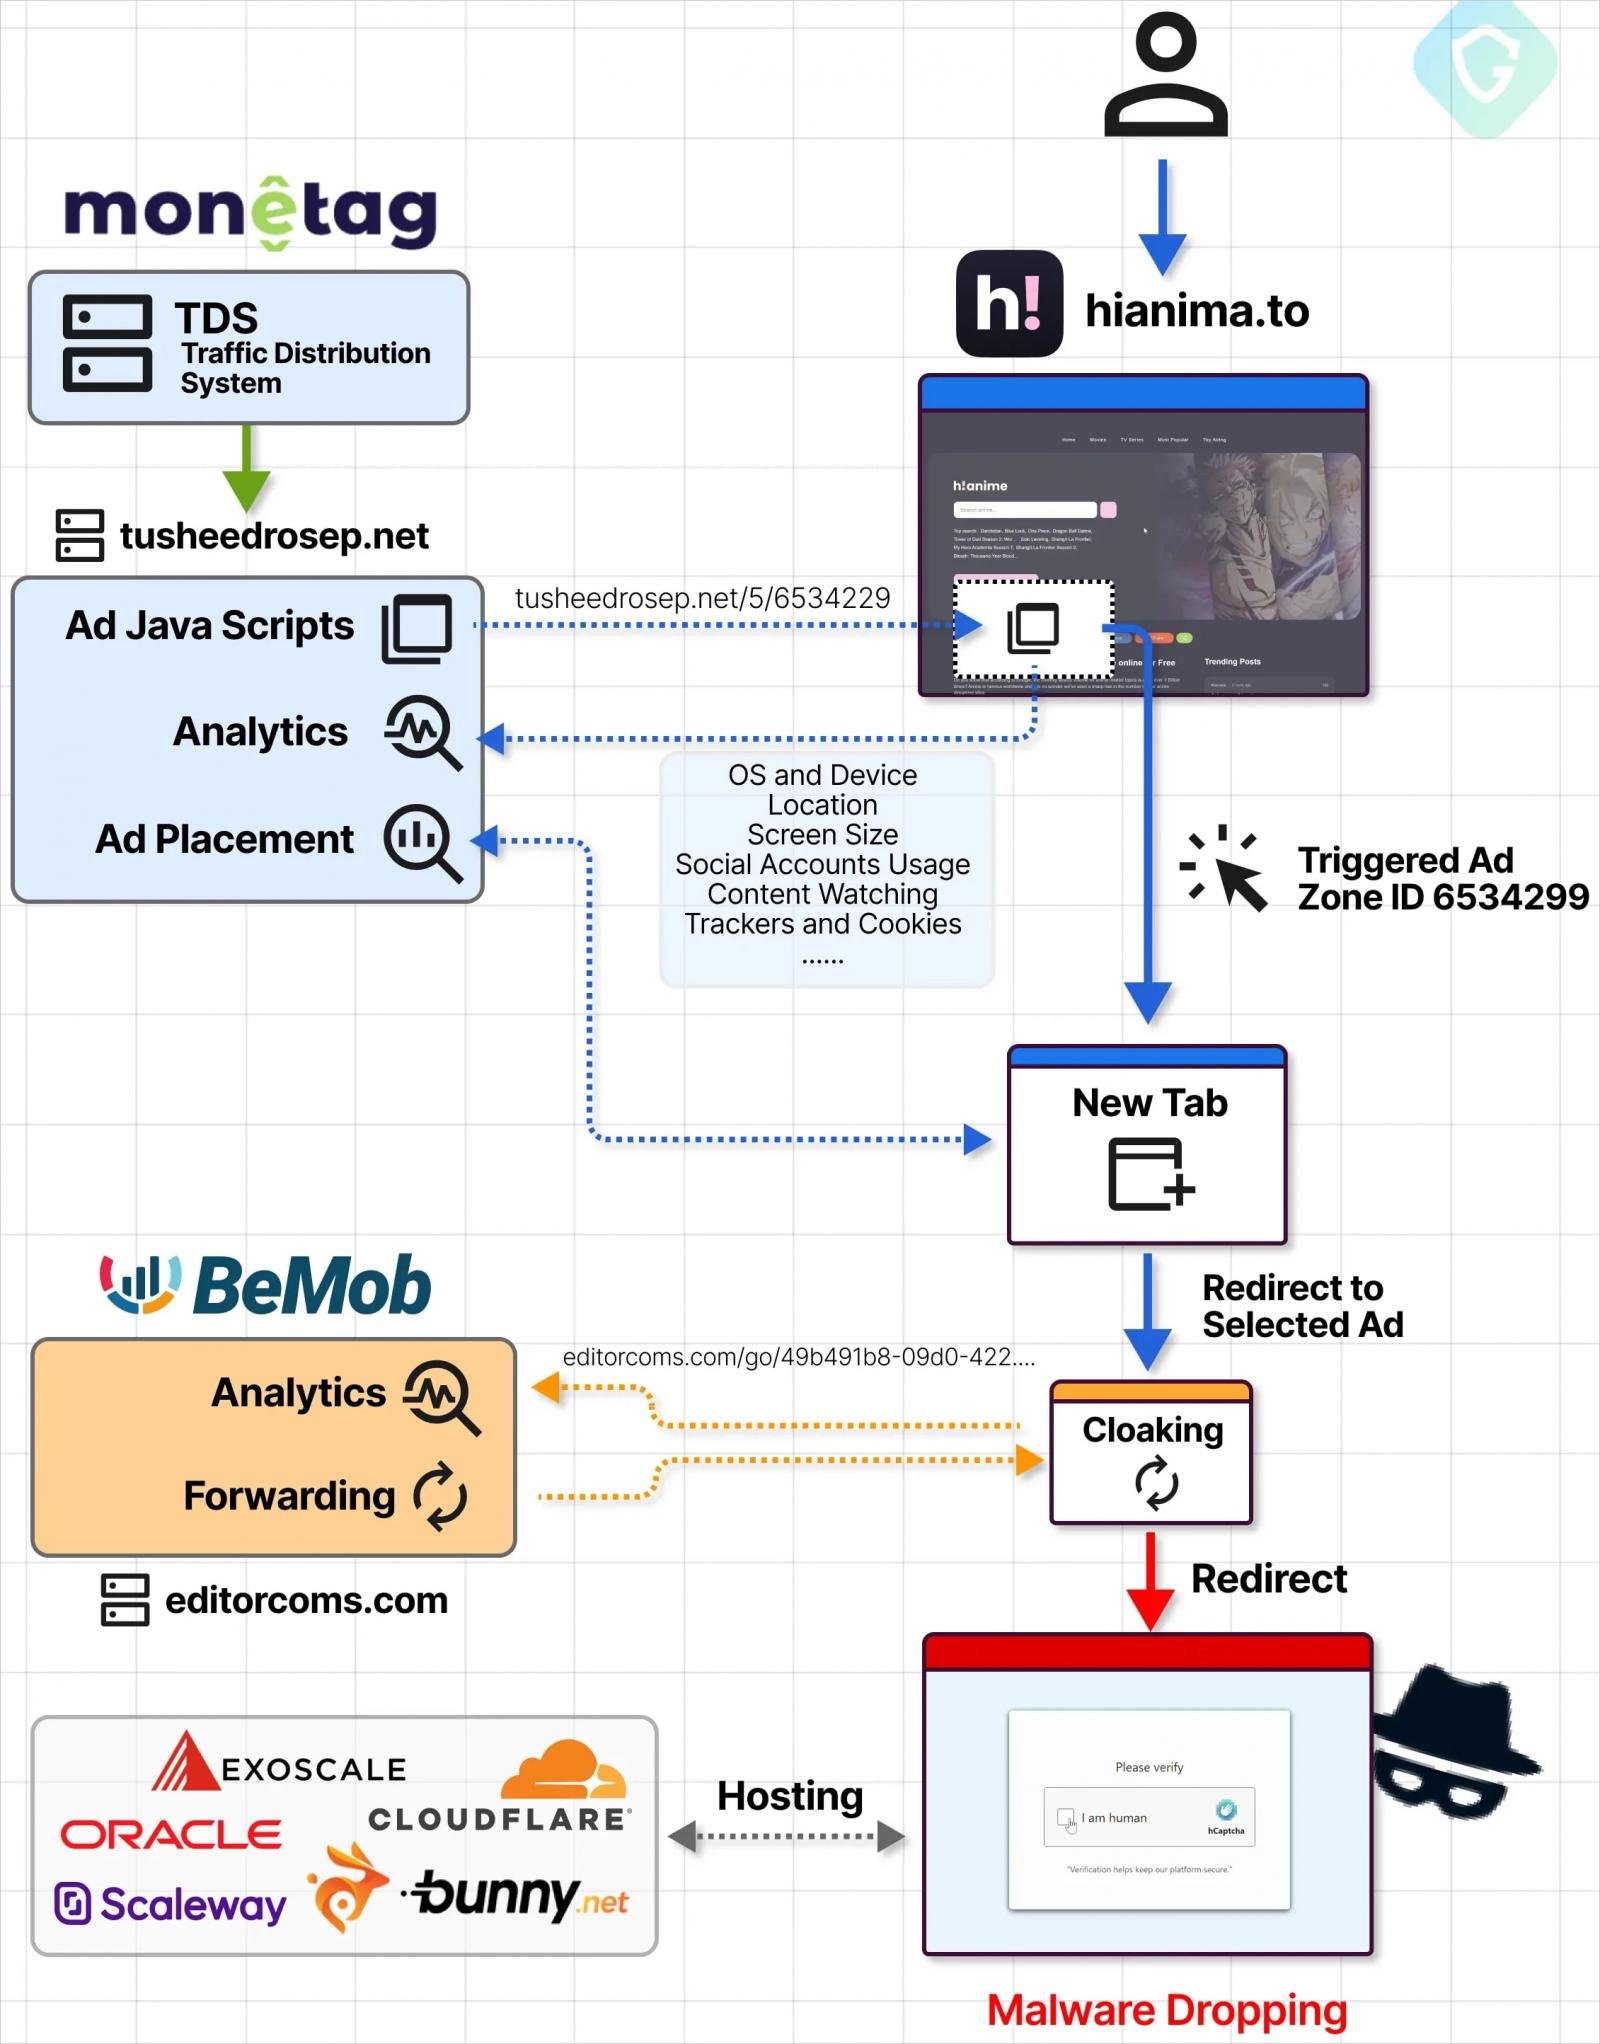
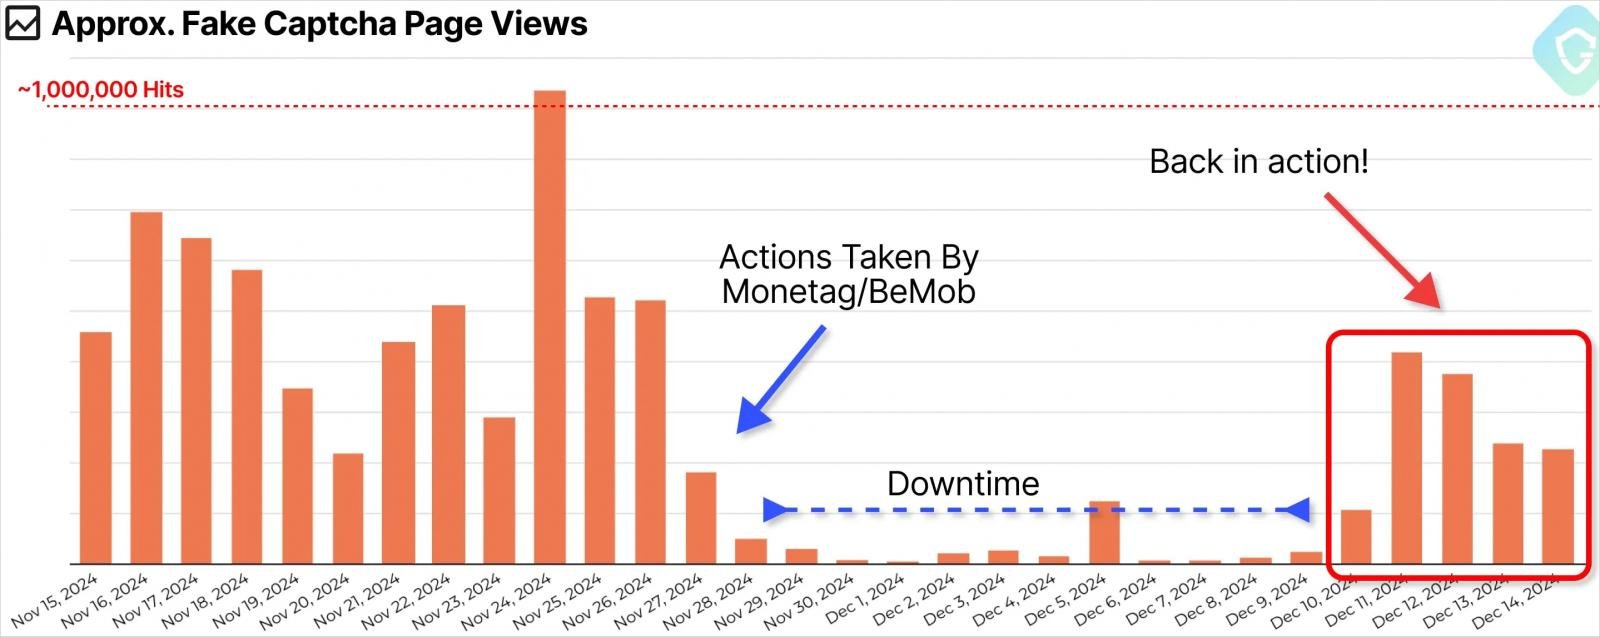
Мошенническая схема заражения, условно названная DeceptionAds, полагается на механизмы malvertising. Использование платформы монетизации трафика Monetag для показа вредоносной рекламы позволяет злоумышленникам собирать до 1 млн просмотров в сутки; число жертв при этом измеряется тысячами.

Приманкой обычно служат пиратские копии кинофильмов и софта. При клике на баннер отрабатывает скрипт, отсеивающий ботов. По итогам проверки он может перенаправить посетителя на страницу с фальшивым CAPTCHA.

Пока тот прилежно выполняет инструкции по прохождению теста, встроенный в страницу JavaScript скрытно, подобно ClickFix, копирует вредоносную PowerShell-команду в буфер обмена визитера, что приводит к развертыванию Lumma. Для сокрытия фейков мошенники используют ссылки, сгенерированные трекинг-сервисом BeMob.


Получив сообщения о злоупотреблениях, операторы Monetag и BeMob удалили аккаунты, связанные с данной malvertising-кампанией (в первом случае их оказалось более 200). Быстро принятая мера помогла эффективно заблокировать доступ к вредоносным страницам — к сожалению, ненадолго: на прошлой неделе они заработали вновь.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru