


WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

Исследователи изучили принцип работы WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) и пришли к выводу, что мессенджер может выдать операционную систему пользователя, а также ряд информации о связанных устройствах.

На проблему указали специалисты Zengo, ранее предупреждавшие о баге обхода функциональности View Once в WhatsApp.

На этот раз изъян содержится в механизме работы с настройками WhatsApp на нескольких устройствах, а именно — в передаваемых во время коммуникации метаданных.

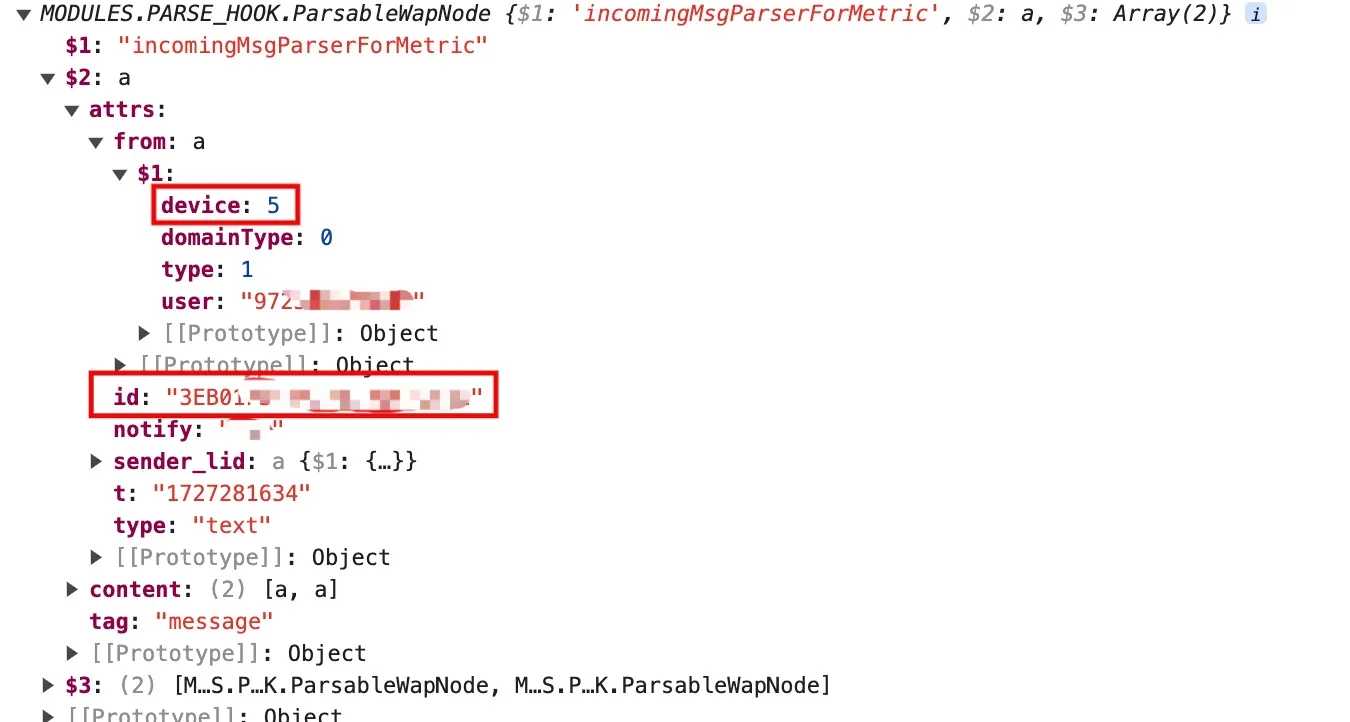
«Как мы выяснили в ходе анализа, разные имплементации WhatsApp генерируют идентификатор сообщения иначе, что позволяет вычислить, пишет ли пользователь, например, с компьютера на Windows или использует другую систему», — заявил в беседе с The Register Тал Бири, сооснователь Zengo.

В блоге Бири также описал метод, с помощью которого можно связать каждое устройство с аккаунтом WhatsApp: как веб-версию мессенджера, так и девайсы на macOS, Android, iPhone и Windows.

На каждой ОС свойство такого идентификатора будет отличаться: на Android он состоит из 32 символов, на iPhone — из 20, а десктопное приложение для Windows генерирует всего 18.


«Само собой, это не конец света, однако может быть полезно для тех злоумышленников, которые планируют подсунуть вам вредоносную программу, поскольку им надо знать, на какую ОС ориентироваться».

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru