


В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

Эксперты Positive Technologies обнаружили вредоносное письмо, адресованное госучреждению одной из стран СНГ. Анализ показал, что вложение содержит эксплойт к XSS-уязвимости в Roundcube Webmail, открывающей доступ к служебной переписке.

Речь идет о CVE-2024-37383, которую участники проекта с открытым исходным кодом устранили в минувшем мае. Примечательно, что поддельное сообщение не содержало текста, а аттач почтовый клиент не отображал.

Данная уязвимость позволяет при открытии письма выполнить сторонний JavaScript-код в браузере жертвы. В результате авторы эксплойт-атаки смогут перехватывать переписку и учетки имейл, а также использовать конфиденциальные данные для развития атаки.

«Roundcube Webmail является не самым известным почтовым клиентом среди частных пользователей, однако он по умолчанию входит в популярную панель управления хостиногом cPanel, которая имеет по меньшей мере 450 тысяч установок, — отметил Максим Андреев, возглавляющий группу исследования сложных угроз в TI-отделе экспертного центра PT. — Атаки через веб-клиент могут нанести значительный ущерб государственным органам, поскольку программа, по нашим наблюдениям, довольно часто используется в этой сфере».

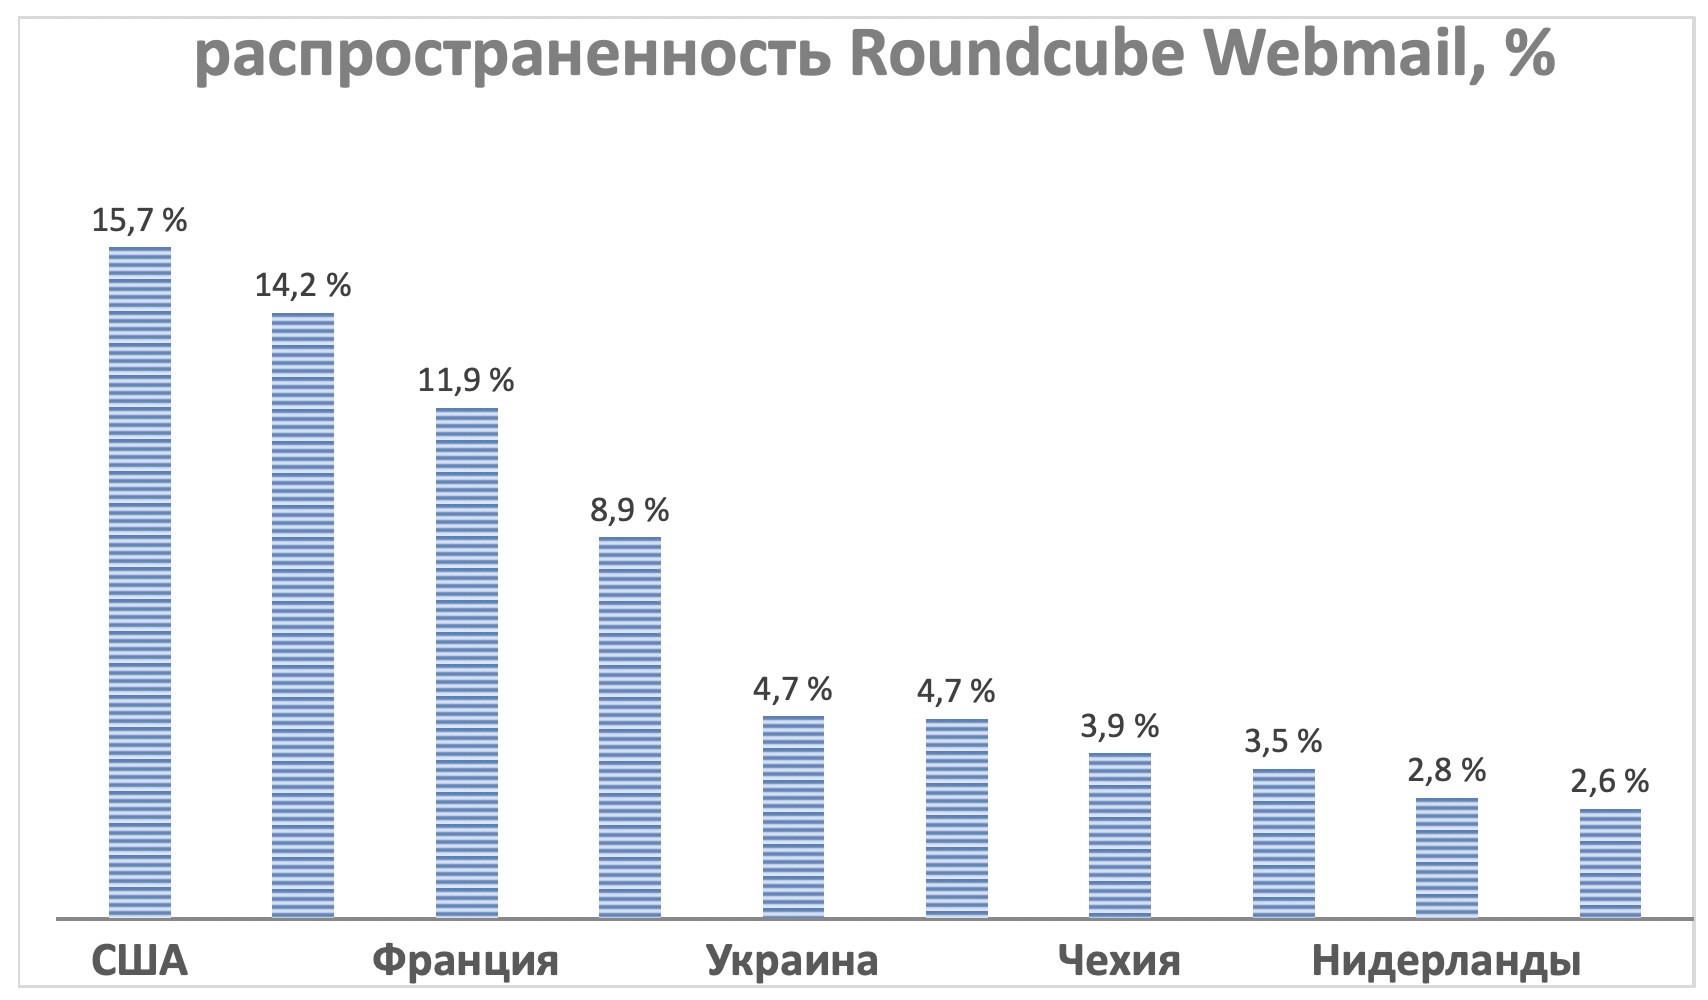
Сканирование интернета показало, что половина серверов Roundcube Webmail расположены в США, Франции, Германии, и Бразилии. В ТОП-10 стран также входит Россия.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru