


Портфель Selectel дополнен серверным оборудованием собственной разработки

Портфель Selectel дополнен серверным оборудованием собственной разработки

Портфель Selectel дополнен серверным оборудованием собственной разработки

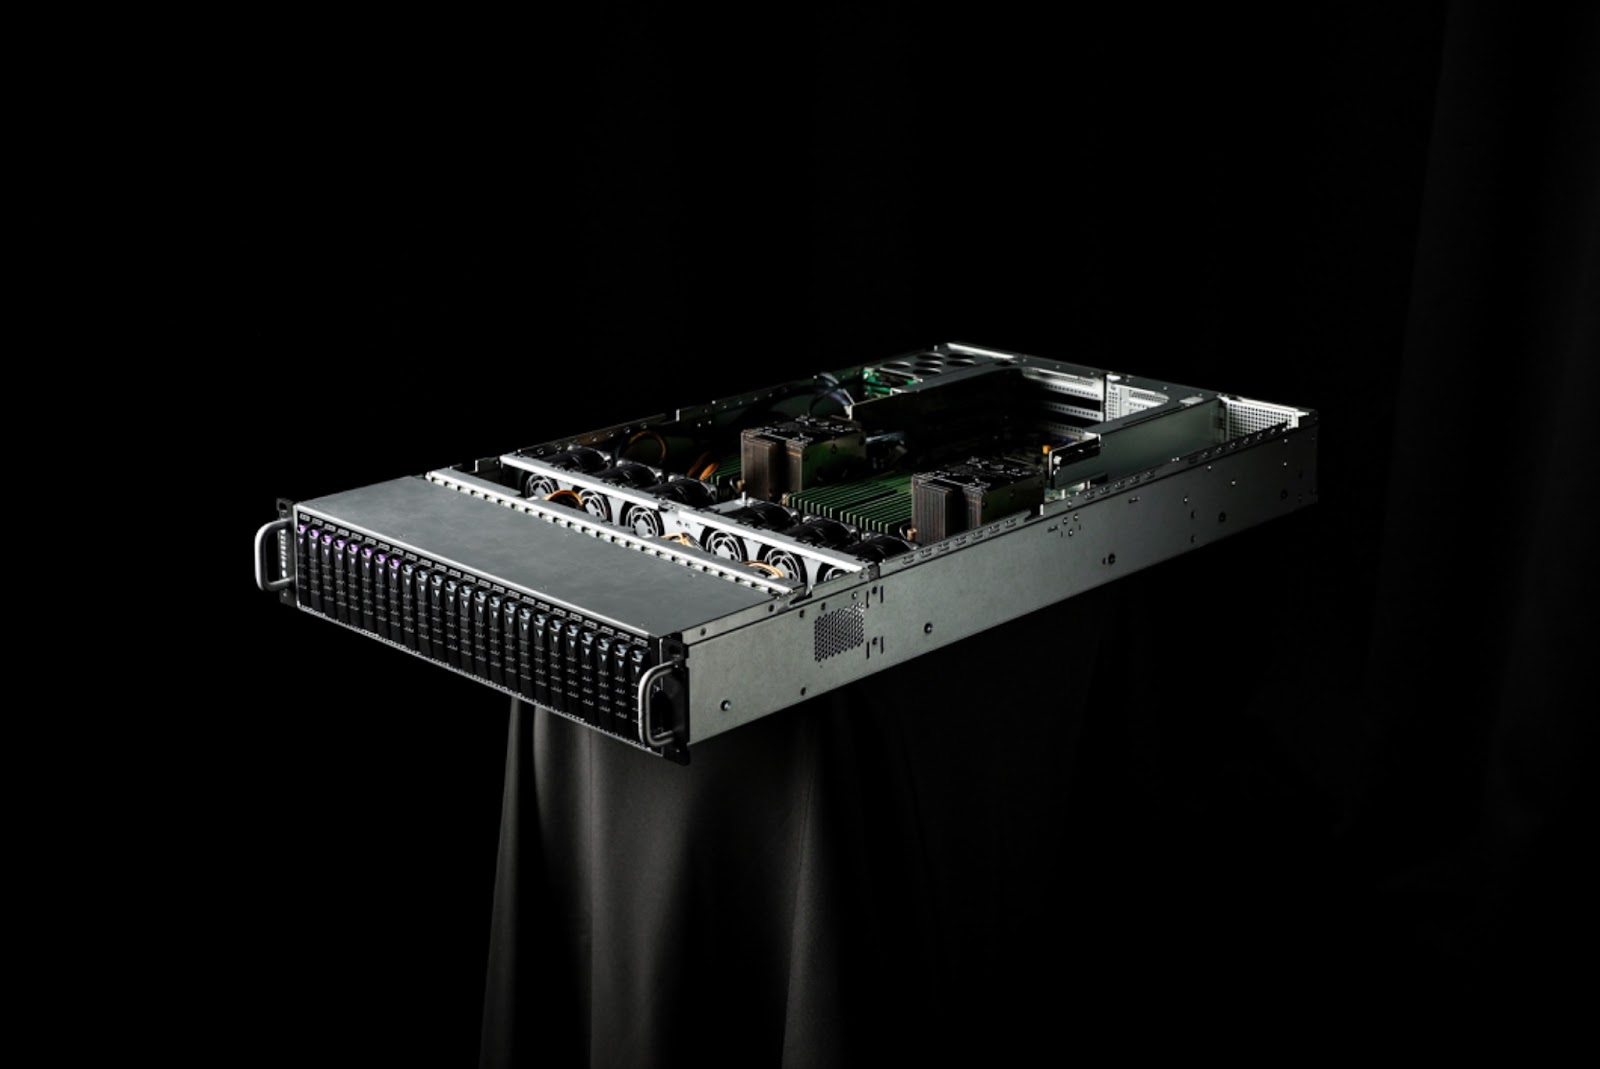
Компания Selectel анонсировала выпуск инфраструктурного решения на базе собственной серверной платформы. Новые серверы будут установлены в ЦОД провайдера; арендаторы также смогут использовать продукт on-premise.

Новинка пока доступна в двух конфигурациях, SSE-I112-G6 и SSE-I224-G6. Среди областей применения разработчики назвали виртуализацию и гипервизоры, базы данных, монолитные приложения, 1С, инференс и обучение ML-моделей.

Серверная платформа Selectel состоит из материнской платы собственной разработки и корпуса с двумя резервируемыми блоками питания CRPS.

Другие комплектующие: процессор (Intel Xeon 6700E/P), оперативная память (до 32 модулей DDR5), жесткие диски, графические ускорители, сетевой адаптер (можно дополнить подключаемой картой).


Замену серверов с платами сторонней разработки провайдер не планирует и продолжит использовать их в параллель с собственным решением.

«Мы всегда собирали серверы из отдельных компонентов, что помогало сокращать расходы и снижать зависимость от отдельных поставщиков, — комментирует Сергей Пимков, заместитель гендиректора по разработке и эксплуатации продуктов Selectel. — Сейчас мы осваиваем ещё одно направление в рамках вертикальной интеграции и предлагаем нашим клиентам новое решение на базе собственной серверной платформы. Наши клиенты получат новый продукт, отвечающий всем потребностям бизнеса, что позволит обеспечить наивысшую совместимость с другими продуктами Selectel, на базе которых компании строят свою ИТ-инфраструктуру».

Новые серверы совместимы с широким спектром операционных систем, в том числе с собственной ОС Selectel на базе Linux. Последняя пока находится в стадии бета-тестирования; коммерческий запуск должен произойти до конца 2024 года.

Провайдер также собирается создать и выпустить на рынок собственную BIOS, чтобы арендаторы его серверов могли управлять настройками комплектующих при загрузке и расширять функциональность платформы в ходе эксплуатации.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru