


Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

В ходе анализа семпла трояна Skidmap, угодившего в Redis-ловушку «Доктор Веб», была обнаружена новая модификация руткита режима ядра, используемого для сокрытия процесса добычи криптовалюты. Схема атаки усложнилась, еще больше затруднив реагирование.

Приманка, работающая под управлением Linux, была создана в связи с участившимися случаями взлома серверов Redis с целью установки майнеров. Такие мишени привлекательны для злоумышленников тем, что обычно плохо защищены, а уязвимости в СУБД Redis объявляются с завидной регулярностью.

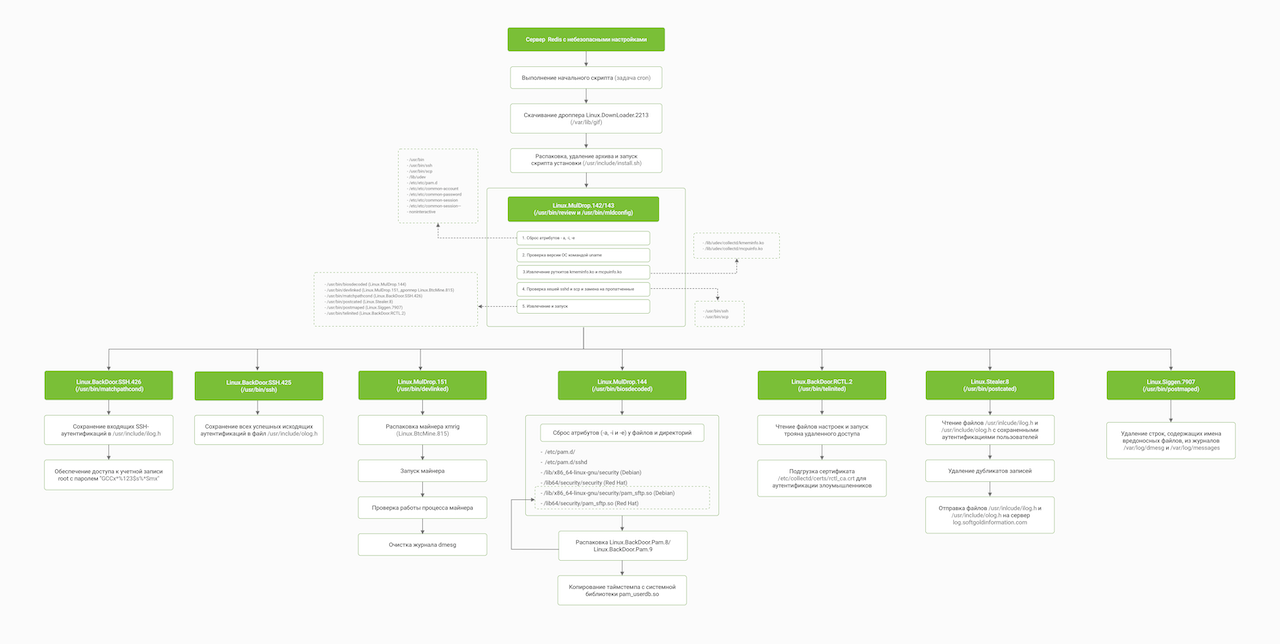
Зайдя на сервер через намеренно распахнутую дверь, операторы Skidmap добавили в планировщик cron-задачу на запуск вредоносного скрипта-загрузчика с интервалом в 10 минут. В результате отработки сценария в системе объявляется дроппер (Linux.MulDrop.142/143), который уточняет версию ядра ОС, отключает защиту SELinux и распаковывает полезную нагрузку — бэкдоры, руткит и майнер.

Встроенные исполняемые файлы ориентированы на ходовые дистрибутивы Linux разных версий, поэтому размер дроппера сильно раздут. В осевшем на ловушке образце аналитики насчитали около 60 экзешников.

Так, написанный на C руткит (Linux.Rootkit.400) был заточен под RHEL, Debian и EulerOS. Вредонос осуществляет перехват ряда функций ядра с целью подмены ответов на диагностические команды админа (загрузка CPU, сетевая активность на портах, перечисление файлов в папках и т. п.).

Зловред также отслеживает загрузку модулей ядра и блокирует запуск компонентов с функциями антируткита. Все эти действия призваны скрыть активность майнера (в данном случае XMRig), которого в итоге могут выдать только высокое энергопотребление и перегрев — влияние на быстродействие машины-жертвы криптоджекеры научились регулировать.

Загруженные бэкдоры отслеживают входы по SSH с целью кражи паролей и создают мастер-ключ для всех аккаунтов в системе. Расширить возможности по удаленному управлению помогает троян Linux.BackDoor.RCTL.2, создающий зашифрованный канал для C2-связи.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru