


Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Банковский Android-троян Octo повысил стабильность работы как RAT, стал ловчее избегать анализа и обнаружения, а также обрел DGA для отказоустойчивой C2-связи. Версию Octo2 уже активно раздают под видом NordVPN и Google Chrome.

Изучение новых образцов в ThreatFabric обнаружило сокращение задержек во время сеансов удаленного доступа. У операторов зловреда также появилась опция SHIT_QUALITY, позволяющая снизить качество отправляемых вредоносом скриншотов (объем данных) на сетях с плохой связью.

Вирусописатели также усложнили процесс расшифровки полезной нагрузки, разделив его на несколько этапов, и добавили генератор ключей для шифрования данных, передаваемых на C2. Ранее такой ключ был вшит в код; теперь банкер создает его сам, притом при каждой отправке запроса.

Использование проприетарного DGA (алгоритма генерации доменных имен) позволяет оператору Octo2 быстро заменить C2-сервер в случае блокировки — поднять новый и переадресовать свой семпл.

Новая версия Android-трояна пока распространяется через репаки легитимных приложений, созданные с помощью Zombinder:

  • Google Chrome (результат VirusTotal — 21/67 на 21 сентября);
  • NordVPN (21/53 на 24 сентября);
  • Europe Enterprise (19/69 на 13 сентября).

Вредоносные атаки зафиксированы в Италии, Венгрии, Польше и Молдавии.

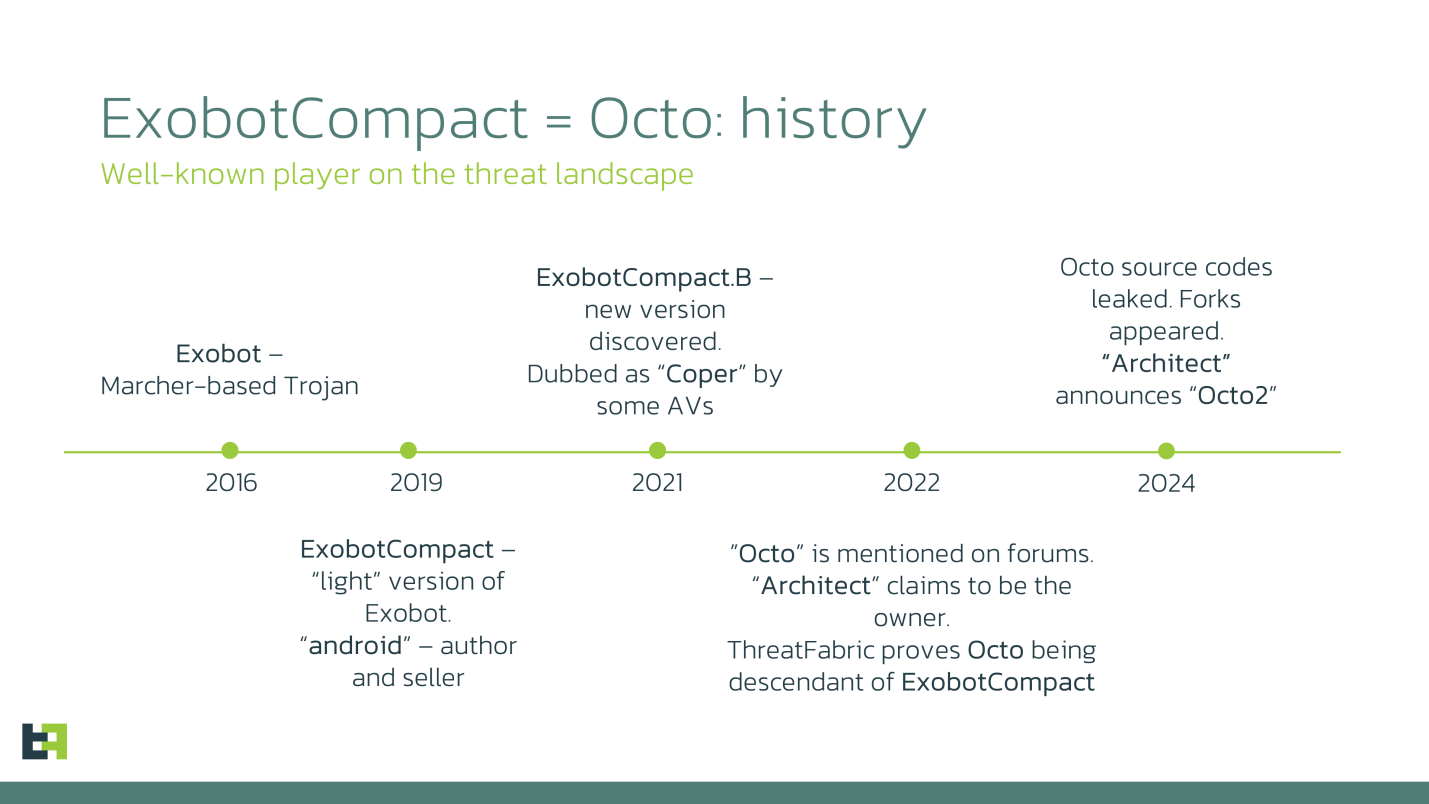
Мобильного банкера Octo голландские эксперты впервые обнаружили весной 2022 года. Проанализировав образцы, они пришли к выводу, что это прямой потомок Exobot, построенного на основе кода Marcher.

В этом году исходники Octo были слиты в Сеть, породив множество форков. В результате владельцы зловреда, видимо, решили усовершенствовать его, чтобы сохранить конкурентоспособность.


В настоящее время сервис, построенный на основе Android-трояна (MaaS, Malware-as-a-Service, «вредонос как услуга»), предлагает пробник Octo2 по той же цене, что и Octo1 в надежде, что подписчики перейдут на новую версию. Атаки с использованием Octo1, по данным ThreatFabric, обычно проводились на территории США, Канады, Ближнего Востока, Сингапура и Австралии.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru