


Закрытая в сентябре уязвимость Windows объявилась в реальных кибератаках

Закрытая в сентябре уязвимость Windows объявилась в реальных кибератаках

Закрытая в сентябре уязвимость Windows объявилась в реальных кибератаках

В этом месяце Microsoft устранила в Windows уязвимость под идентификатором CVE-2024-43461. Теперь стало известно, что брешь используется в целевых атаках киберпреступной группировки Void Banshee.

На прошлой неделе мы писали про сентябрьские патчи, в том числе закрывшие CVE-2024-43461 — возможность спуфинга в платформе Windows MSHTML. На тот момент проблема получила статус важной.

Исследователь из команды Trend Micro Zero Day Питер Гирнус, обнаруживший эту уязвимость, сообщил об её использовании для установки вредоносной программы, похищающей данные жертвы (инфостилер).

Судя по всему, за этими атаками стоит группировка Void Banshee. В Trend Micro давно отслеживают деятельность этих злоумышленников, атакующих организации в Северной Америке, Европе и Юго-Восточной Азии. Void Banshee интересует исключительно финансовая сторона хакинга.

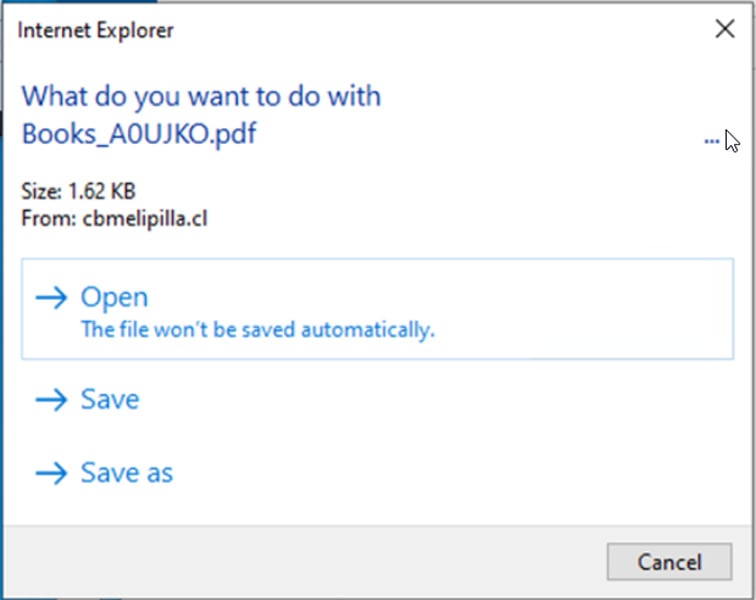
Согласно отчёту Check Point, атакующие используют специально подготовленные файлы с расширением .url. Если получатель кликнет на таком файле, запустится уже отживший своё «ослик» — Internet Explorer (IE), после чего откроется вредоносный URL-адрес.

Эти ссылки используются для загрузки HTA-файла, который получателя заставляют открыть. Именно так запускается скрипт, устанавливающий в систему инфостилер Atlantida.

Интересно, что в зафиксированных атаках Void Banshee применялись файлы HTA, включавшие 26 закодированных пробела Брайля (%E2%A0%80), чтобы скрыть само расширение — .hta.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru