


Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Исследователи в области кибербезопасности предупреждают о новом инфостилере — Banshee, разработанном специально для атак на пользователей macOS. Вредонос вытаскивает сохранённые в браузерах данные, а также информацию о криптокошельках.

На киберпреступных форумах Banshee предлагают по подписке — $3000 в месяц. Стилер работает как на x86_64-, так и на ARM64-устройствах.

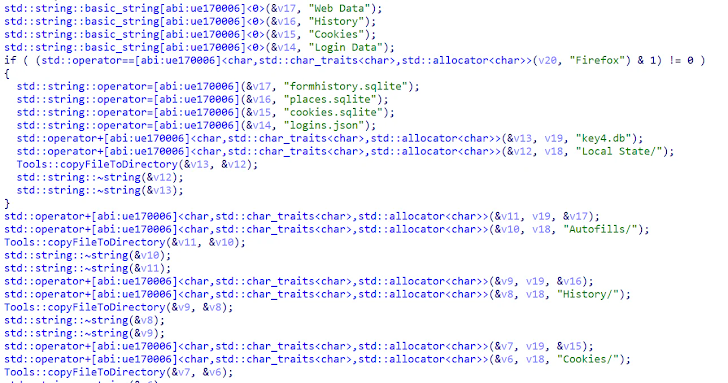
«Banshee берёт в оборот сразу множество браузеров и криптовалютных кошельков, используя около 100 расширений», — пишут в отчёте исследователи из Elastic Security Labs.

В зону риска попадают пользователи Google Chrome, Mozilla Firefox, Brave, Microsoft Edge, Vivaldi, Yandex, Opera, OperaGX, Exodus, Electrum, Coinomi, Guarda, Wasabi Wallet, Atomic и Ledger.

Попав в систему, вредонос вытаскивает данные из связки ключей iCloud: пароли и заметки. Дополнительно Banshee пытается препятствовать анализу и отладке: в процессе запуска проверяется наличие виртуальной среды.

Кроме того, инфостилер задействует API CFLocaleCopyPreferredLanguages, чтобы избегать заражения систем с русским языком в качестве основного. Для отображения фейкового окна ввода пароля используется osascript (к этому же трюку прибегали Cuckoo и MacStealer).

Banshee также собирает файлы с расширениями .txt, .docx, .rtf, .doc, .wallet, .keys и .key из директорий «Рабочий стол» и «Документы». Вся собранная информация пакуется в ZIP-архив и отправляется на удалённый сервер — 45.142.122[.]92/send/.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru