


15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

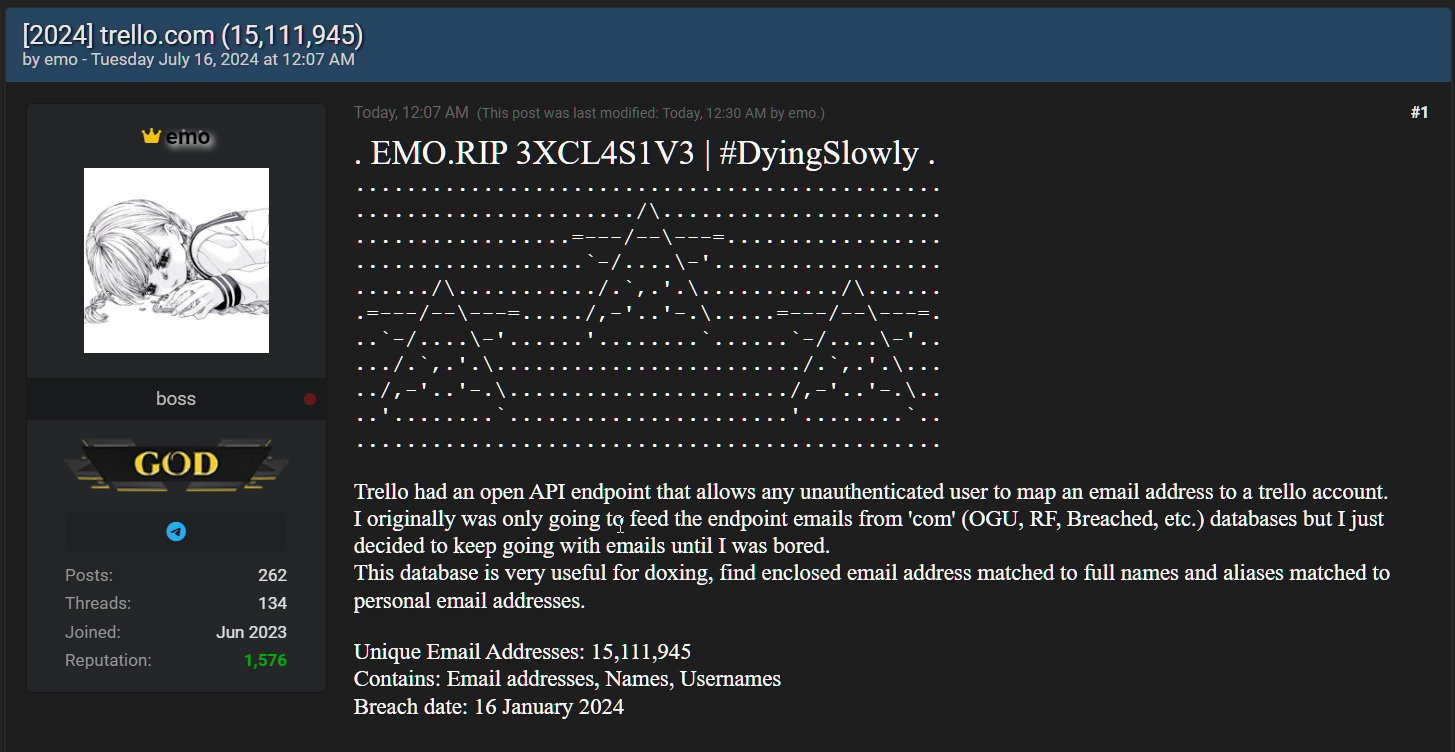
Один из участников форума для киберпреступников Breached выложил более 15 миллионов адресов электронной почты, связанных с аккаунтами в Trello, системе для управления рабочими проектами. Данные датируются январем 2024 года.

Напомним, в начале года мы сообщали о появлении на одном из форумов дарквеба 15 115 516 профилей пользователей сервиса Trello.com. На тот момент скомпрометированную информацию продавал участник под ником «emo».

Как отметили исследователи, большая часть сведений в утечке — общедоступная информация. Однако есть в ней и закрытые адреса электронной почты, с которыми связаны аккаунты.

Компания Atlassian, владелец сервиса Trello, не стала вдаваться в подробности киберинцидента, однако emo сообщил, что собрать данные удалось с помощью незащищенного REST API, позволяющего разработчикам получить сведения, зная идентификаторы пользователей, их имена или имейлы.

Киберпреступник составил список из 500 млн адресов электронной почты и скормил их API, чтобы найти связанные с аккаунтом учетные данные. В результате удалось вычленить 15 миллионов пользователей.

На днях emo поделился своим списком на хакерском форуме Breached.


В слитом архиве можно найти не только адреса электронной почты, но и информацию об аккаунтах, включая полные имена юзеров.

В теории эту информацию можно использовать в целевых фишинговых атаках и для доксинга (онлайн-преследования).

Представители Atlassian в беседе с BleepingComputer подтвердили слив и сообщили, что в январе разработчики закрыли лазейку REST API Trello.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru