


Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Как выяснили в F.A.C.C.T., атакующая российские компании группировка VasyGrek активна как минимум с 2016 года. В погоне за бизнес-аккаунтами ДБО злоумышленники используют коммерческих инфостилеров и RAT, в том числе творения вирусописателя Mr.Burns.

Данная финансово мотивированная кибергруппа попала также на радары BI.ZONE — там ее различают под кодовым именем Fluffy Wolf. Новое исследование выявило деловые связи VasyGrek с продавцом вредоносных версий инструментов удаленного администрирования TeamViewer и RMS (Remote Utilities), которым эксперты F.A.C.C.T. присвоили общее имя BurnsRAT.

С большой долей вероятности была также установлена личность Mr.Burns. Русскоязычного завсегдатая теневых форумов удалось идентифицировать как Андрея Р. 1986 года рождения из Тернополя.

В арсенале VasyGrek обнаружены и другие вредоносные инструменты, приобретенные на черном рынке: программы разработки PureCoder (PureCrypter, PureLogs и проч.), MetaStealer, WarzoneRAT (AveMaria), инфостилер RedLine.

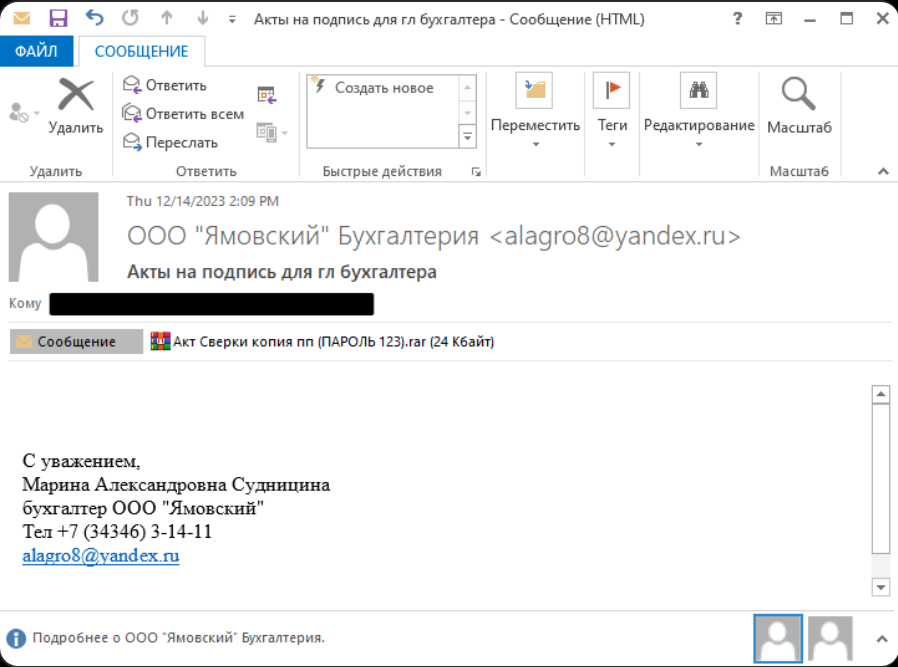
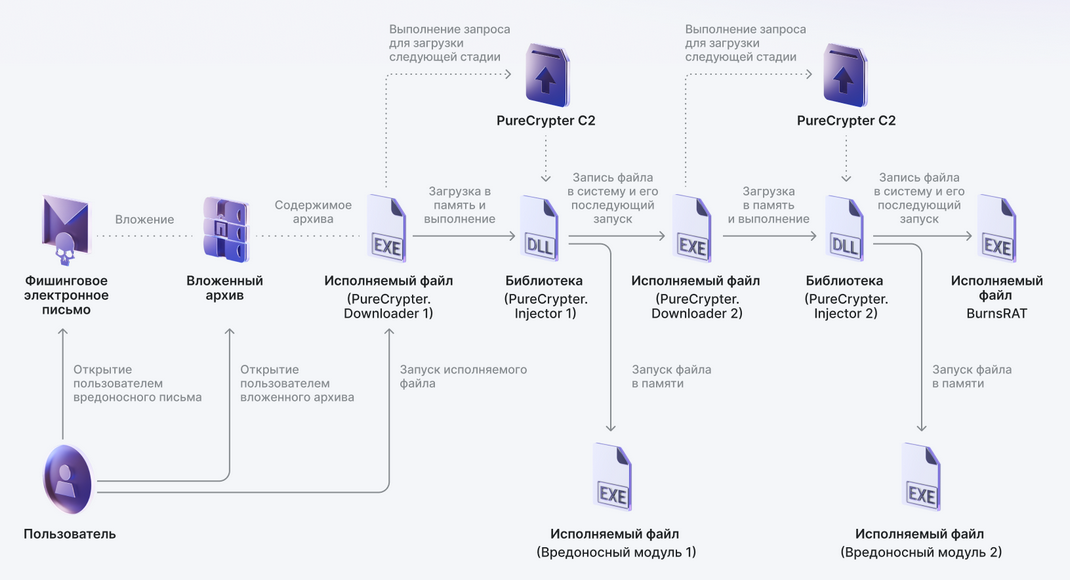
Все атаки злоумышленников начинаются с поддельного письма от имени бухгалтерии какой-либо компании. Получателя просят завизировать акт сверки, платежное поручение, документ 1C; вредоносный архивный файл прикреплен к сообщению или указан ссылкой, его содержимым является загрузчик PureCrypter.


Цепочки заражения могут различаться по длине, и для каждого модуля предусмотрен свой PureCrypter. На финальном этапе в систему загружается BurnsRAT; его запуск осуществляется по методу подмены DLL.

Примечательно, что все дополнительные модули используют один и тот же C2-сервер, но каждый инструмент подключается на своем порту.

После установки BurnsRAT на зараженное устройство отправляются команды вида cmdv start {URL} — для отображения в браузере поддельных страниц входа в банковские сервисы.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru