


Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Как выяснили в F.A.C.C.T., атакующая российские компании группировка VasyGrek активна как минимум с 2016 года. В погоне за бизнес-аккаунтами ДБО злоумышленники используют коммерческих инфостилеров и RAT, в том числе творения вирусописателя Mr.Burns.

Данная финансово мотивированная кибергруппа попала также на радары BI.ZONE — там ее различают под кодовым именем Fluffy Wolf. Новое исследование выявило деловые связи VasyGrek с продавцом вредоносных версий инструментов удаленного администрирования TeamViewer и RMS (Remote Utilities), которым эксперты F.A.C.C.T. присвоили общее имя BurnsRAT.

С большой долей вероятности была также установлена личность Mr.Burns. Русскоязычного завсегдатая теневых форумов удалось идентифицировать как Андрея Р. 1986 года рождения из Тернополя.

В арсенале VasyGrek обнаружены и другие вредоносные инструменты, приобретенные на черном рынке: программы разработки PureCoder (PureCrypter, PureLogs и проч.), MetaStealer, WarzoneRAT (AveMaria), инфостилер RedLine.

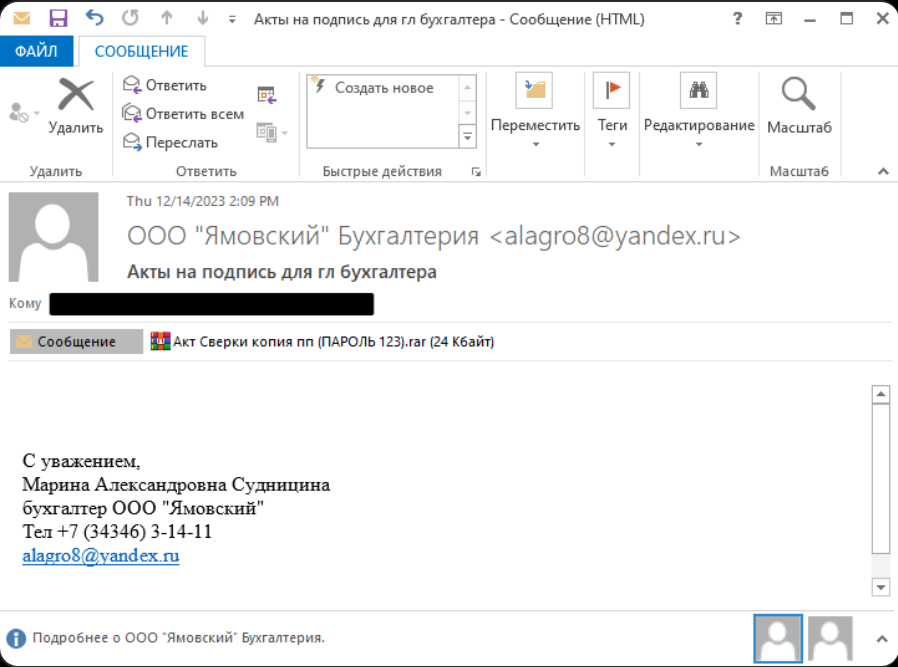
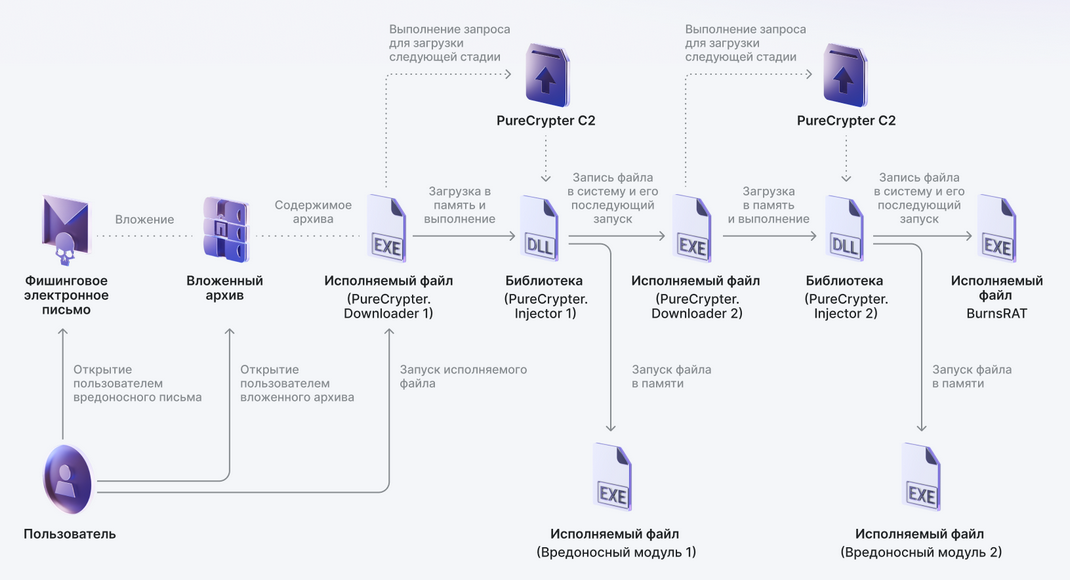
Все атаки злоумышленников начинаются с поддельного письма от имени бухгалтерии какой-либо компании. Получателя просят завизировать акт сверки, платежное поручение, документ 1C; вредоносный архивный файл прикреплен к сообщению или указан ссылкой, его содержимым является загрузчик PureCrypter.


Цепочки заражения могут различаться по длине, и для каждого модуля предусмотрен свой PureCrypter. На финальном этапе в систему загружается BurnsRAT; его запуск осуществляется по методу подмены DLL.

Примечательно, что все дополнительные модули используют один и тот же C2-сервер, но каждый инструмент подключается на своем порту.

После установки BurnsRAT на зараженное устройство отправляются команды вида cmdv start {URL} — для отображения в браузере поддельных страниц входа в банковские сервисы.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru