


Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Обидчики российских главбухов VasyGrek скорешились с автором BurnsRAT

Как выяснили в F.A.C.C.T., атакующая российские компании группировка VasyGrek активна как минимум с 2016 года. В погоне за бизнес-аккаунтами ДБО злоумышленники используют коммерческих инфостилеров и RAT, в том числе творения вирусописателя Mr.Burns.

Данная финансово мотивированная кибергруппа попала также на радары BI.ZONE — там ее различают под кодовым именем Fluffy Wolf. Новое исследование выявило деловые связи VasyGrek с продавцом вредоносных версий инструментов удаленного администрирования TeamViewer и RMS (Remote Utilities), которым эксперты F.A.C.C.T. присвоили общее имя BurnsRAT.

С большой долей вероятности была также установлена личность Mr.Burns. Русскоязычного завсегдатая теневых форумов удалось идентифицировать как Андрея Р. 1986 года рождения из Тернополя.

В арсенале VasyGrek обнаружены и другие вредоносные инструменты, приобретенные на черном рынке: программы разработки PureCoder (PureCrypter, PureLogs и проч.), MetaStealer, WarzoneRAT (AveMaria), инфостилер RedLine.

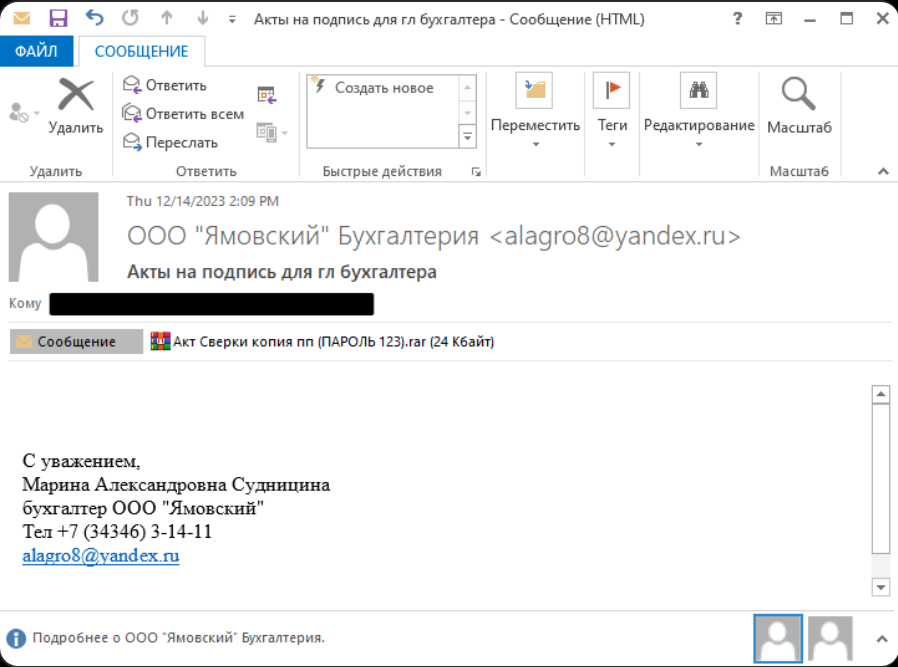
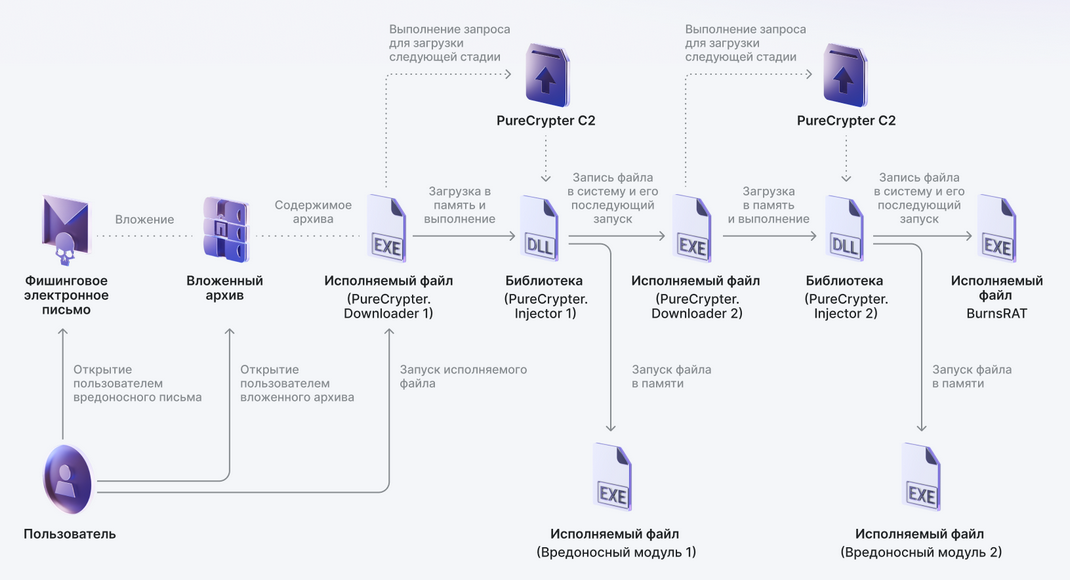
Все атаки злоумышленников начинаются с поддельного письма от имени бухгалтерии какой-либо компании. Получателя просят завизировать акт сверки, платежное поручение, документ 1C; вредоносный архивный файл прикреплен к сообщению или указан ссылкой, его содержимым является загрузчик PureCrypter.


Цепочки заражения могут различаться по длине, и для каждого модуля предусмотрен свой PureCrypter. На финальном этапе в систему загружается BurnsRAT; его запуск осуществляется по методу подмены DLL.

Примечательно, что все дополнительные модули используют один и тот же C2-сервер, но каждый инструмент подключается на своем порту.

После установки BurnsRAT на зараженное устройство отправляются команды вида cmdv start {URL} — для отображения в браузере поддельных страниц входа в банковские сервисы.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru