


В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

Неизвестный взломал Spotify-аккаунты ряда российских музыкантов (рэп, рок, треш и проч.) и выставил учетки на продажу в Telegram. Со стриминг-сервиса также исчезли песни Шамана, а треки Полины Гагариной переименованы.

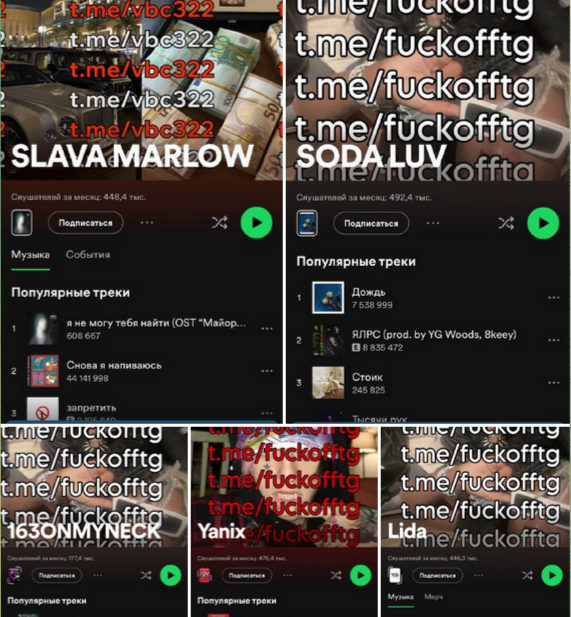
Факт массового взлома первым заметил бывший сотрудник Spotify Рустам Киреев (теперь работает на развлекательные сервисы «Яндекса»). В профилях Soda Luv, Yanix, Lida, Джизуса, 163Onmyneck поверх фото был многократно наложен адрес телеграм-канала, в котором предлагали купить логины и пароли пострадавших артистов.


«Учитывая, что российского офиса Spotify не существует, путь восстановления будет долгим и тернистым через службу поддержки, — отметил Киреев в своем сообщении в Telegram. — Усиливайте охрану и меняйте пароли, пока не поздно».

Такие рекомендации небезосновательны: случаи взлома аккаунтов Spotify наблюдались и ранее — не исключено, что по вине владельцев, установивших слишком слабые пароли.

Офис Spotify в России закрылся в марте 2022 года. В декабре 2023-го владелец популярного сервиса официально объявил о прекращении работы в стране.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru