


Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

Взломщики сайтов Boolka опробуют drive-by-загрузку нового трояна-стилера

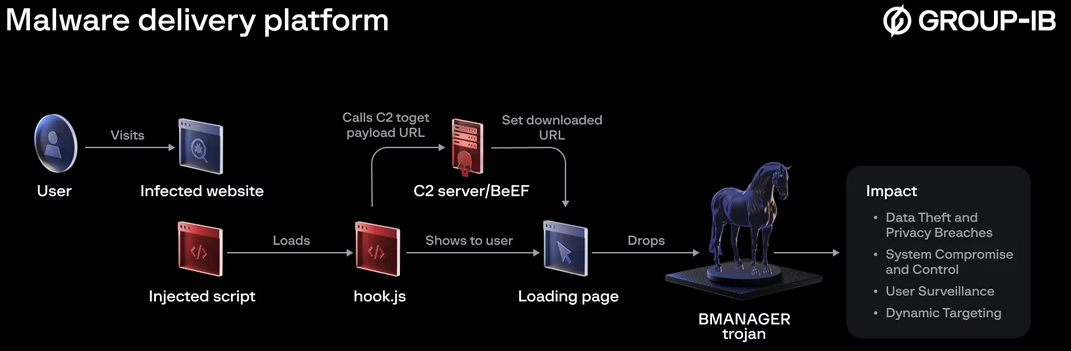
Исследователи из Group-IB обнаружили в интернете три тестовых лендинг-страницы, созданных для распространения вредоносных программ. Одна из них в марте использовалась для раздачи неизвестного ранее модульного трояна BMANAGER.

Анализ показал, что платформа доставки зловредов построена на базе opensource-реймворка BeEF. Ее создатели, которых в ИБ-компании идентифицируют как Boolka, уже третий год занимаются массовым взломом сайтов через SQL-инъекции и кражей данных из веб-форм с помощью внедренных JavaScript-кодов.

Заражение BMANAGER начинается с загрузчика со вшитым URL. Вредонос также создает запланированные задания Windows для запуска основного модуля при каждом входе жертвы в систему.


Сам BMANAGER тоже умеет загружать файлы с внешнего сервера (адрес прописан в коде) и обеспечивать им автозагрузку. Для коммуникаций с C2 используются запросы HTTP(S) GET.

Все дополнительные модули написаны на Python и выполняют следующие функции:

  • эксфильтрация данных из локальной базы SQL;
  • кейлоггинг;
  • выявление запущенных приложений и окон с фокусом клавиатурного ввода с помощью хуков Windows;
  • кража файлов по выбору оператора.

Один из образцов BMANAGER (на 25 июня распознают 35 из 74 антивирусов VirusTotal) был подписан действующим сертификатом, выданным софтверной компании «ТАСК» из подмосковного Дмитрова. Аналитики полагают, что его сфальсифицировали или украли, хотя инсайд как версия тоже возможен.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru