


Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки, получивший имя «GrimResource», позволяет выполнить произвольные команды с помощью непропатченной XSS-уязвимости в Windows и специально созданных файлов в формате MSC (Microsoft Saved Console).

На .msc-файлы злоумышленники перешли после того, как Microsoft приняла ряд защитных мер, затрудняющих проведение фишинговых атак с помощью ярлыков и файлов OneNote.

Windows MSC используются в Консоли управления (MMC) для настройки различных компонентов операционной системы, а также для создания кастомного представления часто используемых инструментов.

Команда исследователей из компании Elastic обнаружила новую технику распространения MSC-файлов и эксплуатации старой, но незакрытой уязвимости межсайтового скриптинга в Windows. Ранее эта XSS, затрагивающая библиотеку apds.dll, использовалась для установки Cobalt Strike.

Специалисты Elastic нашли образец (sccm-updater.msc), загруженный на VirusTotal 6 июня 2024 года. Оказалось, что этот семпл использовал вектор GrimResource, что означает применение техники в реальных кибератаках. Интересно, что ни один антивирус не выявил угрозу.

Отметим также, что вредоносные MSC-файлы, участвующие в GrimResource, эксплуатируют дыру в apds.dll, которая позволяет выполнять JavaScript-код с помощью специально подготовленных URL.

Microsoft узнала об этой уязвимости ещё в октябре 2018 года, однако корпорация тогда посчитала, что уровень проблемы не соответствует подходящим под патчинг критериям.

В Elastic также уточнили, что упомянутая брешь может использоваться в связке с техникой DotNetToJScript. Они вместе позволяют выполнять .NET-код через JavaScript-движок.

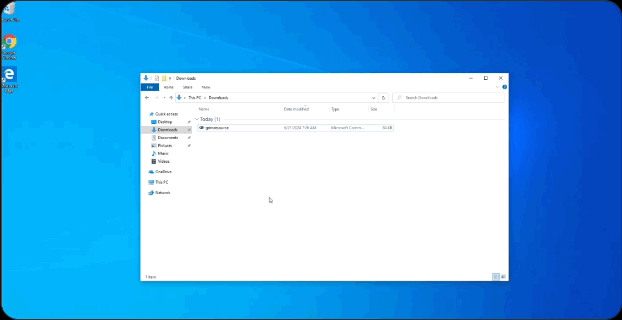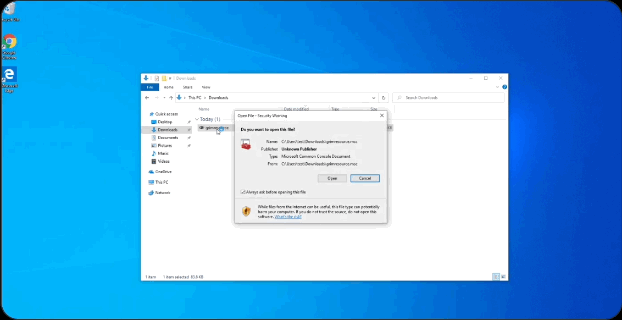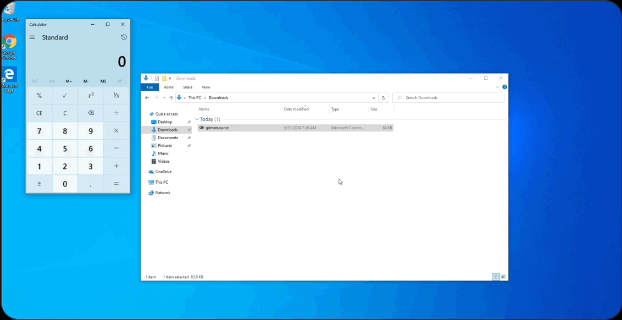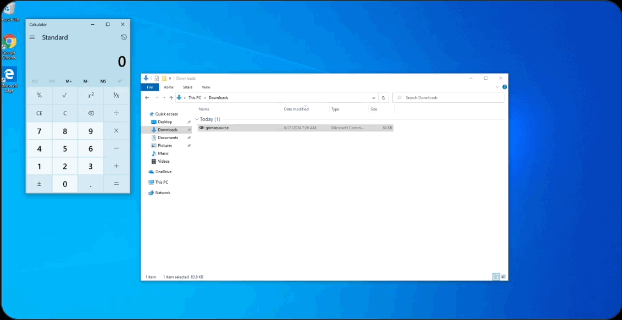
Специалисты поделились в соцсети X видеодемонстрацией GrimResource:

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru