


Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

В новой кампании ClickFix злоумышленники распространяют вредоносные программы с помощью фейковых ошибок популярного софта: Google Chrome, Word и OneDrive. Пользователям подсовывают PowerShell, который якобы должен исправить ошибки.

За ClickFix стоит киберпреступная группа TA571, известная распространением спама и отправкой большого количества электронных вредоносных писем.

Ранее злоумышленники задействовали наложение окон, склоняя потенциальных жертв к установке фейкового обновления браузера.

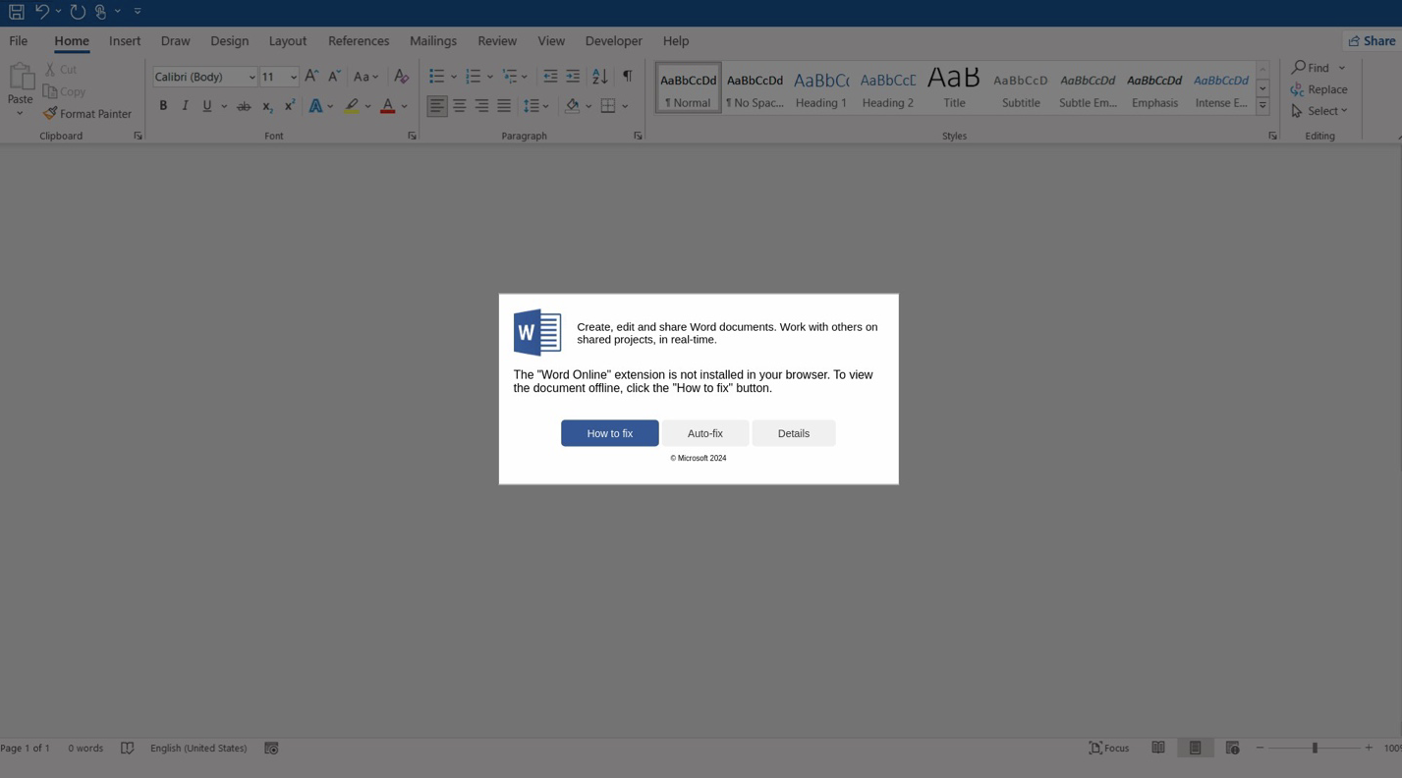
В HTML-вложениях, прикрепленных к письмам, содержится вредоносный JavaScript. Кроме того, в кампании используются взломанные веб-сайты, выводящие поддельные ошибки Google Chrome, Microsoft Word и OneDrive.


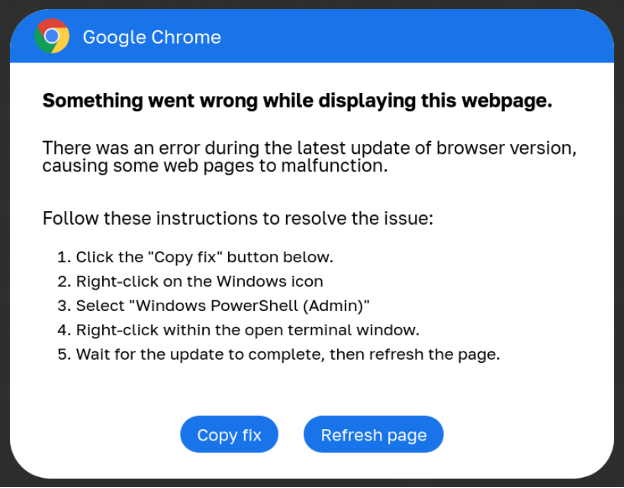
Чтобы исправить эти «ошибки», пользователю предлагается нажать на кнопку, копирующую в буфер обмена PowerShell. Затем этот скрипт надо вставить и запустить в диалоговом окне Run.

«Несмотря на то что атаки требуют непосредственного участия пользователя, злоумышленники используют достаточно изощренные приемы социальной инженерии, которые вполне могут ввести в заблуждение неподготовленного юзера», — описывается кампания в новом отчете ProofPoint.

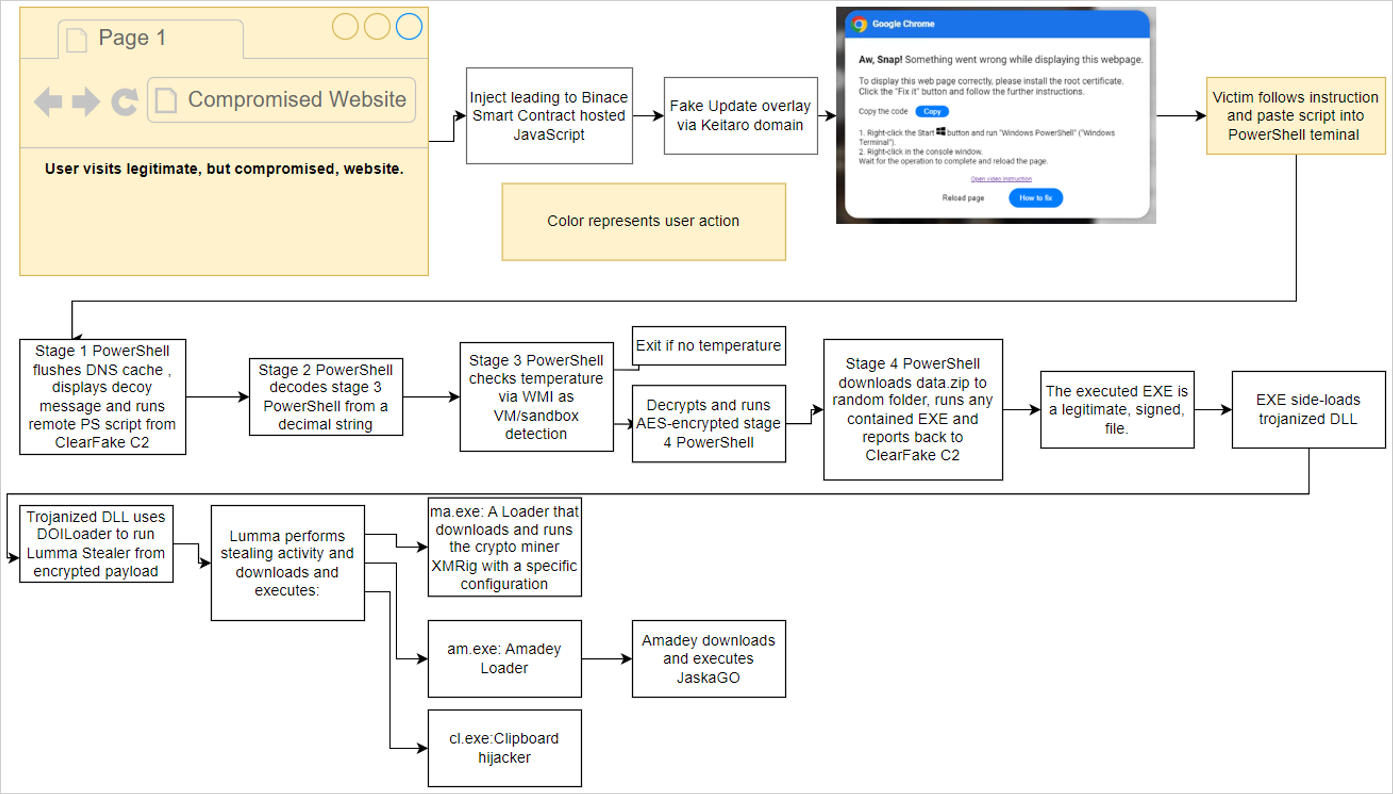
Киберпреступники используют сразу несколько вредоносных программ в рамках ClickFix: DarkGate, Matanbuchus, NetSupport, Amadey Loader, XMRig и Lumma Stealer.

При запуске скрипт PowerShell сначала проверяет, насколько ему подходит данное устройство, а затем загружает дополнительные пейлоады. Последние проводят анализ установленных антивирусных программ, пытаясь затруднить их работу, после чего на компьютер скачивается инфостилер.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru