


Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Кибергруппа Werewolves, вооруженная модом шифровальщика LockBit, не желает уходить из России. С конца апреля наблюдается новый всплеск вредоносных рассылок на адреса промпредприятий, телеком-провайдеров, ИТ-вендоров, финансистов, страховщиков.

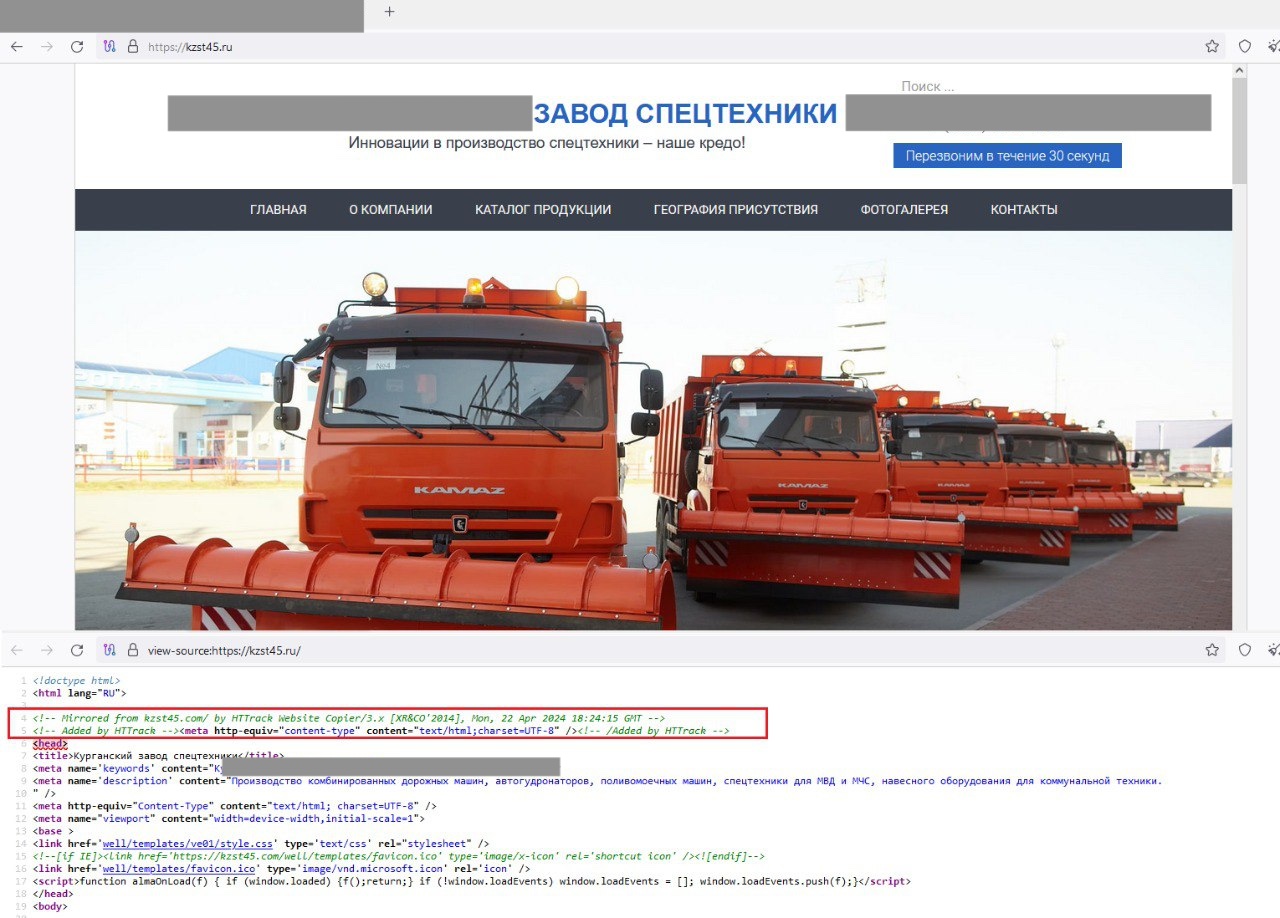
Для проведения новой серии атак злоумышленники создали поддельный сайт Курганского завода спецтехники (среди клиентов — МВД и МЧС). Содержимое скопировано целиком, но фейковый kzst45 размещен в другой TLD-зоне — RU, а не COM, как оригинал.


Вредоносные письма рассылаются с адреса a.s.rogov@kzst45[.]ru; на официальном сайте НПО «КЗСТ» уже опубликовано соответствующее предупреждение. В качестве приманки, как и в начале прошлого месяца, используется тема досудебных претензий.

Проведенный в F.A.C.C.T. анализ вложенного файла Рекламация.doc (результат VirusTotal — 30/66 по состоянию на 16 мая) показал, что он загружает RTF с эксплойтом к давней уязвимости CVE-2017-11882 в MS Office, которая до сих пор активно используется в атаках.

После отработки эксплойта на машину жертвы с другого сайта в зоне RU через редирект загружается файл HTA, выполняющий PowerShell-команду на распаковку и запуск стейджера Сobalt Strike. Тот, в свою очередь, загружает маячок Сobalt Strike с вшитым адресом C2-сервера (poopy[.]aarkhipov[.]ru).

Этот инструмент был неоднократно замечен в атаках Werewolves: он облегчает вымогателям проникновение в корпоративные сети. Цель нападений «оборотней» осталась прежней — внедрение вариации LockBit 3.0 (Black), созданной с помощью слитого Сеть билдера.

В качестве выкупа за ключ расшифровки файлов Werewolves обычно требуют от $130 тыс. до $1 миллиона. Отказникам угрожают публикацией факта взлома, то есть потерей репутации и клиентуры.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru