


Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Кибергруппа Werewolves, вооруженная модом шифровальщика LockBit, не желает уходить из России. С конца апреля наблюдается новый всплеск вредоносных рассылок на адреса промпредприятий, телеком-провайдеров, ИТ-вендоров, финансистов, страховщиков.

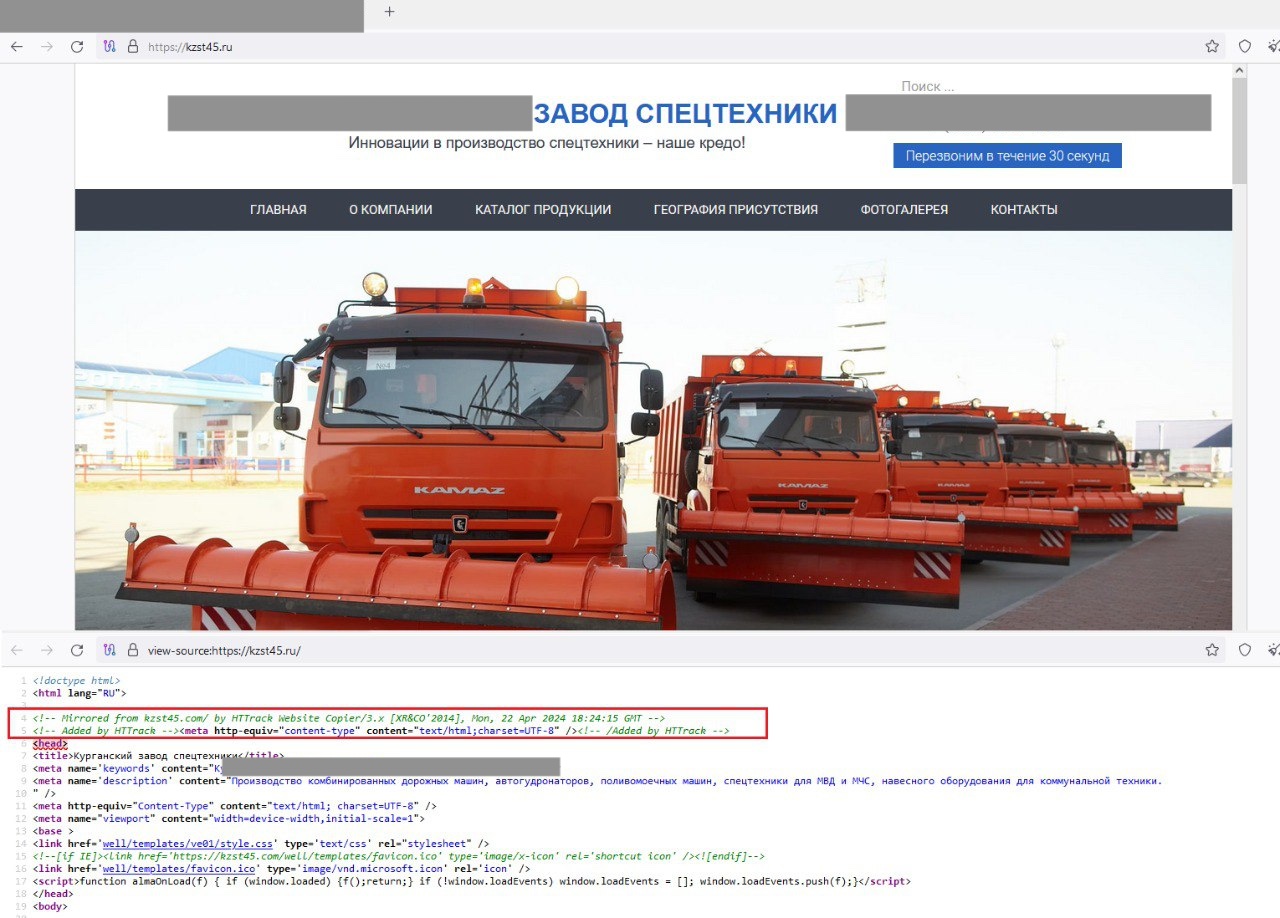
Для проведения новой серии атак злоумышленники создали поддельный сайт Курганского завода спецтехники (среди клиентов — МВД и МЧС). Содержимое скопировано целиком, но фейковый kzst45 размещен в другой TLD-зоне — RU, а не COM, как оригинал.


Вредоносные письма рассылаются с адреса a.s.rogov@kzst45[.]ru; на официальном сайте НПО «КЗСТ» уже опубликовано соответствующее предупреждение. В качестве приманки, как и в начале прошлого месяца, используется тема досудебных претензий.

Проведенный в F.A.C.C.T. анализ вложенного файла Рекламация.doc (результат VirusTotal — 30/66 по состоянию на 16 мая) показал, что он загружает RTF с эксплойтом к давней уязвимости CVE-2017-11882 в MS Office, которая до сих пор активно используется в атаках.

После отработки эксплойта на машину жертвы с другого сайта в зоне RU через редирект загружается файл HTA, выполняющий PowerShell-команду на распаковку и запуск стейджера Сobalt Strike. Тот, в свою очередь, загружает маячок Сobalt Strike с вшитым адресом C2-сервера (poopy[.]aarkhipov[.]ru).

Этот инструмент был неоднократно замечен в атаках Werewolves: он облегчает вымогателям проникновение в корпоративные сети. Цель нападений «оборотней» осталась прежней — внедрение вариации LockBit 3.0 (Black), созданной с помощью слитого Сеть билдера.

В качестве выкупа за ключ расшифровки файлов Werewolves обычно требуют от $130 тыс. до $1 миллиона. Отказникам угрожают публикацией факта взлома, то есть потерей репутации и клиентуры.

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru